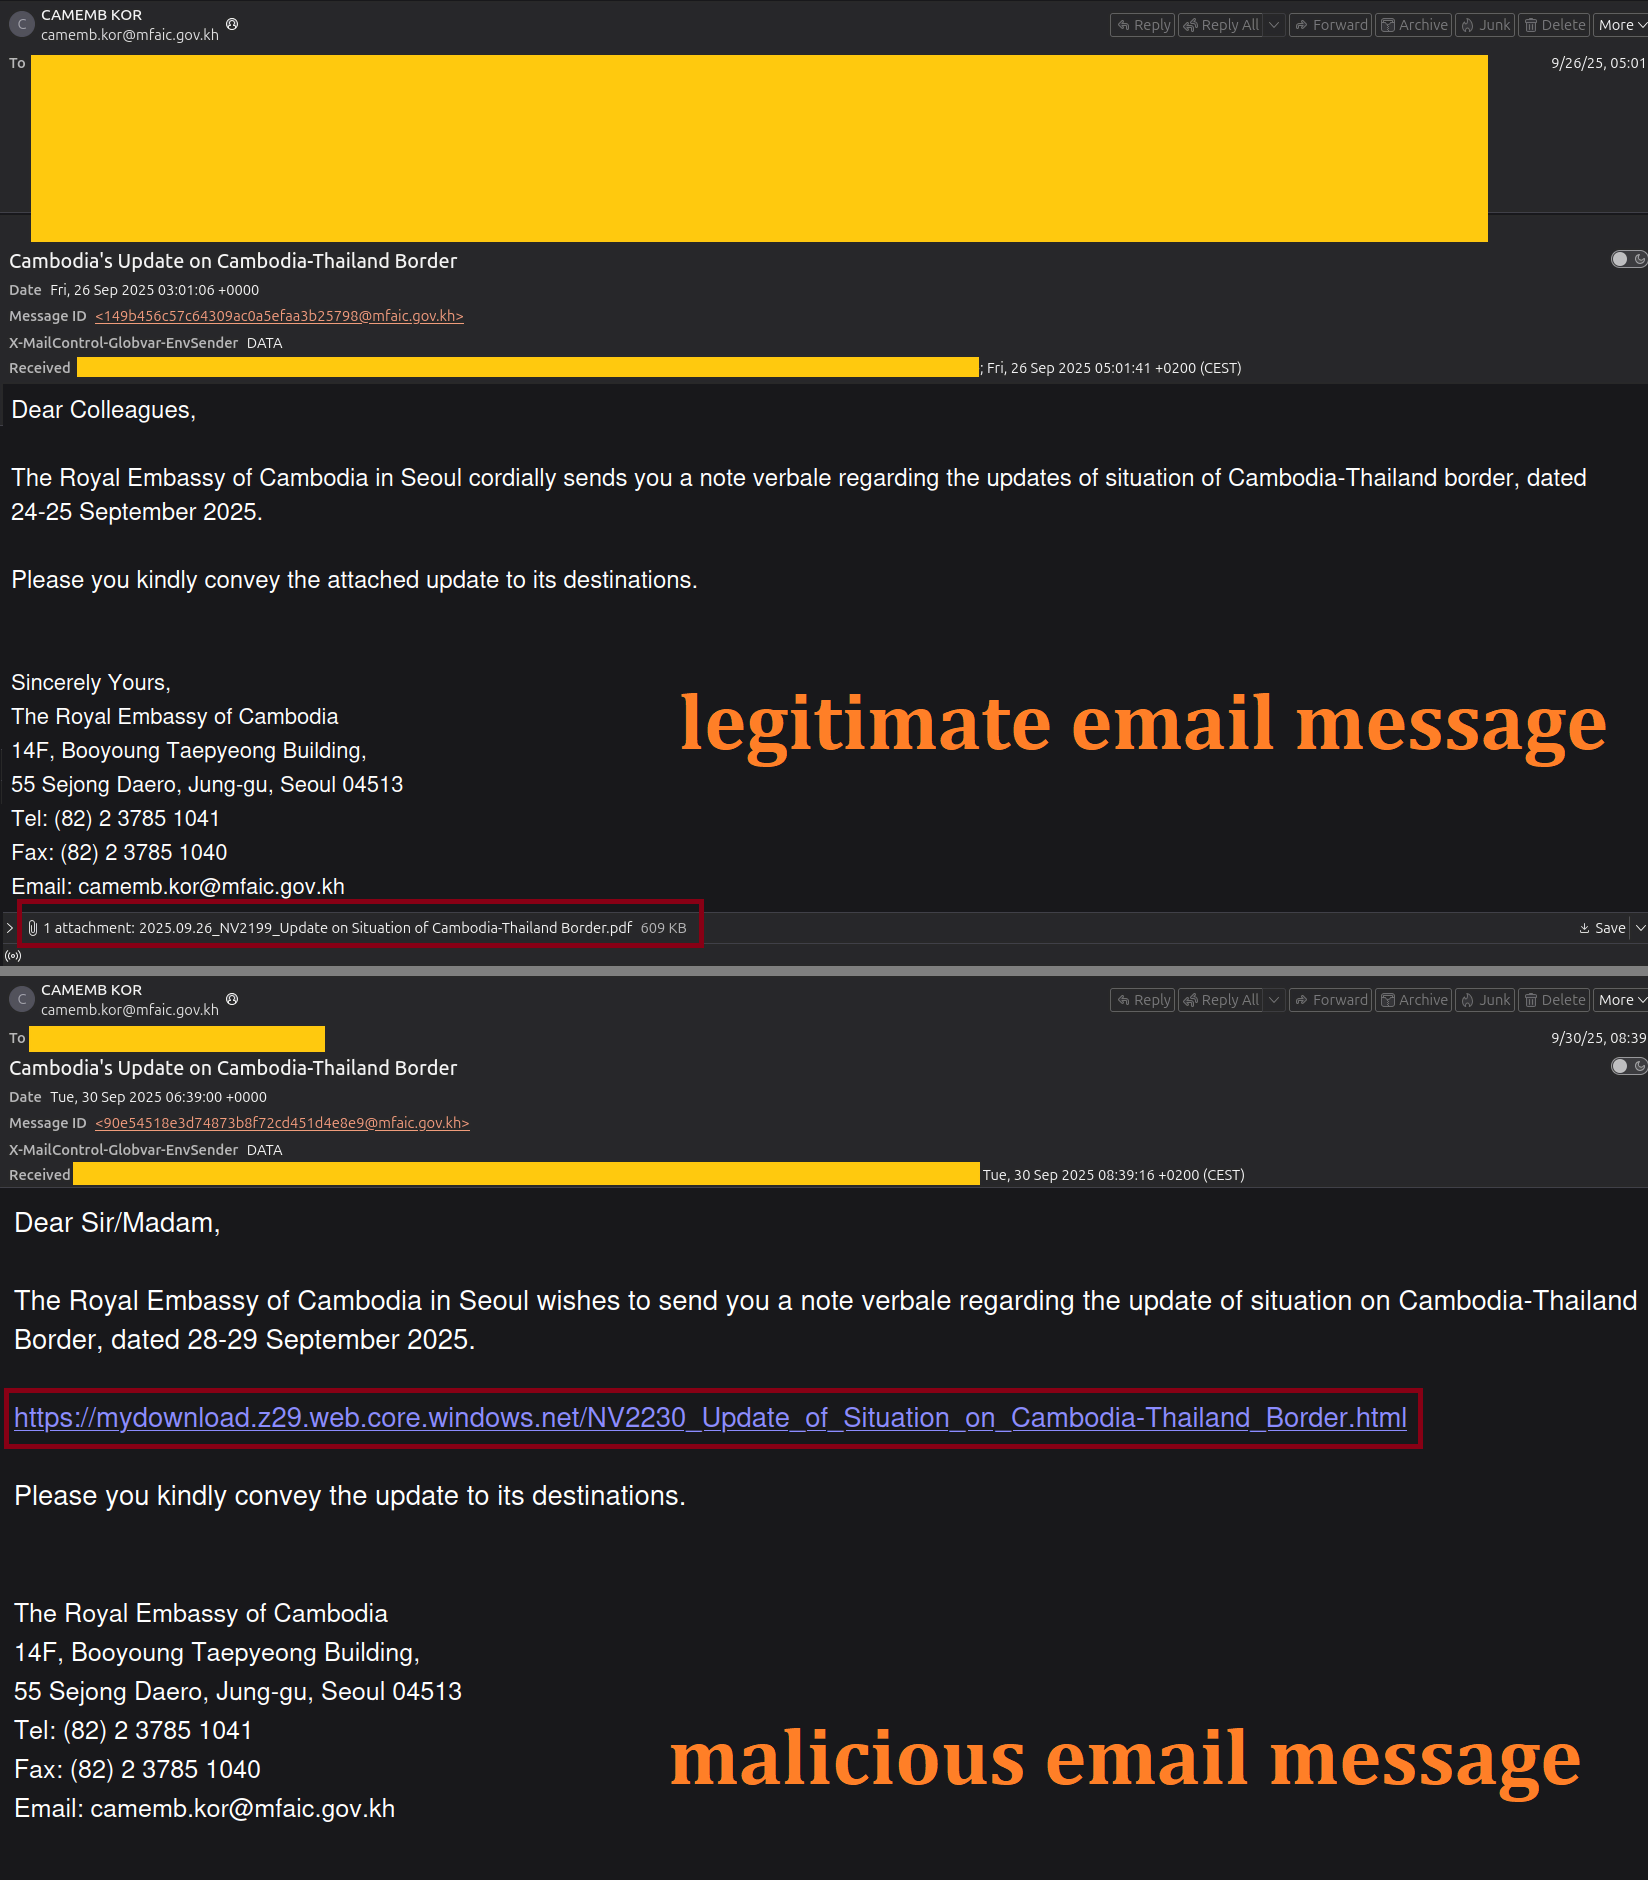
В начале октября 2025 года была выявлена целевая кампания кибершпионажа, в ходе которой злоумышленники использовали скомпрометированный официальный email-адрес посольства Камбоджи в Сеуле. Угроза, связанная с китайскими государственными хакерскими группами, была направлена на дипломатические организации. Атака осуществлялась с помощью фишингового письма, маскировавшегося под официальное сообщение о ситуации на камбоджийско-таиландской границе.
Описание
Вместо обычного вложения письмо содержало URL-ссылку, ведущую на поддельную страницу входа Microsoft. После решения фальшивой капчи CAPTCHA жертве автоматически загружался ZIP-архив. Внутри архива находился ярлык LNK, который при запуске исполнял сложную команду PowerShell. Данный скрипт извлекал скрытый TAR-архив, содержащий подписанный Canon двоичный файл и вредоносную DLL.
Злоумышленники применили технику DLL Sideloading, когда легитимная программа cnmpaui.exe загружала вредоносную библиотеку cnmpaui.dll. Эта библиотека, в свою очередь, расшифровывала и исполняла основной вредоносный модуль - удаленный троян SOGU.SEC, также известный как PlugX или Korplug. Для отвлечения внимания жертве показывался документ в формате PDF, в то время как вредоносный код работал в фоне.
Анализ домена управления и контроля выявил использование dorareco.net. Технические артефакты, включая методы обфускации, цепочку исполнения и поведение, полностью совпали с активностью кластера UNC6384, который связан с китайскими государственными хакерскими группами. Этот кластер известен по отчету Google Cloud Threat Intelligence за август 2025 года, где описываются атаки на дипломатические организации.
Использование официального дипломатического канала связи значительно повышало доверие к фишинговому сообщению. Социальная инженерия была многослойной: злоумышленники не только скопировали стиль и тему легитимных писем посольства, но и создали реалистичную подделку портала Microsoft. Данный инцидент демонстрирует, что группы, связанные с государственными интересами КНР, продолжают совершенствовать методы доставки вредоносного ПО, активно используя компрометацию доверенных аккаунтов и сложные цепочки загрузки.
Эксперты по кибербезопасности отмечают, что подобные атаки представляют серьезную угрозу для государственных и дипломатических учреждений по всему миру. Рекомендуется усилить проверку входящей корреспонденции, особенно содержащей ссылки, и регулярно обновлять системы для защиты от подобных многоэтапных угроз.
Индикаторы компрометации