Исследователи Black Lotus Labs из Lumen Technologies раскрыли новую инфраструктуру ботнета SystemBC, который активно используется преступными группами для организации прокси-серверов и проведения масштабных кибератак. Сеть состоит из более чем 80 командных серверов (C2) и ежедневно насчитывает около 1500 жертв, причём почти 80% из них - скомпрометированные виртуальные частные серверы (VPS) крупных коммерческих провайдеров. Это позволяет злоумышленникам генерировать огромные объёмы вредоносного трафика, оставаясь незамеченными длительное время.
Описание
В отличие от типичных ботнетов, которые используют устройства в резидентных сетях, SystemBC фокусируется на VPS-системах. Это обеспечивает высокую пропускную способность и стабильность, поскольку такие серверы реже подвергаются мониторингу и меньше привлекают внимание пользователей. Жертвы становятся прокси, через которые преступные группы проводят атаки, включая сканирование, brute force и распространение вредоносного ПО.
Анализ показал, что прокси-сервисы SystemBC используются несколькими криминальными сетями, включая два российских прокси-сервиса, вьетнамский сервис VN5Socks и российский парсинг-сервис. Почти все IP-адреса ботнета вносятся в чёрные списки из-за массового сканирования и атак, но операторов это не останавливает - объём трафика остаётся приоритетом.
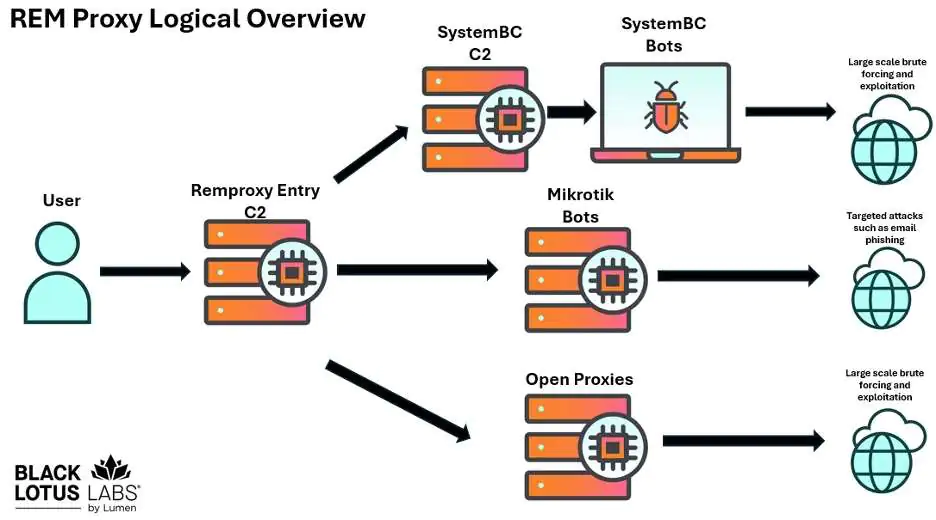
Ключевым потребителем ресурсов SystemBC является прокси-сеть REM Proxy, которая предлагает около 80% мощностей ботнета своим клиентам. REM Proxy - крупный игрок на теневом рынке, также использующий 20 000 скомпрометированных маршрутизаторов Mikrotik и открытые прокси. Сервис активно применяется группами вымогателей, такими как Morpheus и AvosLocker, для фишинга, эксфильтрации данных и доступа к жертвам.
SystemBC впервые был документирован в 2019 году и с тех пор активно используется преступниками. Его основная функция - создание прокси на заражённых устройствах с возможностью загрузки дополнительного вредоносного ПО. Исследователи отмечают, что жертвы ботнета часто имеют множество незакрытых уязвимостей - в среднем 20 CVE на устройство, включая критические.
Глобальная телеметрия Lumen выявила, что сервер 104.250.164[.]214 является источником атак для заражения новых жертв. После компрометации устройства загружают скрипт с русскоязычными комментариями, который запускает до 180 образцов SystemBC одновременно.
Операторы ботнета практически не заботятся о скрытности: IP-адреса не маскируются и не ротируются, а объёмы трафика достигают 16 ГБ в сутки на один прокси - что значительно выше типичных показателей для подобных сетей.
REM Proxy предлагает три тарифных плана: «Mix-Speed» (высококачественные прокси с низким уровнем обнаружения), «Mix-Economy» (дешёвые прокси с высоким риском блокировки) и «Mix-Mix» (смешанный вариант). Это позволяет преступникам гибко использовать ресурсы на разных этапах атак - от сбора данных до целевых действий.
Исследователи подчёркивают, что SystemBC и REM Proxy представляют серьёзную угрозу, так как обеспечивают киберпреступникам надёжную инфраструктуру для атак. Совместные усилия индустрии и публикация IoC помогут снизить их влияние на глобальную кибербезопасность.