Компания Proofpoint идентифицировала и назвала новую киберпреступную группу TA585, которая демонстрирует высокий уровень технической оснащенности и контролирует всю цепочку атаки - от инфраструктуры до доставки писем и установки вредоносного программного обеспечения. Группа активно использует в своих кампаниях многофункциональный вредонос MonsterV2, сочетающий возможности трояна удаленного доступа (RAT), загрузчика и стилера (информационного вора). Особенностью MonsterV2 является функция избегания заражения компьютеров в странах СНГ.
Описание
Группа TA585 выделяется на фоне современных тенденций киберпреступности, где распространена узкая специализация и взаимодействие по модели «атак как услуга». Вместо того чтобы полагаться на сторонних посредников для первоначального доступа или доставки трафика, TA585 самостоятельно управляет собственной инфраструктурой, включая регистрацию доменов и использование хостинга Cloudflare. Единственным исключением в их полностью автономной бизнес-модели является использование готового вредоносного ПО, приобретаемого по модели MaaS (Malware as a Service), такого как Lumma Stealer, Rhadamanthys или MonsterV2.
Одной из ключевых тактик TA585 является компрометация легитимных веб-сайтов с последующим внедрением в них вредоносного JavaScript-кода. Эта инъекция создает на скомпрометированном сайте наложение - поддельную проверку CAPTCHA, известную как техника ClickFix. Данная методика, впервые описанная Proofpoint в июне 2024 года, побуждает пользователей вручную скопировать и выполнить вредоносную команду в окне «Выполнить» (Win+R) или в терминале PowerShell. Группа проводит сложную фильтрацию, чтобы удостовериться, что полезная нагрузка доставляется реальному пользователю, а не автоматизированной системе.
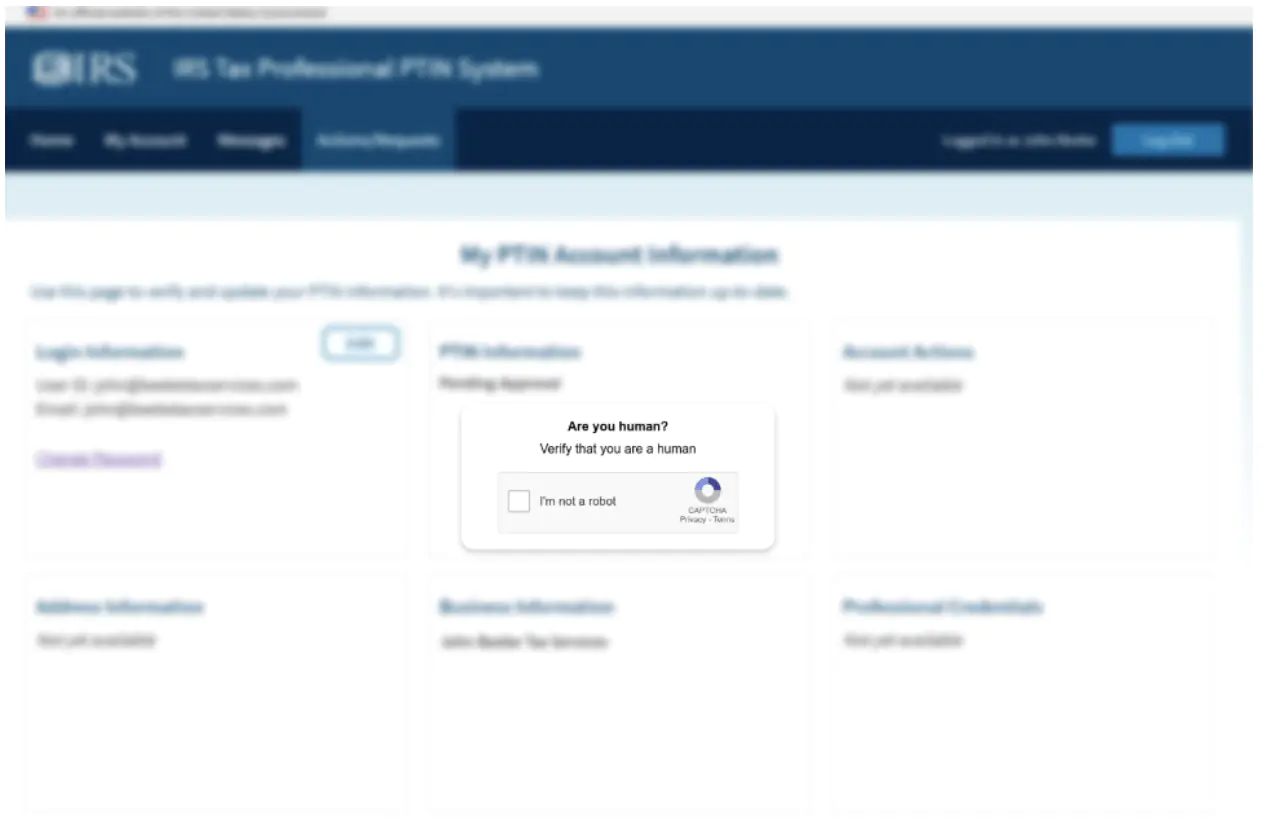
Атака интерактивна: после того как пользователь нажимает «Verify you are human», начинается отслеживание его действий. Когда пользователь выполняет инструкцию по запуску PowerShell-скрипта, страница начинает периодически опрашивать сервер злоумышленника. Как только загруженный вредоносный код (MonsterV2 или Rhadamanthys) активируется и связывается с сервером управления с того же IP-адреса, пользователь перенаправляется на исходный веб-сайт.
Помимо веб-инъекций, TA585 также использует целевые фишинговые рассылки. В августе 2025 года была зафиксирована кампания с уведомлениями от GitHub. Злоумышленники создавали фиктивные уведомления о проблемах безопасности в контролируемых ими репозиториях и отмечали легитимные учетные записи. Полученные пользователями письма содержали сокращенные URL-ссылки, ведущие на подконтрольные злоумышленникам сайты, которые использовали ту же тактику ClickFix с брендированием под GitHub для доставки Rhadamanthys.
MonsterV2 позиционируется на хакерских форумах как многофункциональный инструмент с широкими возможностями. Его стоимость значительно выше, чем у многих аналогов: «стандартная» версия обходится в 800 долларов США в месяц, а «корпоративная», включающая функции стилера, загрузчика, HVNC и HCDP, - в 2000 долларов. Для сравнения, аренда Rhadamanthys рекламируется за 199 долларов в месяц.
Функциональность MonsterV2 включает сбор и эксфильтрацию конфиденциальных данных (данные браузеров, логины, кредитные карты, информация о криптокошельках, файлы), захват изображения с рабочего стола и веб-камеры, подмену криптовалютных адресов в буфере обмена (клиппер), скрытое удаленное управление через HVNC, а также выполнение произвольных команд и загрузку дополнительных вредоносных модулей. Анализ показал, что MonsterV2 активно развивается: разработчики исправляют даже незначительные ошибки, например, опечатки в строковых константах.
Перед выполнением MonsterV2 часто упаковывается с помощью криптера SonicCrypt, который затрудняет статический анализ за счет добавления большого объема мусорного кода и проведения проверок окружения (объем оперативной памяти, производитель BIOS). После прохождения проверок SonicCrypt расшифровывает полезную нагрузку, сохраняет ее на диск под видом легитимного системного файла и запускает через Планировщик заданий Windows.
Вредоносная программа MonsterV2 использует сложные механизмы защиты. Его конфигурация, хранящаяся в бинарном файле в виде зашифрованного блока, расшифровывается с помощью алгоритма ChaCha20, после чего данные декомпрессируются встроенной библиотекой ZLib. Для связи с сервером управления используется сырое TCP-соединение с дополнительным уровнем шифрования, аналогичным SSL/TLS. После подключения бот передает на сервер детальную информацию о системе, включая данные о геолокации, имени пользователя, имени компьютера и внешнем IP-адресе.
Сервер управления может отдавать широкий спектр команд: от активации функций стилера и выполнения произвольных команд до установки HVNC-сессии, создания скриншотов, манипуляций с файлами и даже принудительного завершения работы системы. Также зафиксированы случаи, когда MonsterV2 выступал в роли загрузчика для другого вредоносного ПО, такого как StealC V2 и Remcos.
Появление и активность таких групп, как TA585, и распространение многофункциональных вредоносных программ, подобных MonsterV2, подчеркивают постоянную эволюцию и усложнение ландшафта киберугроз. Proofpoint рекомендует организациям уделять повышенное внимание обучению пользователей, в частности, разъяснять риски, связанные с техникой ClickFix, и ограничивать права на выполнение сценариев PowerShell для рядовых пользователей без прав администратора.