С середины 2026 года аналитические центры и научные организации Тайваня получают письма с приглашениями на международные конференции по геополитике. За рассылкой стоит целевая кампания. Злоумышленники подделывают письма от имени известных институтов и через поддельную страницу входа Google добираются до почты и облачных аккаунтов сотрудников. Интерес атакующих связан не с деньгами, а с перепиской и материалами специалистов, работающих с чувствительными темами.
Описание
Под удар попали как минимум три уважаемые площадки: Центр Тайвань - Европейский союз, Институт международных отношений при Национальном университете Чжэнчжи и Тайваньский исследовательский институт. Все три письма построены по одной схеме. Сначала идёт пространное описание мировых политических процессов с обилием громких, но расплывчатых формулировок. Затем следует обращение лично к получателю: комплименты его экспертности, намёки на особый статус, отдельное место в зале. В финале - программа мероприятия, дата, место и ссылка на регистрацию. Один из адресатов связался с институтами, чтобы проверить отправителей. Ни в одной организации не подтвердили, что эти люди у них работают. Имена отправителей оказались вымышленными.
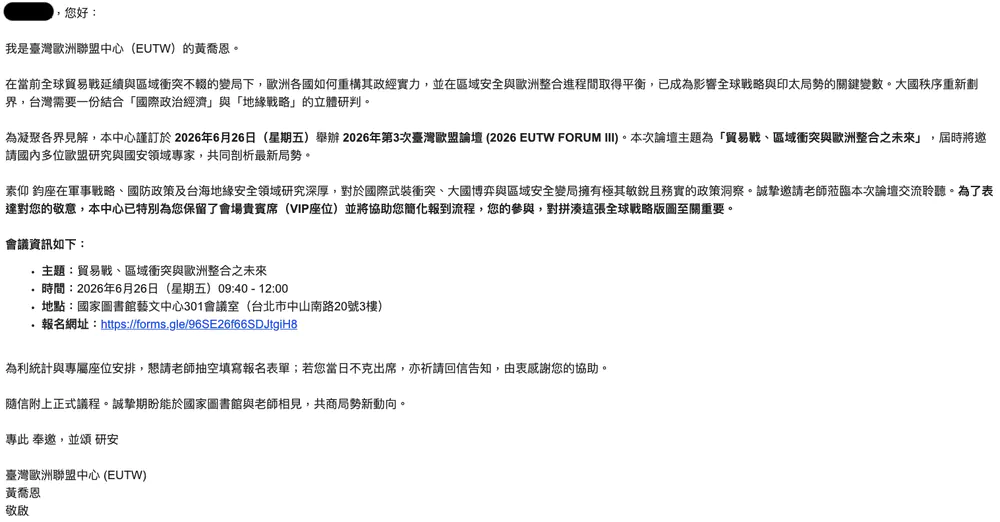
Формулировки в письмах почти дословно повторяются, хотя посвящены разным темам. По данным Cisco Talos, тексты создавались по единому шаблону, а не писались для каждого получателя отдельно. Стиль указывает на вероятное применение генеративных моделей: язык гладкий, но безличный. Похвалы легко переносятся с одного адресата на другого, а детали о его реальной работе почти отсутствуют. Дата, место и повестка конференций при этом взяты с настоящих сайтов. Подлинность мероприятия служит способом придать письму вес. Ссылка на регистрацию выглядит как привычная форма на популярном сервисе, однако ведёт на посторонний ресурс.
Отдельная находка касается вложений. К некоторым письмам приложены афиши реальных конференций, в которых заменены QR-коды. Расчёт строится на том, что получатель распечатает афишу и повесит её в офисе. Тогда код отсканируют коллеги, не получавшие письма, и тоже попадут на поддельную страницу. Так рассылка выходит за пределы списка адресатов и охватывает более широкий круг сотрудников организации. QR-фишинг, или квишинг, набирает популярность именно из-за того, что код на бумаге сложнее проверить, чем обычную ссылку в почте.
Главный инструмент кампании - поддельная страница входа в Google. Она повторяет настоящую вплоть до мелочей и работает посредником между жертвой и реальным сервисом аутентификации. Пользователь вводит логин, пароль и одноразовый код. Атакующие в этот момент перенаправляют данные в Google и одновременно следят за происходящим на экране. Такой подход, известный как атака "человек посередине", обходит многофакторную аутентификацию. Второй фактор не крадут, а пропускают через себя в реальном времени. Процессом управляет оператор, а не автоматика, поэтому подозрительные ситуации он подстраивает под жертву.
Технически страница получает от жертвы данные об устройстве, браузере и часовом поясе, а от управляющего сервера - команды, какой экран показать следующим. Для этого задействованы два независимых канала связи. Один передаёт сведения порциями, другой держит постоянное соединение для мгновенных указаний. Разделение ускоряет реакцию и затрудняет обнаружение. Поддельная форма при этом копирует не только вход, но и экран успешного завершения, чтобы у жертвы не возникло лишних вопросов.
Язык интерфейса добавил ясности в вопрос о разработчике. Поддельная страница поддерживает упрощённый китайский, традиционный китайский и английский. Базовые подписи изначально написаны на упрощённом китайском, а остальные версии получены из них. С умеренной уверенностью автора интерфейса относят к носителям упрощённого китайского, а не тайваньского варианта. В текстах встречаются привычные для материкового Китая обозначения аккаунта, компьютера, почтового ящика и режима приватного просмотра. Речь идёт о языковых признаках разработчика, а не о заказчике кампании: прямой атрибуции в отчёте нет.
Кампания адресована специалистам по международным отношениям и политике. Успешный захват почты открывает доступ к переписке с коллегами и государственными структурами, к внутренним документам и календарям. Для исследовательских организаций утечка такого рода означает потерю доверия партнёров и риск раскрытия источников. Признаки автоматизированной подготовки писем говорят о том, что злоумышленникам теперь дешевле вести узкие кампании против небольших групп, чем массовые рассылки.
Защита строится на нескольких простых правилах. Приглашения на конференции стоит проверять по официальным сайтам организаторов, а не по ссылкам из письма. Вход в корпоративные сервисы лучше выполнять через заранее известный адрес или закладку, а не по переходам из почты. QR-коды на бумажных афишах имеет смысл сверять с сайтом мероприятия. Многофакторная аутентификация на аппаратных ключах защищает надёжнее одноразовых кодов: поддельная страница не получит такой ключ, даже если человек введёт пароль на чужом ресурсе.
Индикаторы компрометации