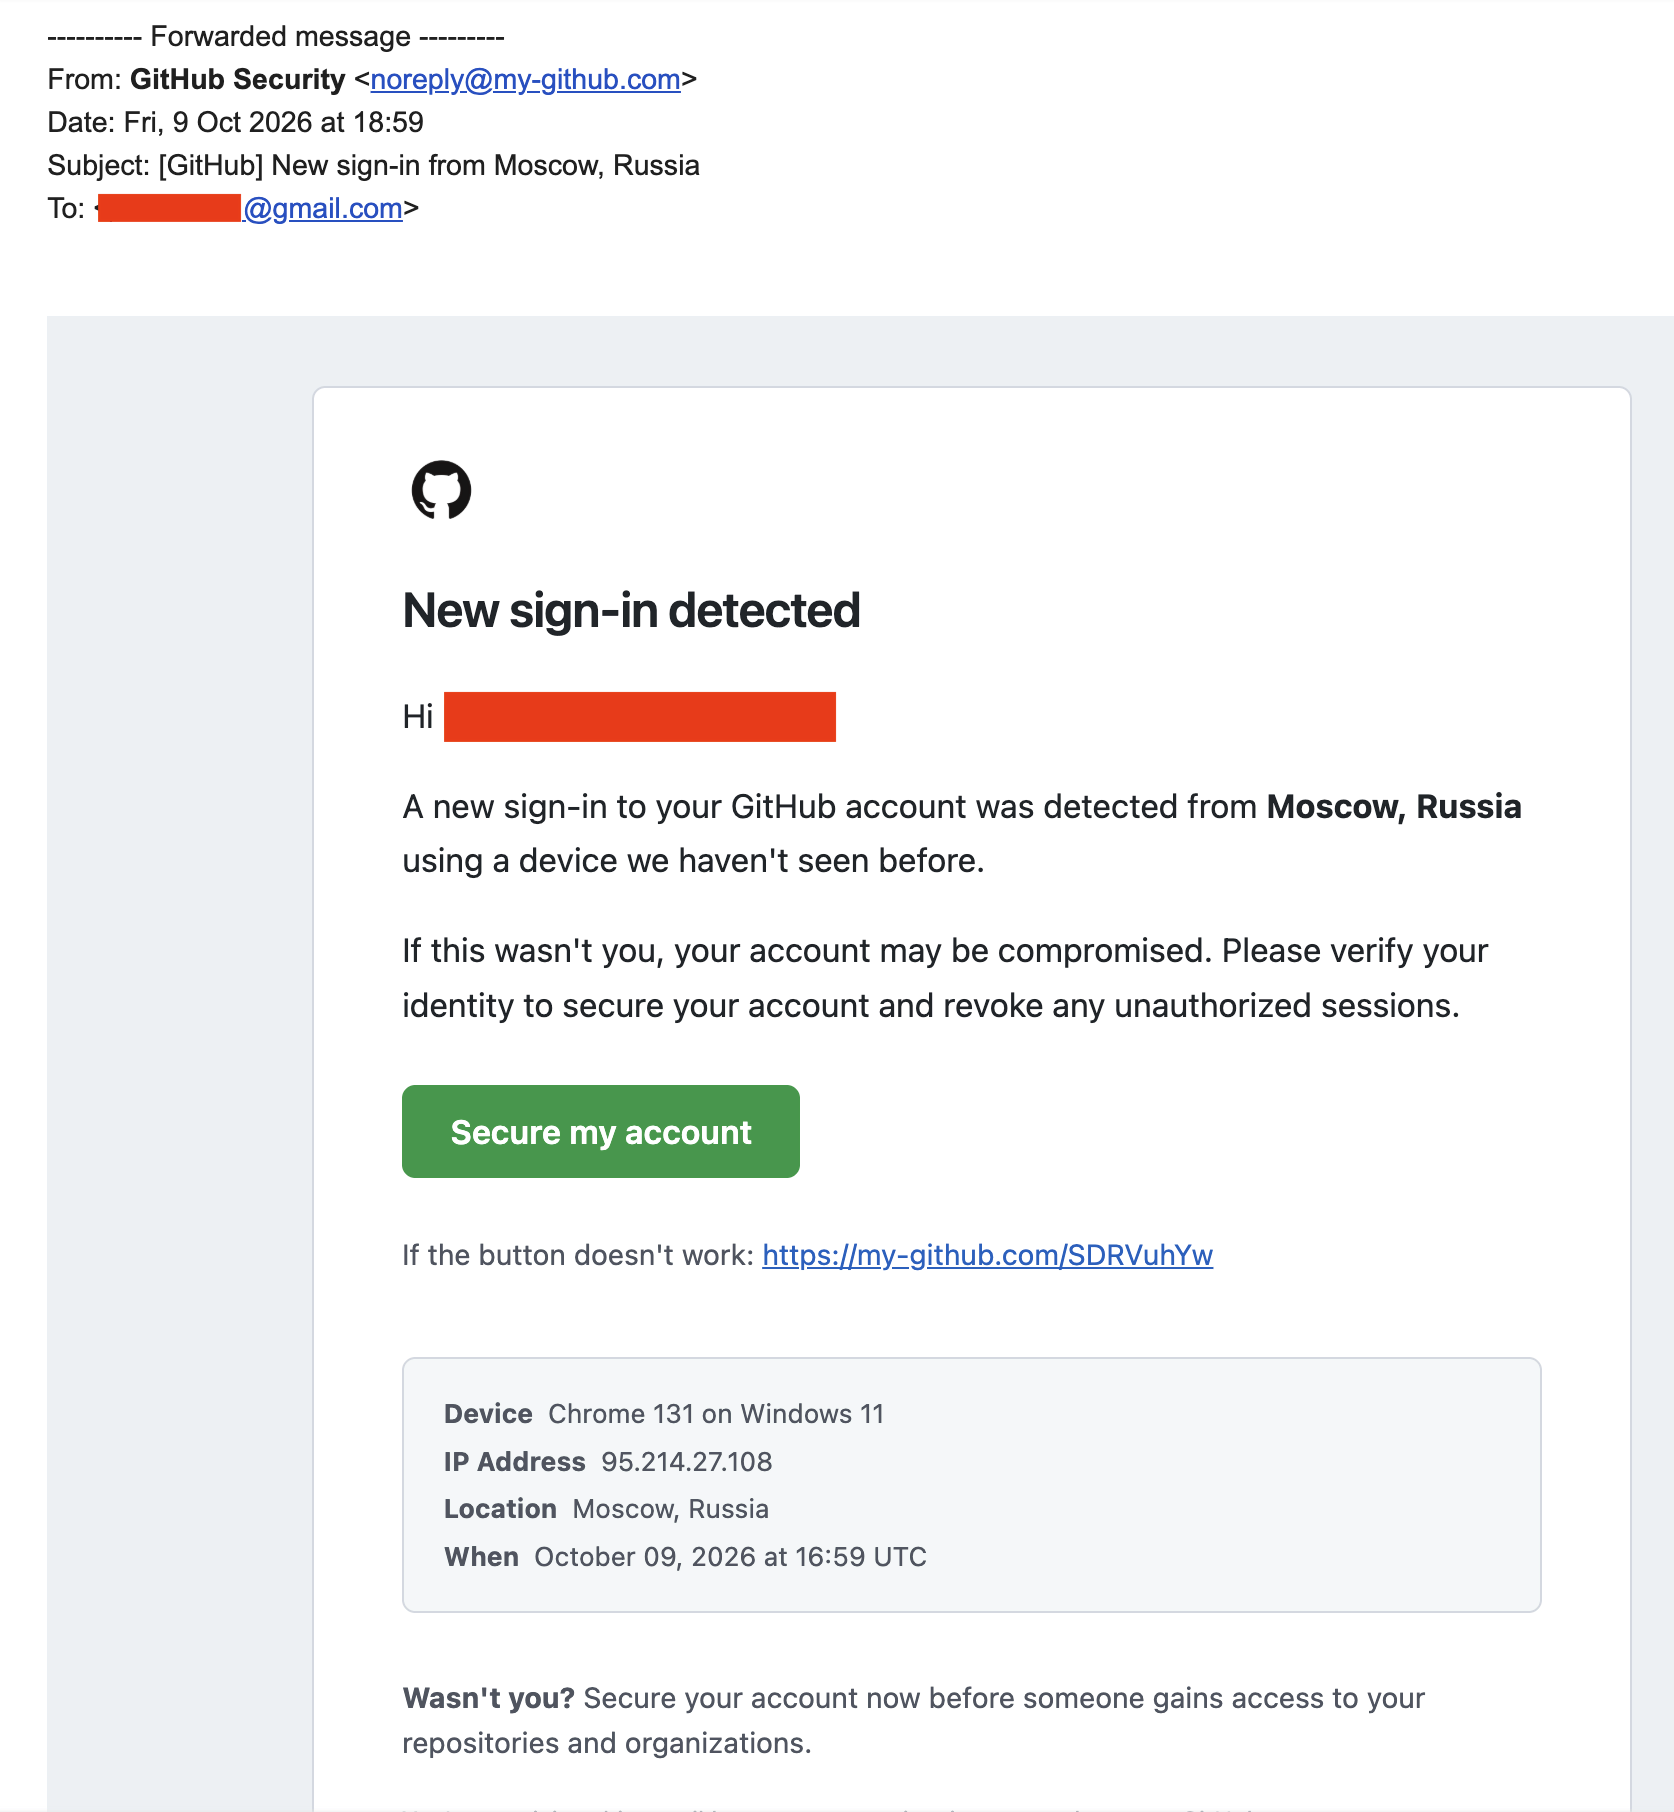
Атакующие из группировки GhostAction перешли от взлома репозиториев к адресному фишингу разработчиков открытого кода. Письмо приходит на личный адрес участника проекта, обращается к нему по имени и выглядит как предупреждение службы безопасности GitHub о чужом входе в аккаунт. Кнопка "Защитить аккаунт" ведёт на домен-двойник. Там жертву встречают две страницы подряд: сначала запрос логина и пароля, затем шестизначного кода из приложения-аутентификатора.
Описание
Легенда письма рассчитана на сопровождающего популярный проект. Тема сообщения объявляет о новом входе из Москвы с незнакомого устройства, а текст предупреждает, что посторонний может получить доступ к репозиториям и организациям. Упоминание организаций добавляет к личной тревоге страх за судьбу зависимых проектов. Домен-двойник зарегистрировали за два дня до рассылки, и почти сразу он попал в поле зрения исследователей как подозрительный. Оформление письма копирует фирменные цвета и шрифты GitHub, а логотип подгружается с настоящего сайта сервиса, поэтому картинка выглядит подлинной. При этом адрес домена совпадает с сервером, который ранее принимал ключи, похищенные вредоносными сценариями автоматической сборки.
Как устроена поддельная страница
Внешним сходством дело не ограничивается. Подделка переправляет введённые данные на настоящий GitHub и возвращает жертве привычные экраны, поэтому человек не замечает посредника. Параллельно на странице запускается скрытый сценарий, который через уже открытую сессию жертвы запрашивает у GitHub токен доступа по протоколу OAuth - это механизм, позволяющий стороннему приложению работать с аккаунтом от имени владельца без пароля. Запрошенные права покрывают изменение репозиториев, правку сценариев GitHub Actions, отвечающих за автоматическую сборку и доставку кода, и просмотр состава организации. Готовый ключ сценарий отправляет на отдельный порт того же домена.
Сохранённые пострадавшим снимки экрана, исходный код поддельных страниц и архив браузера, изученные OpenSourceMalware, подтверждают отправку пароля и одноразового кода на сервер атакующих. Специальный код умел и другое: после сбора данных он перенаправлял браузер туда, куда указывал сервер, причём адрес назначения менялся от сессии к сессии.
Сама ссылка из письма вела себя неодинаково. В первые часы после рассылки она открывала музыкальный видеоклип, позже - обычный GitHub. Публичные сервисы проверки ссылок зафиксировали три разных перехода за сутки. Похоже, сервер решал, что показать конкретному посетителю: содержимое могло зависеть от времени, региона, настроек браузера или признаков автоматической проверки. Из-за этого однократное сканирование почти ничего не доказывает, а вес смещается к данным, собранным на стороне жертвы.
Адрес, указанный в письме как источник входа, тоже вводит в заблуждение. Он принадлежит болгарскому провайдеру широкополосного доступа и с инфраструктурой GhostAction не связан. Москва в теме письма - часть легенды. Подробные технические детали в фишинговых сообщениях повышают доверие, даже когда не выдерживают проверки, и это полезно учитывать в обучении сотрудников.
Почему аккаунт сопровождающего так ценен
GhostAction начинали описывать как атаку на цепочку поставок. Захваченные аккаунты добавляли в чужие репозитории вредоносные сценарии GitHub Actions, те собирали секреты конвейеров сборки и отправляли их на подконтрольный сервер. Позже Socket и StepSecurity зафиксировали автоматические проходы по сотням репозиториев. Свежий вариант вредоносного сценария ищет в проекте и в его окружении ключи доступа к облачным сервисам, реестрам пакетов, мессенджерам и платформам искусственного интеллекта.
Один аккаунт сопровождающего открывает гораздо больше, чем единственный репозиторий: права на все проекты, куда он может отправлять изменения; секреты автоматических сборок; учётные данные для публикации пакетов и образов; доступ к облачной инфраструктуре и развёртыванию; состав организации и закрытые проекты; наконец, доверенное имя, от которого можно выпустить вредоносную версию библиотеки. Именно сочетание репутации и широких прав делает таких людей привлекательной целью.
Часть атаки удалось остановить в реальном времени. Злоумышленник вошёл в аккаунт, но поднять привилегии не смог: дополнительная проверка второго фактора прервала попытку. Это самый наглядный аргумент в пользу многофакторной аутентификации в GitHub. Тем, кто мог открыть ссылку, стоит сменить пароль с чистого устройства, отозвать все активные сессии и токены, проверить список подключённых приложений и удалить незнакомые разрешения. После этого обновите ключи доступа к реестрам пакетов, облакам и системам сборки. В репозиториях имеет смысл поискать неожиданные сценарии автоматизации, новые ключи развёртывания, изменённые настройки внешних уведомлений и прямые отправки изменений без подписи. Удаления одного вредоносного сценария недостаточно: скопированные секреты остаются рабочими.
Для сопровождающих открытых проектов и служб безопасности атака на учётную запись разработчика и компрометация репозитория - теперь одна задача, а не две отдельные. Инфраструктура GhostAction одинаково годится и для массовых автоматических проходов, и для персональных писем конкретным людям.
Индикаторы компрометации