
В сентябре 2026 года злоумышленники взломали больше ста сайтов и добавили на их страницы вредоносный код. Посетителю показывали поддельную страницу проверки Cloudflare. Под предлогом подтверждения, что перед ней человек, страница предлагала скопировать и выполнить команду. В итоге на компьютер попадал установочный пакет с чужого сервера. Приём, при котором жертву убеждают запустить вредоносный код своими руками, называют ClickFix (подталкивание к ручному запуску). Основные жертвы - пользователи Windows: рядовые сотрудники и небольшие компании без собственной службы безопасности.
Описание
Цепочка начинается с поиска. Человек переходит на сайт из Google, DuckDuckGo, meta.ua или другого поисковика. Вместо ожидаемого текста появляется окно проверки безопасности. Скрипт предлагает открыть системное окно "Выполнить", вставить туда подготовленную строку и подтвердить действие. После этого с удалённого сервера скачивается пакет программ и устанавливается без лишних вопросов. Пользователь уверен, что просто доказал: он не робот.
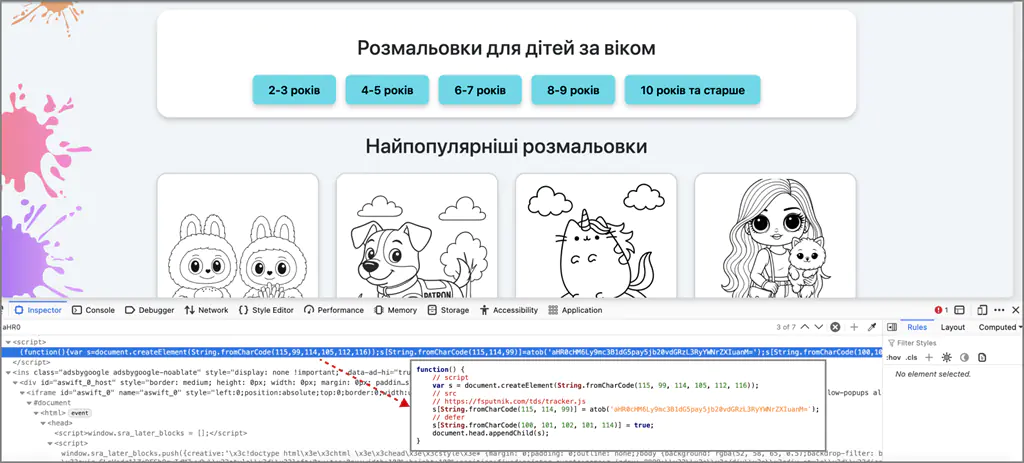
Управление схемой построено необычно. Домен, с которого приходит поддельная страница, и режим работы кода хранятся в смарт-контракте - записи в блокчейне сетей Polygon или Ethereum. Скрипт считывает эти данные при каждом запуске. Значит, злоумышленники меняют адрес и режим централизованно, без нового доступа к взломанным сайтам. Режимов три. Нулевой означает паузу: код молчит и ничего не делает. Первый включает пассивное наблюдение, и на сервер злоумышленников уходят сведения о самом сайте и о странице, откуда пришёл посетитель. Второй показывает поддельную проверку. Действует и дополнительный отбор: страница появлялась только у владельцев Windows, пришедших из поисковых систем, и не чаще двух раз за 12 часов на одного человека. Такой фильтр снижает риск, что схему заметят слишком быстро.
По данным CERT-UA, в кампании распространялись разные установочные пакеты, и специалисты изучили три варианта. Первый ставит программу для кражи информации LUNEXSTEALER. Второй обходит контроль учётных записей Windows, добавляет исключения в Microsoft Defender и разворачивает уязвимый драйвер AMD. Дальше он пользуется уязвимостью CVE-2023-20598. Приём, при котором защиту отключают через легальный, но уязвимый драйвер, называют BYOVD. Третий вариант подменяет библиотеку, которую загружает служебная утилита для ноутбуков, и та расшифровывает и запускает всё ту же программу. Для всей описанной активности ввели идентификатор кластера угроз UAC-0277. Он нужен, чтобы связывать разрозненные инциденты и видеть кампанию целиком.
Ключевой элемент заражения - LUNEXSTEALER. Это 64-битная программа для Windows, которая совмещает кражу данных и удалённое управление чужим компьютером. Она вытаскивает из браузеров сохранённые пароли и токены доступа. Забирает сведения из настольных и браузерных криптовалютных кошельков и собирает данные о системе. Кроме того, она скачивает и запускает чужие программы, установочные пакеты, скрипты командной оболочки PowerShell и отдельные команды. Для закрепления на компьютере создаётся запланированное задание с неприметным именем, а связь с командным сервером идёт по обычному веб-протоколу. Такой трафик редко привлекает внимание сетевых фильтров.
По настройке, полученной от сервера, программа ставит в браузер расширение LUNARAXE. В списке дополнений оно выглядит безобидно - "Microsoft Office Word Editor". Расширение ворует файлы cookie, историю посещений и учётные данные, которые человек вводит в формы. Ещё оно даёт злоумышленникам удалённый доступ к браузеру. Они выполняют свой код на страницах, открывают и закрывают вкладки, делают снимки экрана и меняют настройки прокси-сервера. С компонентом NAIVEMESS тот же доступ открывается к файлам на диске.
Внутри расширения несколько частей. Основная отвечает за связь с командным сервером и сбор данных. Вторая перехватывает логин и пароль в момент отправки формы. Третья отключает политику безопасности содержимого - правило, которое ограничивает, откуда страница может брать скрипты и куда передавать данные. Из-за этого чужой код работает даже на сайтах с жёсткими настройками защиты. Компонент NAIVEMESS написан на PowerShell и зарегистрирован как посредник для обмена данными между браузером и программами на компьютере. Через него расширение просматривает диски и папки, читает, создаёт и перезаписывает файлы, а затем запускает их. Файлы передаются частями, папки заранее упаковываются в архивы.
Последствия для компаний заметны не сразу. Украденные пароли и активные сессии открывают доступ к почте, внутренним панелям управления и облачным сервисам. Через них злоумышленники развивают атаку внутри сети. Криптовалютные кошельки теряются в первые минуты после заражения, и вернуть средства почти невозможно. Массовость схемы объясняется просто: правка на одном сайте даёт десятки новых жертв без дополнительных усилий.
Настоящая проверка на человека никогда не просит нажимать Win+R, открывать командную строку или вставлять незнакомые команды. Если сайт требует таких действий, страницу надо закрыть. Известное имя ресурса здесь не защищает: взломать могут любой сайт, включая популярный.
Системным администраторам разумно закрыть сотрудникам доступ к окну "Выполнить" через групповые политики. Установку пакетов ограничивают правами администратора, а запуск установщика с внешнего адреса отслеживают. Полезно включить блокировку уязвимых драйверов от Microsoft. Список разрешённых расширений браузера лучше свести к минимуму, тогда постороннее дополнение не появится в системе незаметно.
Найденный сайт с поддельной проверкой передают в CERT-UA. Владельцам взломанных ресурсов там же помогают выяснить, каким способом злоумышленники получили доступ к страницам.

