Группа APT36, связанная с Пакистаном и также известная как Transparent Tribe, провела новую кибершпионскую кампанию, направленную на правительственные и оборонные организации Индии. В августе 2025 года злоумышленники использовали фишинговые ZIP-архивы, содержащие вредоносные файлы .desktop для Linux, которые загружали полезную нагрузку с Google Drive. Эта тактика позволила им обеспечить устойчивость на зараженных системах, избежать обнаружения и установить связь с сервером управления через WebSocket.
Описание
APT36, действующая с 2013 года, historically ориентируется на цели в Индии, включая военный сектор и государственные учреждения. Группа известна фишинговыми атаками и операциями по сбору учетных данных. В новой кампании злоумышленники использовали файлы .desktop - конфигурационные файлы, которые в Linux-средах обычно служат для создания ярлыков приложений. В данном случае файл маскировался под документ PDF с названием, связанным с закупками, например, PROCUREMENT_OF_MANPORTABLE_&_COMPAC.pdf.desktop.
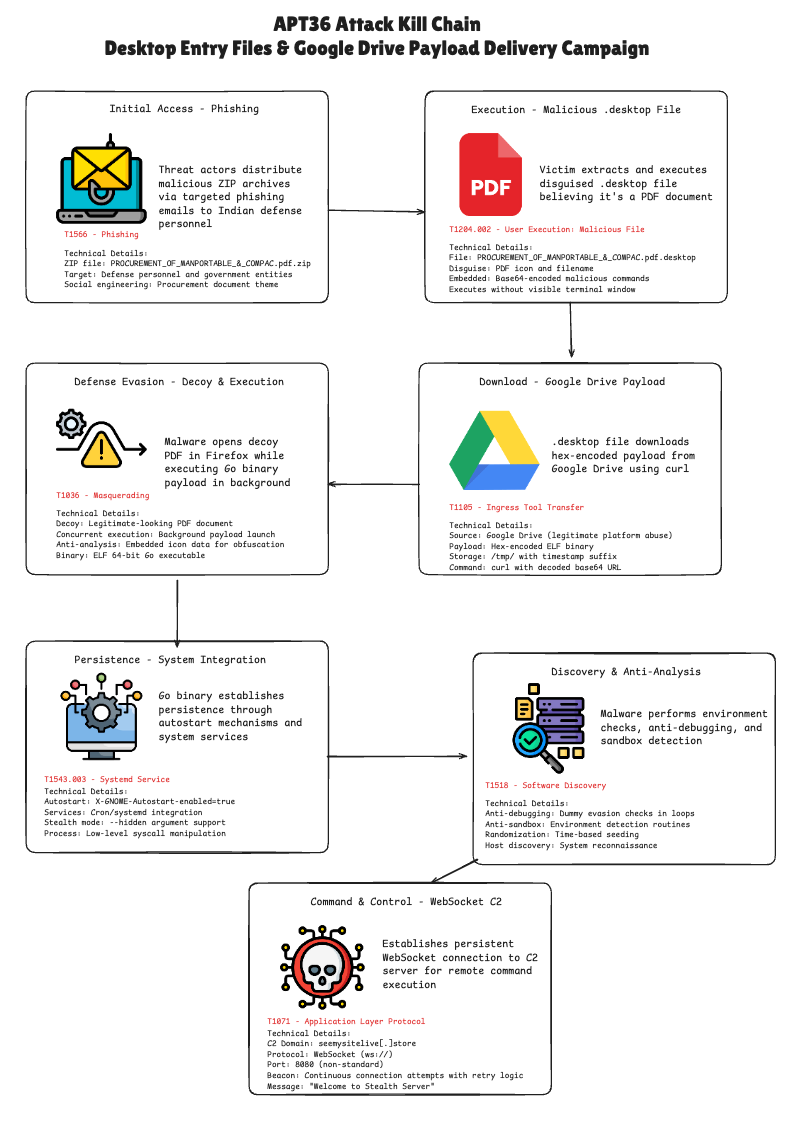
Когда жертва запускает этот файл, активируется встроенная команда, которая загружает вредоносную полезную нагрузку с Google Drive. Payload декодируется из hex-формата, сохраняется во временной директории /tmp с уникальным именем, основанным на временной метке, и получает права на выполнение. Параллельно открывается документ-приманка в браузере Firefox, чтобы создать видимость легитимности операции и снизить подозрения пользователя.
Основная нагрузка представляет собой исполняемый файл ELF, написанный на Go и статически скомпилированный. Он включает функции против отладки и анализа, проверяет наличие инструментов эмуляции и пытается установить постоянное присутствие в системе. Для подключения к серверу управления используется WebSocket по адресу seemysitelive[.]store на порту 8080. При соединении сервер возвращает сообщение "Welcome to Stealth Server".
Атрибуция кампании подтверждается анализом инфраструктуры. Поиск в Censys по запросу, связанному с "Stealth Server", выявил четыре IP-адреса, три из которых ранее ассоциировались с APT36. Один из адресов - 164.215.103.55 - принадлежит провайдеру IP Connect Inc (ASN 213373). Данные VirusTotal также показывают, что домен seemysitelive[.]store считается злонамеренным.
Использование Google Drive для доставки вредоносного кода представляет собой новую тактику в арсенале APT36, усложняющую обнаружение. Традиционные системы безопасности могут пропускать трафик к доверенным платформам, таким как Google Drive, что дает злоумышленникам преимущество. Кроме того, применение WebSocket позволяет скрыть коммуникацию с сервером управления в легитимном сетевом трафике.
Эксперты рекомендуют заблокировать домен seemysitelive[.]store, проверить системы на наличие индикаторов компрометации и усилить защиту почтовых сервисов и конечных точек. Особое внимание следует уделить обучению сотрудников, поскольку атака начинается с фишингового письма, маскирующегося под документ по закупкам.
Эта кампания подчеркивает растущую сложность угроз для государственного сектора и необходимость многоуровневой защиты, включающей как технические меры, так и повышение осведомленности пользователей.
Индикаторы компрометации