В начале сентября 2026 года началась волна атак на маршрутизаторы MikroTik. Злоумышленники используют уязвимости в операционной системе RouterOS, чтобы получить полный контроль над устройствами через протокол SSH (защищенное удаленное управление).
Исследовательская команда Nextron Threat Research Team опубликовала углубленный анализ двух вредоносных имплантов, написанных на языке Rust, которые были обнаружены в поддельном расширении для редактора кода Visual Studio Code (VS Code).
Специалисты по кибербезопасности в ходе еженедельного мониторинга обнаружили на территории Японии активную скрытую инфраструктуру, используемую для проведения целевых атак.
Эксперты по безопасности выявили активную кампанию, в ходе которой злоумышленники распространяют сложный многоступенчатый вредоносный комплекс. Угроза скрывается в переупакованных установщиках популярных
Некоммерческий центр сертификации Let's Encrypt официально объявил о стратегическом решении поэтапно сократить срок действия своих TLS-сертификатов с нынешних 90 дней до 45 дней.
360 Advanced Threat Research обнаружили новую кампанию целевых атак южноазиатской APT-группы APT-C-35, известной также как «Брюхоногие» или Donot. Целью атаки стали государственные структуры Пакистана.
Продолжаем раздавать приглашения для регистрации. Это ваш шанс получить статус полноправного участника и получить доступ к ключевым функциям, которые выводят вашу работу с информацией на новый уровень.
В сфере мобильной безопасности появилась новая тревожная тенденция. Злоумышленники все чаще используют легитимную платформу для разработки приложений Sketchware для создания вредоносного ПО для Android.
Аналитики компании Cleafy обнаружили и изучили новое вредоносное ПО для Android под названием Albiriox. Этот троянец, ориентированный на кражу финансовых средств, позиционируется как «вредоносное ПО как
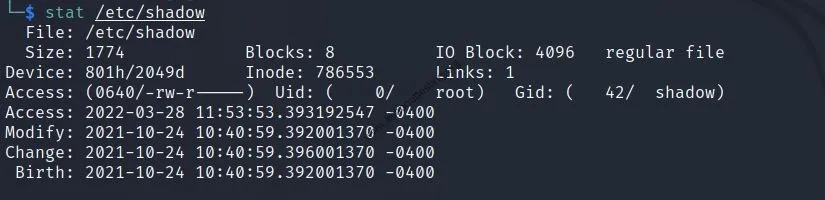
В операционных системах семейства Linux файл /etc/shadow представляет собой один из наиболее критичных с точки зрения безопасности объектов. В нем хранятся криптографические хэши паролей пользовательских
Исследователи в области кибербезопасности обнаружили критическую уязвимость в популярной платформе для электронной коммерции nopCommerce. Эта платформа с открытым исходным кодом используется многими крупными