В начале сентября 2026 года началась волна атак на маршрутизаторы MikroTik. Злоумышленники используют уязвимости в операционной системе RouterOS, чтобы получить полный контроль над устройствами через протокол SSH (защищенное удаленное управление).
В платформе автоматизации n8n обнаружено несколько уязвимостей, затрагивающих версии до 1.123.76, 2.35.4, 2.36.2, 2.37.7 и 2.38.2. Две из них позволяют выполнить произвольный код в процессе приложения
В прокси-сервере Traefik выявлена уязвимость, которая позволяет удалённо обойти проверку подлинности. Она связана с некорректной обработкой пути запроса. Атакующий может сформировать специальный URL-адрес
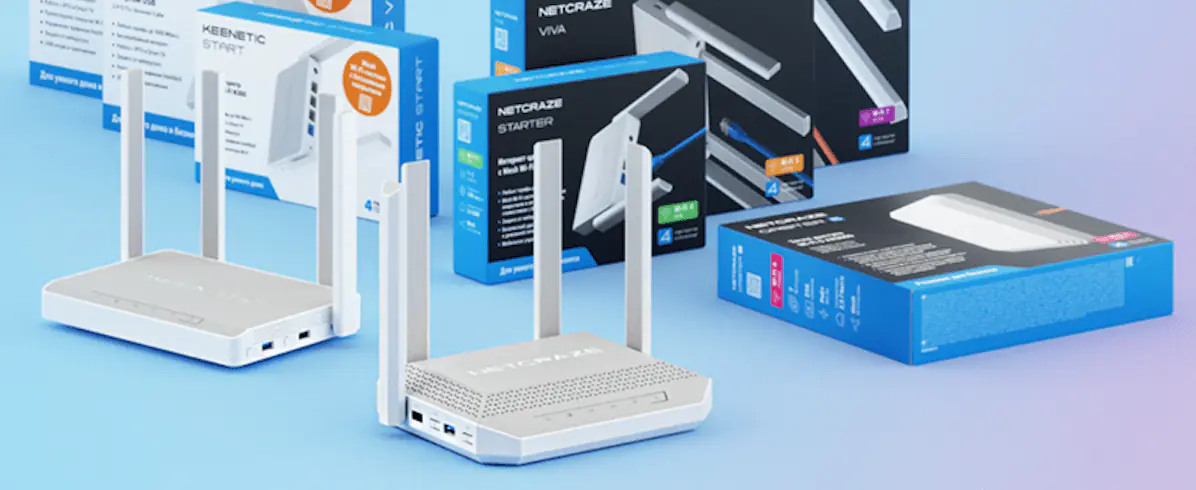
Вышла прошивка KeeneticOS 5.1.5 для интернет-центров и роутеров Keenetic. Ее ключевое изменение - обновление двух системных библиотек: GnuTLS до версии 3.8.13 и strongSwan до актуальной сборки.
Компания AMD раскрыла подробности о четырёх уязвимостях, затрагивающих практически все современные линейки процессоров, от серверных EPYC до настольных Ryzen и встраиваемых решений.
Пользователи системы управления содержимым SPIP получили обновление, закрывающее уязвимость, которая позволяет повысить привилегии и в итоге выполнить произвольный код на сервере.
В ряде моделей телефонов Cisco, предназначенных для офисной IP-телефонии, выявлена уязвимость, позволяющая неаутентифицированному удалённому злоумышленнику вызвать отказ в обслуживании.
С 2025 года по первую половину 2026 года южнокорейские организации подвергались целенаправленным атакам, в которых злоумышленники использовали уязвимости в местном финансовом программном обеспечении.
Версии GitHub Enterprise Server до 3.21.5 содержат несколько уязвимостей. Их эксплуатация позволяет выполнить произвольный код, обойти ограничения безопасности и подменить отправителя локальных почтовых сообщений.
Команда разработчиков Jenkins сообщила о большой группе уязвимостей, затронувших ядро системы и более полутора десятков плагинов. Наиболее опасные проблемы позволяют удалённо выполнить код на сервере
В платформе N-central, предназначенной для удалённого мониторинга и управления ИТ-инфраструктурой, обнаружена критическая уязвимость. Она позволяет атакующему выполнить произвольный код на сервере ещё