

Команда FortiCNAPP, входящая в состав FortiGuard Labs, недавно провела расследование кластера виртуальных частных серверов (VPS), используемых для добычи криптовалюты Monero. Обнаруженные вредоносные образцы связаны с предыдущими кампаниями H2miner, документированными еще в 2020 году, но теперь они были обновлены с новыми конфигурациями. H2miner - это ботнет для майнинга криптовалют, который остается активным с конца 2019 года.
Описание
Одновременно с этим исследователи идентифицировали новую версию ransomware-программы Lcryx, получившую название Lcrypt0rx. Lcryx - это относительно новый вид шифровальщика на основе VBScript, впервые замеченный в ноябре 2024 года. Этот семейство вредоносов демонстрирует несколько необычных характеристик, которые позволяют предположить, что он мог быть создан с использованием технологий искусственного интеллекта (ИИ).
Это первый задокументированный случай, когда активность H2miner и Lcryx пересекается, что указывает на несколько возможных сценариев: сотрудничество между операторами для максимизации финансовой выгоды, самостоятельную разработку Lcrypt0rx злоумышленниками H2miner или попытку переложить вину за майнинговые атаки на другой вредоносный инструмент.
Инфраструктура и инструменты злоумышленников
Исследуемая инфраструктура использует различные образцы вредоносного ПО, включая коммерческие инструменты, предназначенные для атак на разные операционные системы. Среди них - KinSing (Linux), Xmrig (Linux, Windows, контейнеры), Lumma stealer (Windows), DCRat (Windows), Cobalt Strike (Windows) и другие.
Серверы управления и VPS-провайдеры, задействованные в кампании, включают HostGlobal, LIR limited ISP, Aeza international VPS, Hangzhou Alibaba Advertising Co. и другие. Некоторые файлы загружаются через Bitbucket и KrakenFiles, а C2-серверы используют домены вродe softwareshop[.]win.
Lcrypt0rx: подозрения на использование ИИ
Анализ кода Lcrypt0rx выявил несколько признаков, указывающих на возможное применение ИИ при его создании:
- Дублирование функций - в скрипте множество повторяющихся функций без логического объяснения, что характерно для автоматически сгенерированного кода.
- Ошибки в механизмах персистентности - попытки закрепиться в системе через WinLogon и IFEO реализованы некорректно.
- Недостатки в логике шифрования - используется метод OpenTextFile для выбора файлов, но обработка ошибок выполнена неэффективно.
- Избыточное создание объектов - например, многократные вызовы CreateObject("Wscript.Shell").
- Синтаксические ошибки - код содержит явные опечатки, такие как WshShell.RegWriteWshShell.RegWrite.
- Иррациональное поведение - например, попытки открывать зашифрованные файлы в Блокноте.
- Несуществующие пути - некоторые папки, которые пытается шифровать вредонос, отсутствуют в стандартных версиях Windows.
- Некорректные URL - указанный в ransom note .onion-адрес не соответствует стандартам TOR.
Чтобы подтвердить гипотезу об автоматическом создании кода, скрипт был проверен инструментами для обнаружения ИИ-генерации (AI Code Detector и ZeroGPT). Оба дали высокую вероятность (85-90%) того, что код написан с помощью ChatGPT или аналогичного ИИ.
Анализ H2miner
H2miner продолжает использовать скрипты для отключения защитных механизмов и распространения майнеров. В новых версиях обновлены URL для загрузки вредоносных файлов, а также добавлены атаки на облачные среды, например, на агента Alibaba Cloud Security Center.
Примеры скриптов:
- ce.sh - завершает процессы, связанные с защитным ПО, и устанавливает майнер Kinsing.
- spr.sh - аналогичен ce.sh, но дополнительно атакует Docker-контейнеры.
- cpr.sh - обновляет Kinsing, загружая новую версию.
Среди других инструментов, используемых в кампании, - XMRig для майнинга Monero, Lumma stealer для кражи данных и Cobalt Strike для удаленного доступа.
Особенности Lcrypt0rx
Lcrypt0rx начинает свою работу с проверки прав администратора и, при необходимости, повышает привилегии. Далее он вносит изменения в реестр, блокируя системные утилиты (Task Manager, Regedit, Control Panel), отключает UAC и мешает работе антивирусов (хотя методы для Bitdefender и Kaspersky оказались нерабочими).
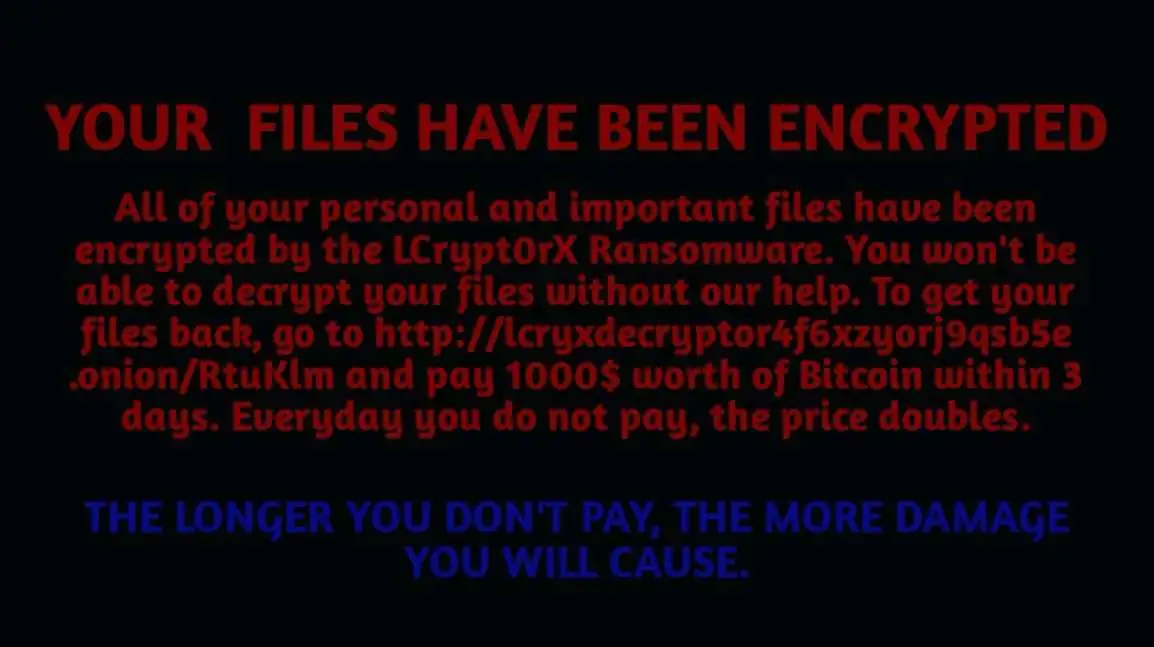
Шифрование файлов выполняется с использованием XOR-кодирования, но из-за простоты алгоритма расшифровка возможна без оплаты выкупа. Также вредонос устанавливает фоновое изображение с угрозами и ссылкой на TOR-сайт, но URL нерабочий.
Финансовая мотивация
Основная цель атак - майнинг Monero. Кошельки, используемые для выплат, совпадают с теми, что применялись в предыдущих кампаниях H2miner, что говорит о связи между операторами.
Выводы
H2miner остается устойчивой угрозой, адаптирующейся к новым технологиям. Добавление Lcrypt0rx в их арсенал, несмотря на его технические недостатки, демонстрирует тенденцию к автоматизации киберпреступности.
Низкий порог входа в криминальную среду благодаря ИИ и доступным коммерческим инструментам позволяет даже малоопытным злоумышленникам запускать сложные атаки. Организациям важно обновлять системы защиты, мониторить подозрительную активность и обучать сотрудников основам кибербезопасности, чтобы минимизировать риски.

