

В Индии зафиксирована активная вредоносная кампания: злоумышленники рассылают письма от имени налогового департамента страны и доставляют получателям троян ValleyRAT, предназначенный для скрытого удалённого управления компьютером. Жертвам предлагают открыть уведомление о нарушении налогового законодательства, однако переход по ссылке приводит к загрузке архива с вредоносным кодом. Атака направлена в первую очередь на организации, поскольку для работы троян требует прав администратора.
Описание
Письмо оформлено как официальный меморандум на двух языках, хинди и английском. Такой формат действительно используется в государственной переписке, поэтому подделка выглядит убедительно. В тексте упоминаются реальные положения налогового законодательства: статья 271(1)(c), предусматривающая взыскания, и статья 276C, связанная с уголовной ответственностью за уклонение от уплаты налогов. Грамотная отсылка к настоящим нормам усиливает социальную инженерию и снижает бдительность сотрудников, привыкших к официальным запросам.
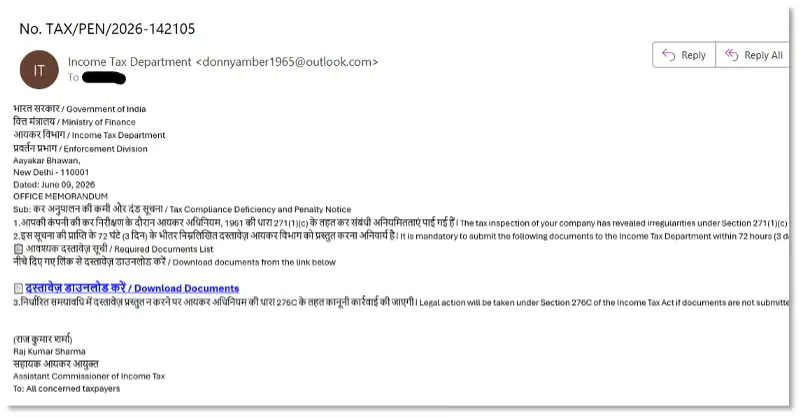
Как показал анализ, письмо отправлено с личного почтового ящика на бесплатном сервисе. В поле отправителя отображается название "Income Tax Department", однако сам адрес не имеет отношения к государственным доменам. Кроме того, сообщение приходит на общий служебный почтовый ящик, а не на имя конкретного налогоплательщика, что также указывает на мошенничество. Такие детали позволяют распознать атаку до перехода по ссылке, если проверять адрес отправителя и назначение письма.
Перейдя по ссылке, пользователь попадает на страницу с государственным гербом Индии и поддельным уведомлением о начислении. На странице размещены три кнопки загрузки, и все они ведут на один и тот же ZIP-архив. Внутри архива находятся три файла: исполняемый файл, скрытая библиотека и зашифрованный файл данных. При обычном просмотре папки пользователь видит только исполняемый файл, который подписан легитимной цифровой подписью компании Overwolf, известной разработкой оверлейного программного обеспечения для компьютерных игр. Два других файла скрыты и не привлекают внимания.
Подписанный исполняемый файл переименован так, чтобы напоминать документ налоговой службы. При запуске он обращается к библиотеке, лежащей в той же папке. Windows по умолчанию сначала ищет библиотеки в каталоге самой программы, поэтому подмена срабатывает без ошибок. В результате вредоносная библиотека загружается в контексте доверенного приложения, подписанного известным вендором, и система безопасности не выдает предупреждений. Библиотека, в свою очередь, читает соседний файл данных и расшифровывает его содержимое.
Расшифрованные данные содержат три записи. Первая запись представляет собой загрузчик, который выделяет память, копирует туда зашифрованный код и выполняет его. Вторая запись - это ядро самого трояна ValleyRAT, упакованное таким образом, чтобы загрузиться в памяти без записи на диск. Третья запись хранит конфигурацию вредоносной программы, включая параметры поведения и сведения об управляющем сервере. Такой подход позволяет обойти файловые антивирусы, поскольку вредоносный код не появляется на диске в виде отдельного исполняемого файла.
После развертывания ядра троян проверяет, предоставлены ли процессу права администратора. Для этого используются стандартные механизмы Windows, а при неудачной проверке программа аварийно завершает работу. Таким образом злоумышленники отсеивают рядовые компьютеры и сосредоточиваются на системах, где атака может принести наибольший ущерб. Это характерная черта таргетированных кампаний, ориентированных на организации.
Затем троян копирует все три компонента, включая подписанный исполняемый файл, в системную папку, общую для многих приложений. Там файлы получают атрибуты "только для чтения", "скрытый" и "системный". В стандартном проводнике они становятся невидимыми, а случайное удаление оказывается затруднено. Исполняемый файл получает новое имя, состоящее из чисел, чтобы не выделяться среди других системных объектов.
Для закрепления в системе троян создает задание в планировщике Windows, которое запускается при входе пользователя в систему. Задание маскируется под компонент OneDrive, поэтому пользователь или администратор вряд ли обратит на него внимание в списке автозагрузки. Такая схема обеспечивает повторный запуск вредоносной программы даже после перезагрузки компьютера, что важно для сохранения контроля над зараженной машиной.
Финальным этапом становится внедрение в легитимный системный процесс svchost.exe, который служит хостом для различных служб Windows. Троян запускает этот процесс и подменяет его содержимое собственным кодом. В результате вредоносная активность выполняется от имени доверенного системного процесса, что значительно затрудняет обнаружение средствами мониторинга и защитными решениями.
Из внедренного процесса троян устанавливает сетевое соединение с управляющим сервером. На момент анализа сервер не отвечал, однако инфраструктура кампании остается работоспособной, и операторы могут активировать канал в любой момент. Через такой канал злоумышленники способны получать команды, похищать файлы, перехватывать нажатия клавиш и делать снимки экрана. Для организаций это означает риск утечки конфиденциальной информации, включая налоговые данные, коммерческие документы и учетные записи сотрудников.
Описанная кампания показывает, как злоумышленники комбинируют легитимное программное обеспечение с методами скрытой загрузки. Подделка государственных ведомств остается одним из самых действенных приёмов социальной инженерии, поскольку вызывает у получателя чувство срочности и страх перед юридическими последствиями. В качестве базовых мер защиты рекомендуется проверять фактический адрес отправителя, не переходить по ссылкам из неожиданных писем и напоминать сотрудникам, что налоговые органы редко направляют подобные уведомления через личные почтовые сервисы. Регулярное обновление операционной системы и ограничение прав пользователей снижают вероятность успешной атаки даже при случайном запуске вредоносного файла.
Индикаторы компрометации
IPv4 Port Combination
- 103.240.196.115:1234
Domain
- dnfyb.vip
URL
- http://cpxxw.vip/
- http://dnfyb.vip/
- http://dywwl.vip/
- http://kangyue.vip/
- http://kejiwei.vip/
- http://nsseo.vip/
- http://rpaai.vip/
- http://shhswz.vip/
- http://suoguan.vip/
- http://tanlianmeng.vip/
- http://taobaoker.vip/
- http://usheng.vip/
- http://wayaya.vip/
- http://yakin.vip/
- http://zbrhcggp.vip/
- https://cpxxw.vip/
- https://dnfyb.vip/
- https://dywwl.vip/
- https://kangyue.vip/
- https://kejiwei.vip/
- https://nsseo.vip/
- https://rpaai.vip/
- https://taobaoker.vip/
- https://usheng.vip/
- https://wayaya.vip/
SHA1
- 061f3e304c65f3f062f2aacc41b6d6f8a4f43816
- 07846091fdeb1011cbd80d9ca45fd7dcb40b5c40
- 2d830905581ae5c29d1e6bad27c6b63a097f79d7
- 62e3ba37a23669139a222cd43ec2b202277a4030
- 7de942da8993a45a5a7547de0a883f9b13f2f71c
- ab530af5603ce3f98b51b3c6f612074e020f572e
- d03fb03e8969e7ecbd763aa4bdc67a4629e19b10
- f062e682ee38b33141ba03b17880b9cacca0e376
