Группа Lazarus, также известная как APT-Q-1, активно использует усовершенствованные методы социальной инженерии в своих кампаниях. Недавние атаки демонстрируют применение техники ClickFix, которая маскирует вредоносные действия под легитимные исправления системных неполадок. Целями становятся как пользователи Windows, так и macOS, что подчеркивает кроссплатформенный характер угрозы.
Описание
Lazarus - это продвинутая постоянная угроза (APT), предположительно связанная с Северо-Восточной Азией. Группа получила известность после атаки на Sony Pictures в 2014 году, а её активность прослеживается с 2007 года. Изначально мишенью были государственные структуры с целью кражи конфиденциальных данных, но с 2014 года фокус сместился на финансовый сектор, включая банки и криптовалютные платформы. Для привлечения жертв злоумышленники создают фиктивные профили в соцсетях, предлагая ложные вакансии.
Техника ClickFix основана на манипуляции пользователем через демонстрацию фиктивной неполадки, такой как «неисправность камеры» во время подготовки к онлайн-собеседованию. Жертве предлагается выполнить команды для «исправления», которые на самом деле загружают и запускают вредоносное программное обеспечение. В недавних кампаниях Lazarus использовал поддельные сайты трудоустройства, чтобы заставить жертв загрузить файл ClickFix-1.bat. Этот скрипт скачивает архив nvidiaRelease.zip, содержащий вредоносные компоненты.
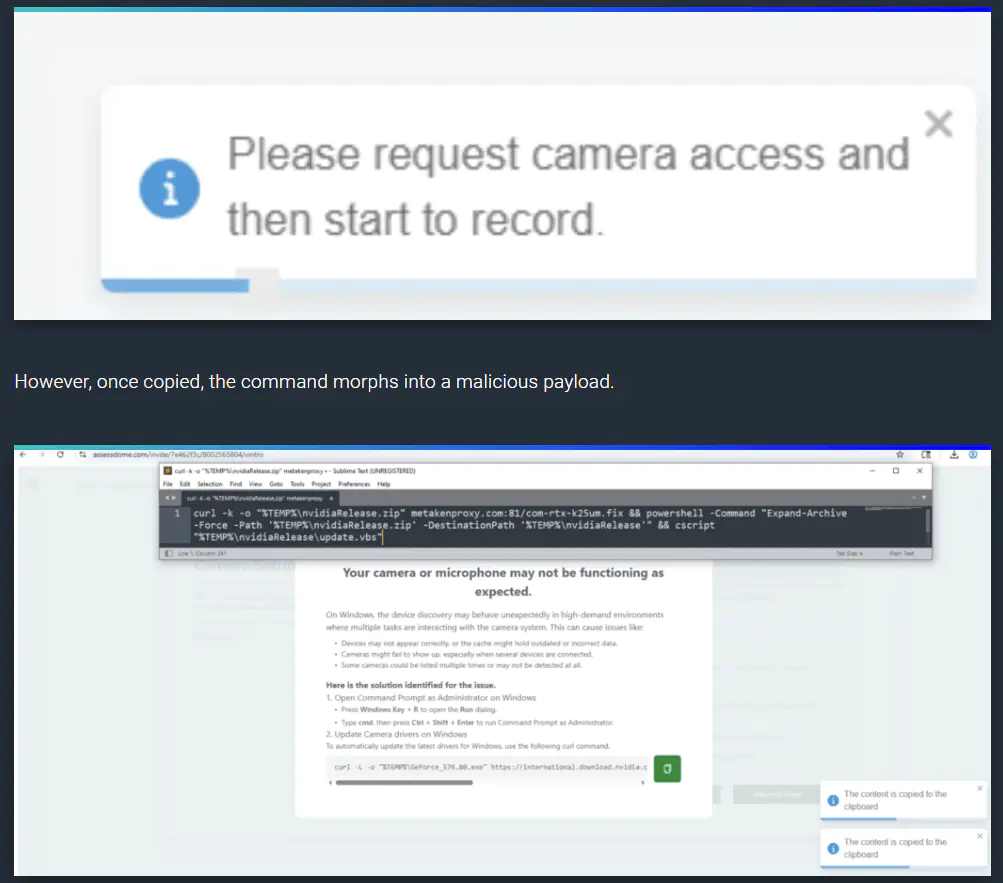
Атака начинается с выполнения BAT-файла, который загружает ZIP-архив с сервера driverservices.store. После распаковки запускается скрипт run.vbs, проверяющий версию ОС. Для Windows 11 активируется задверь drvUpdate.exe, способный выполнять команды, читать и записывать файлы. Одновременно скрипт shell.bat проверяет наличие Node.js и при отсутствии устанавливает его. Через npm запускается main.js - это нагрузка в виде BeaverTail, который связывается с C2-сервером 45.159.248.110 и может загружать дополнительные вредоносные модули, такие как Python-троянец InvisibleFerret.
Для обеспечения persistence (устойчивости) в системе злоумышленники добавляют запись в реестр, запускающую файл в пути, характерном для Lazarus. Бекдор drvUpdate.exe поддерживает несколько команд: сбор системной информации, выполнение произвольных команд, запись и чтение файлов, а также отправку тестовых запросов на сервер 103.231.75.101:8888.
Атаки носят кроссплатформенный характер. Для macOS используется схожий сценарий: shell-скрипт с именем arm64-fixer загружает архив, содержащий drivfixer.sh. Тот, в свою очередь, проверяет наличие Node.js, устанавливает его при необходимости и запускает тот же BeaverTail через main.js. Для обеспечения устойчивости создается файл LaunchAgents.
Эксперты подчеркивают, что несмотря на относительную простоту социальной инженерии, метод ClickFix остается эффективным из-за эксплуатации человеческого фактора. Пользователи добровольно выполняют вредоносные инструкции, будучи уверенными в легитимности процесса.
Таким образом, Lazarus продолжает развивать тактики, сочетающие социальную инженерию и технические элементы. Кроссплатформенность и адаптивность группы требуют от пользователей повышенной бдительности и использования современных средств защиты.
Индикаторы компрометации