

Кибершпионская группировка Paper Werewolf, известная также как GOFFEE, активно развивает свой арсенал, тестируя новые методы доставки вредоносного программного обеспечения. В конце октября 2025 года исследователи обнаружили кампанию, в которой злоумышленники использовали скомпрометированные файлы формата XLL (Excel Add-in) для распространения ранее неизвестного бэкдора под названием EchoGather. Особенностью атаки стало использование искусственно сгенерированных документов-приманок, содержащих заметные грамматические и визуальные ошибки.
Описание
XLL-файлы представляют собой специальные библиотеки (DLL), которые Microsoft Excel загружает как надстройки. Они выполняют произвольный машинный код через экспортируемые функции, такие как "xlAutoOpen". В отличие от макросов, XLL-надстройки не проходят через систему безопасности Excel для скриптов, что дает злоумышленникам больше возможностей. Злоупотребление этим форматом для доставки вредоносных программ, включая такие семейства, как Agent Tesla и Dridex, наблюдается с 2021 года.
Обнаруженные образцы были загружены в VirusTotal из Украины и России. Файлы имели вызывающие названия на русском языке, например, «Плановые цели противника НЕ ЗАПУСКАТЬ.xll». Встроенный в XLL загрузчик активировал вредоносную нагрузку нестандартным способом - во время события "DLL_THREAD_DETACH". Такой подход позволяет отложить выполнение, потенциально обходя поведенческие системы обнаружения и песочницы.
Основная нагрузка, бэкдор EchoGather, после запуска собирает системную информацию, включая IP-адреса, имя компьютера и данные пользователя. Затем он передает эти данные на командный сервер (C2) по протоколу HTTPS, используя бесконечный цикл с паузами. Бэкдор поддерживает выполнение удаленных команд, извлечение файлов и их загрузку на скомпрометированную систему, игнорируя ошибки проверки SSL-сертификатов для работы в различных сетевых условиях.
Анализ инфраструктуры выявил использование доменов "fast-eda[.]my" и "ruzeda[.]com". Через эти же домены распространялись PowerShell-скрипты, которые декодировали и запускали полезную нагрузку вместе с PDF-документами-приманками. Один из таких документов имитировал приглашение на концерт для высокопоставленных офицеров. Однако документ был сгенерирован искусственным интеллектом и содержал грубые ошибки: искаженный государственный герб России, неправильное использование кириллических букв и неестественные для официального стиля фразы.

Другой связанный файл, RAR-архив, эксплуатировал уязвимость в WinRAR (CVE-2025-8088), связанную с обходом пути через альтернативные потоки данных NTFS. В архиве находился файл с названием, отсылающим к Министерству промышленности и торговли РФ. Внутри находился пакетный файл, который запускал PowerShell для загрузки скрипта, в свою очередь, извлекавшего еще один документ-приманку и бэкдор EchoGather.
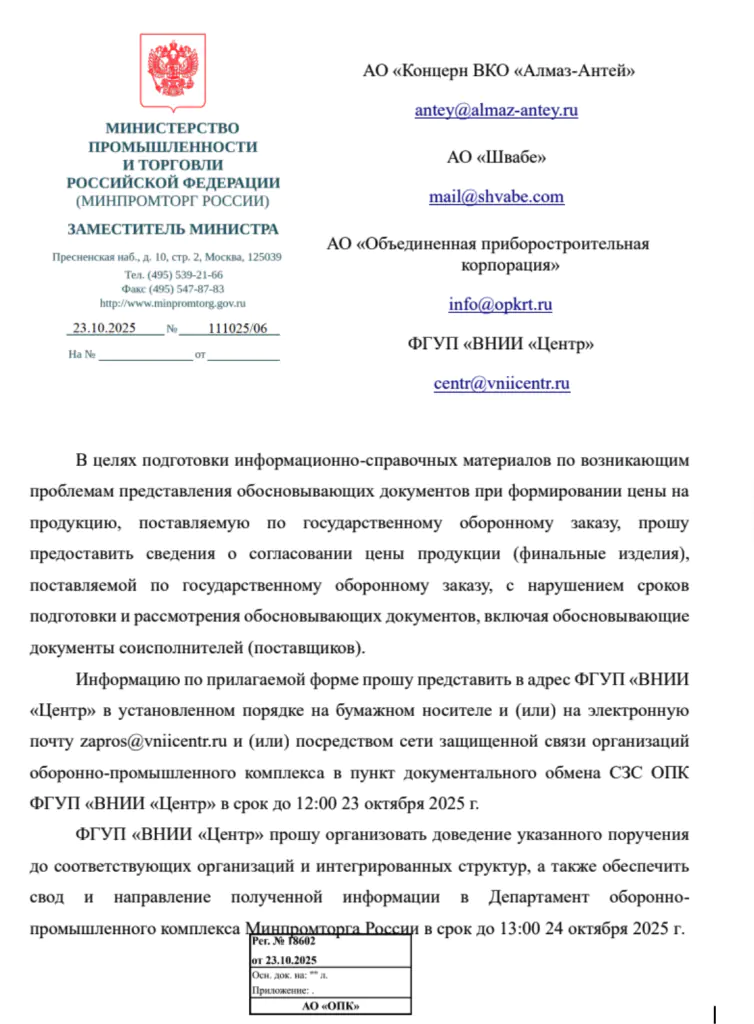
Этот фальшивый документ, стилизованный под официальное письмо заместителя министра, содержал запрос обоснования цен в рамках госзаказа. Он был адресован крупным российским оборонным предприятиям, таким как «Алмаз-Антей» и «Швабе». Шаблон и структура этого документа, включая красную печать и реквизиты, совпадают с образцами, ранее приписываемыми Paper Werewolf в отчетах аналитиков.
На основании общих элементов инфраструктуры, схожих методов построения приманок и эксплуатации одной и той же уязвимости WinRAR исследователи с высокой долей уверенности приписывают данную кампанию группировке Paper Werewolf. Эта группа известна целенаправленными атаками на российские организации с 2022 года. Использование XLL-файлов и нового, хотя и технически простого, бэкдора указывает на эксперименты группы с новыми векторами атак в попытке избежать обнаружения. Тем не менее, многочисленные лингвистические и визуальные ошибки в документах-приманках показывают, что методики группы все еще находятся в стадии развития.

