Эксперты Genians Security Center (GSC) раскрыли детали сложной кибератаки под кодовым названием "Operation: ToyBox Story", организованной группировкой APT37, связанной с КНДР. В марте 2025 года злоумышленники провели целевую фишинговую кампанию против активистов, занимающихся северокорейской тематикой, используя изощрённую маскировку под южнокорейский аналитический центр по вопросам национальной безопасности. Атака началась с рассылки писем, приглашающих на мероприятие "Эра Трампа 2.0: Перспективы и ответные меры Южной Кореи", где вложения вели к Dropbox-ссылкам, содержащим вредоносные LNK-файлы. Этот метод отражает эволюцию тактики APT37, которая теперь активно эксплуатирует доверенные облачные платформы - Dropbox, pCloud и Yandex - для скрытого управления командными серверами (C2), что усложняет традиционное обнаружение угроз.
Описание
Особую тревогу вызывает механизм доставки вредоносного ПО. Злоумышленники использовали ZIP-архивы с названиями, имитирующими легитимные документы ("К северокорейским солдатам, развернутым на российском театре военных действий.zip" и "Связанный постер.zip"). Внутри находились LNK-файлы, активирующие многоступенчатую цепочку атак. При запуске они запускали PowerShell-скрипты, которые создавали в временных каталогах системы три скрытых файла (toy01.dat, toy02.dat, toy03.bat), реализующих файловую технику для обхода антивирусных решений. Ключевым элементом стал запуск обманного HWP-документа с письмом к северокорейским военным, отвлекающего жертву, пока в фоновом режиме происходит декодирование и выполнение резидентного вредоноса RoKRAT через динамическую загрузку шеллкода в память.
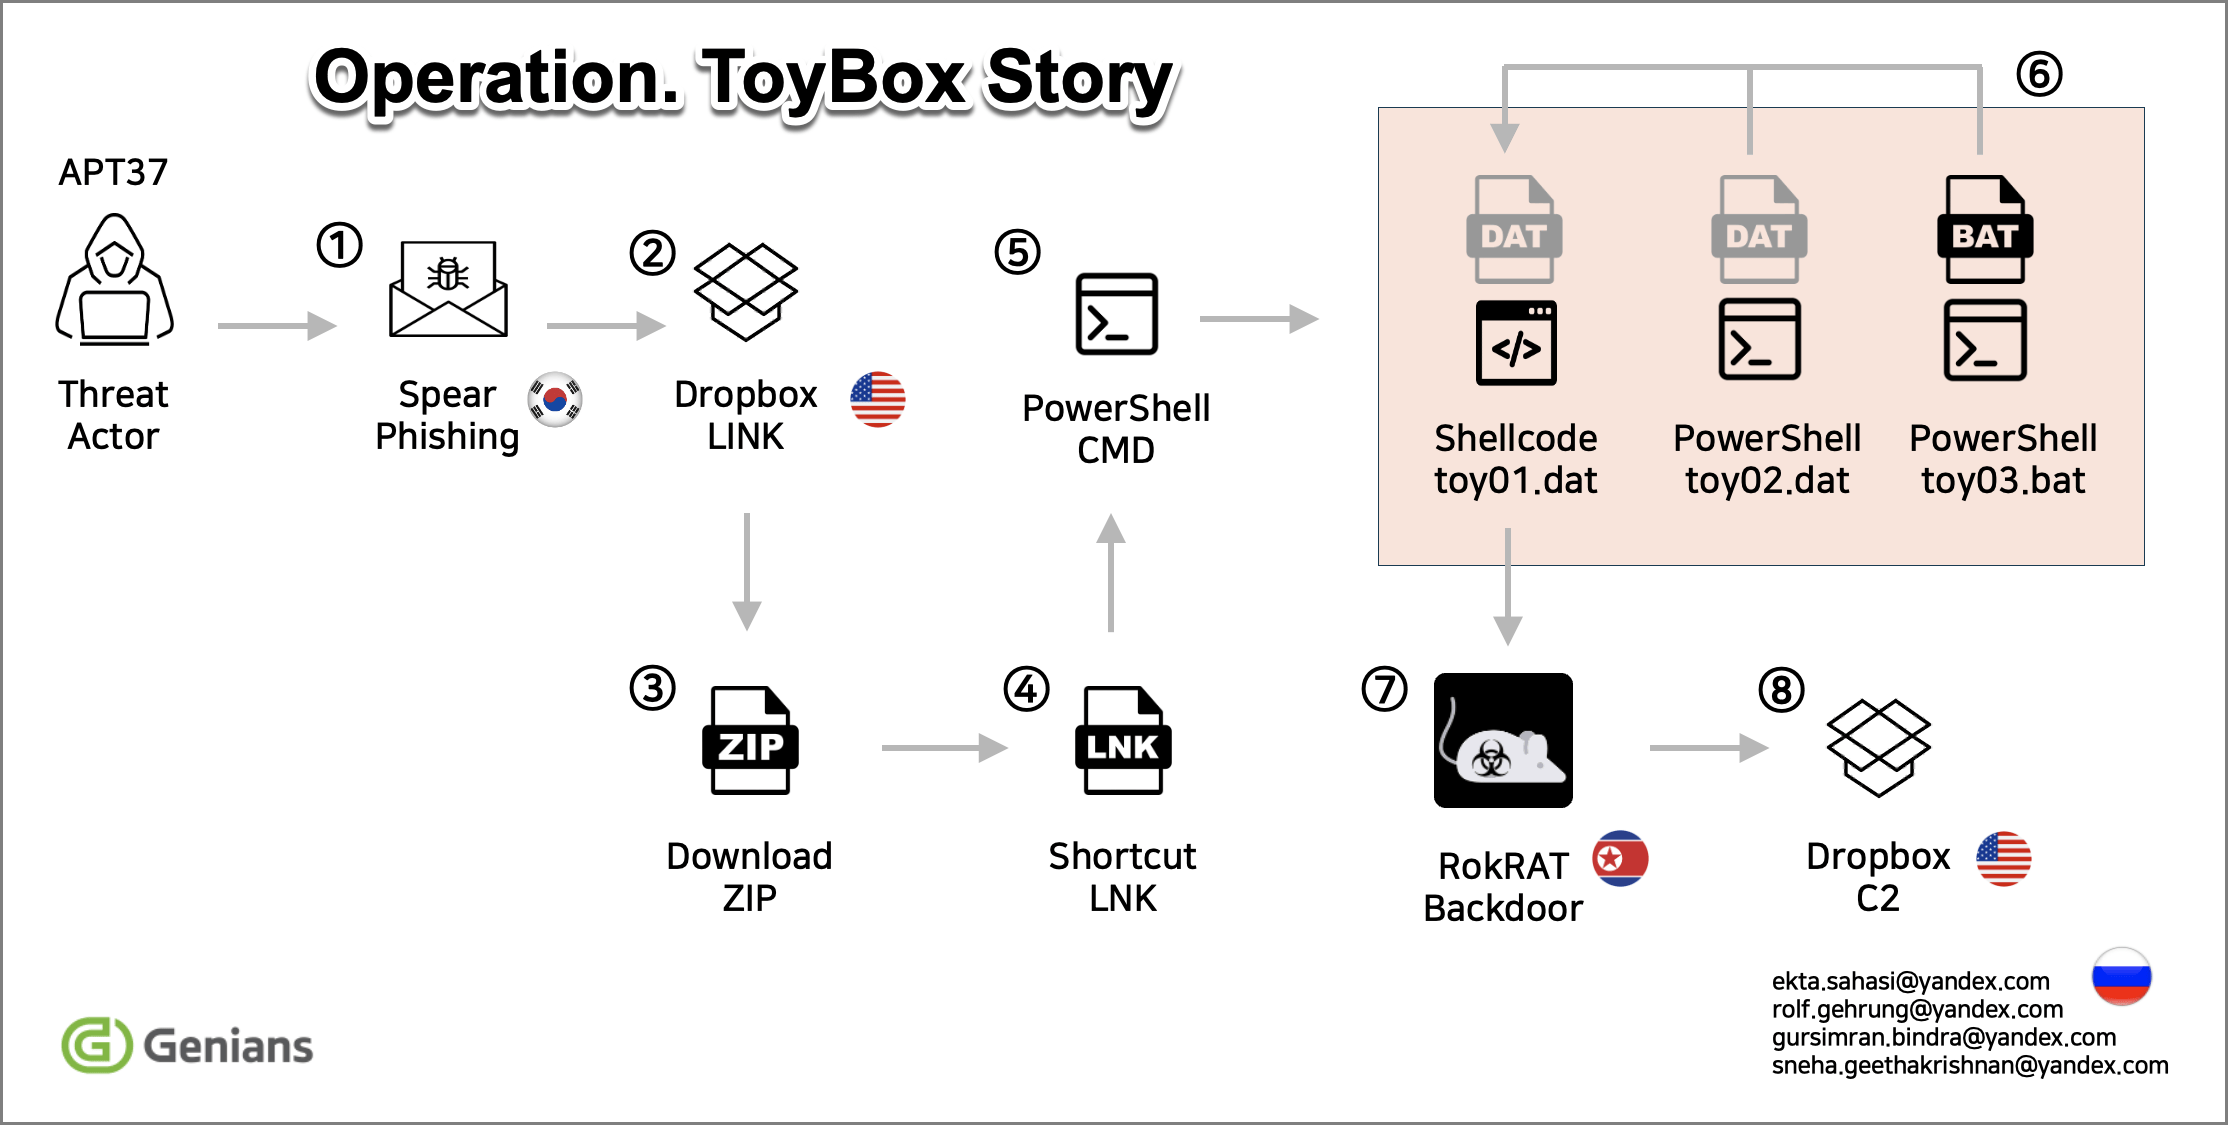
RoKRAT, основной инструмент APT37 в этой операции, продемонстрировал усложнённые возможности сбора данных. Он систематически извлекает критическую информацию: версию ОС Windows, имя устройства, учетные данные пользователя, данные BIOS и производителя системы. Особую опасность представляет функция создания скриншотов, которые сохраняются в %Temp% под случайными именами в формате JPEG, а затем шифруются многоуровневой схемой. Сначала данные обрабатываются XOR с 4-байтовым ключом (0xFA, 0xDE, 0xAD, 0xBA), затем шифруются AES-CBC-128 с RSA-защищённым ключом. Экфильтрация осуществляется через API облачных сервисов, включая api.dropboxapi[.]com, где злоумышленники использовали скомпрометированные токены доступа, привязанные к ящикам Yandex (rolf.gehrung@yandex.com, ekta.sahasi@yandex.com).
Анализ инфраструктуры APT37 выявил повторяющиеся паттерны. Группировка не только полагается на облачные C2, но и маскирует происхождение трафика через VPN-сервисы (NordVPN, AstrillVPN), что ранее документировалось в отчетах Google. Расследование GSC обнаружило сеть поддельных аккаунтов на LinkedIn, соответствующих именам в Yandex-почтах, что указывает на систематическую кражу идентичности для создания легенд. Сравнение с прошлыми кампаниями (например, распространение вредоносных HWP через мессенджеры в феврале 2025) подтвердило: RoKRAT сохраняет идентичную структуру кода, особенно в рутинах шифрования, что позволяет атакующим минимизировать изменения и фокусироваться на файловых векторах. Инструмент Capa от Mandiant FLARE выявил 89% совпадений в MBC-классификациях поведения, подчёркивая стабильность тактик APT37 в рамках MITRE ATT&CK (T1059, T1112, T1566).
Операция "ToyBox Story" иллюстрирует растущую изощрённость APT37 в социальной инженерии и эксплуатации доверия к глобальным платформам. Как отмечают эксперты GSC, "это не просто техническая угроза, а тщательно спланированная информационная война, где каждая деталь - от темы письма до иконки файла - работает на дезориентацию жертвы". В условиях, когда APT37 расширяет арсенал на macOS и Android, только комплексный подход, сочетающий технологические и образовательные меры, может снизить риски таких атак.
Индикаторы компрометации