В сентябре 2025 года исследователи из Zscaler ThreatLabz обнаружили две новые кампании кибершпионажа, нацеленные на государственные организации Индии. Злоумышленники, предположительно связанные с Пакистаном, использовали ранее неизвестный набор инструментов, что может указывать на появление новой подгруппы или параллельно действующей группировки. Атаки получили условные названия Gopher Strike и Sheet Attack.
Описание
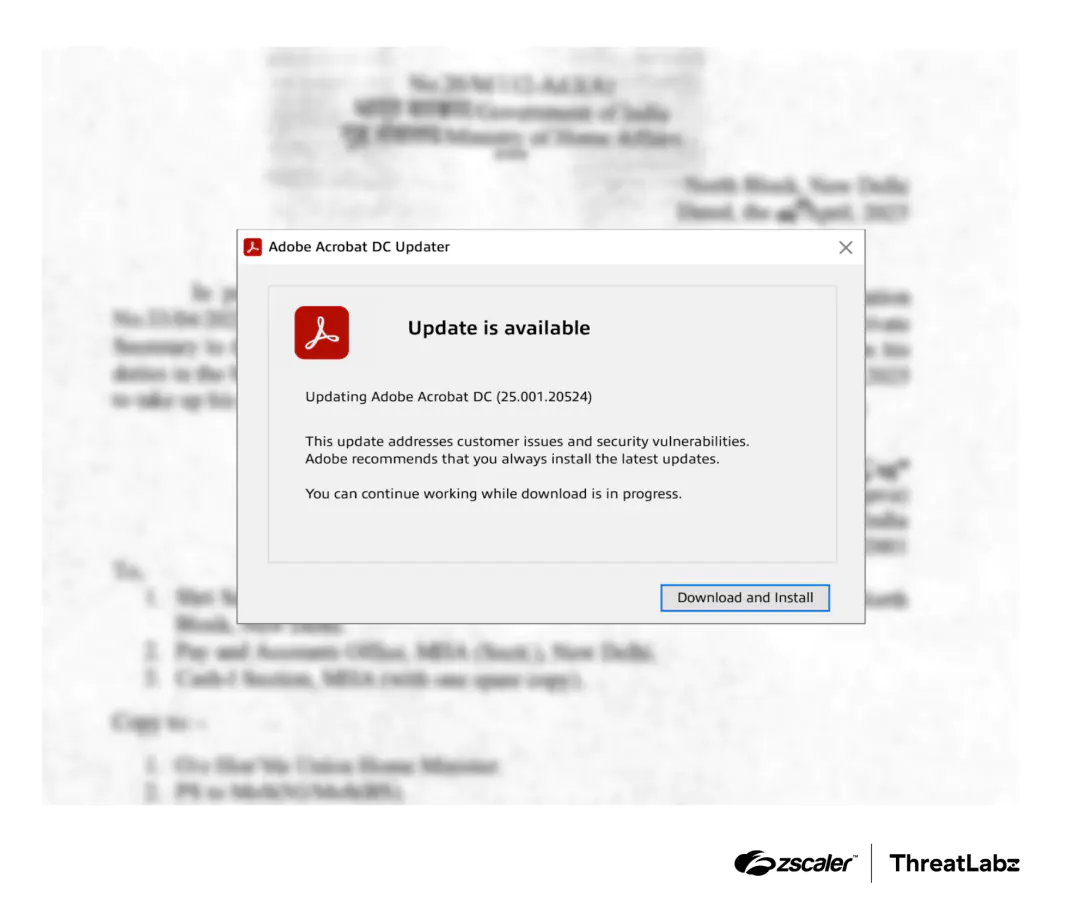
Кампания Gopher Strike начинается с целевой фишинг-атаки. Жертвам рассылают PDF-документы, содержащие размытое изображение якобы конфиденциального файла и кнопку для загрузки «обновления Adobe Acrobat». Нажатие на неё приводит к скачиванию ISO-образа с вредоносной нагрузкой. Важно отметить, что серверы злоумышленников отдают этот файл только при обращении с IP-адресов, принадлежащих Индии, и с User-Agent операционной системы Windows. Это позволяет избежать обнаружения автоматическими системами анализа и нацелить атаку строго на определённых жертв.
Основным инструментом первой стадии компрометации стал загрузчик GOGITTER, написанный на языке Go. Его задача - обеспечить устойчивое присутствие в системе и скачать следующую стадию. Для этого GOGITTER создаёт в одной из системных папок VBS-скрипт "windows_api.vbs", который каждые 30 секунд опрашивает два управляемых злоумышленником сервера на предмет получения команд. Для обеспечения постоянства (persistence) создаётся задача в Планировщике заданий Windows с динамическим именем, которая запускает этот скрипт каждые 50 минут.
Затем GOGITTER загружает из приватного репозитория на GitHub архив "adobe_update.zip". Для аутентификации используется токен, встроенный в тело загрузчика. В архиве содержится исполняемый файл "edgehost.exe" - это бэкдор GITSHELLPAD, также написанный на Go. Его ключевая особенность - использование GitHub REST API в качестве канала управления (C2, Command and Control). После запуска бэкдор регистрирует жертву, создавая в репозитории злоумышленника директорию с именем системы. Далее он начинает опрашивать файл "command.txt" в этом репозитории каждые 15 секунд, получая команды для выполнения на заражённой машине.
Функционал GITSHELLPAD включает смену директории, выполнение команд, а также загрузку и выгрузку файлов. Результаты выполнения команд злоумышленник получает через файл "result.txt", который бэкдор загружает обратно в репозиторий. Аналитики обнаружили четыре приватных репозитория, связанных с этой кампанией, и более 200 пост-компрометационных команд. Среди них - сбор информации о пользователях и системе, проверка сетевого подключения, а также загрузка дополнительных инструментов.
После получения доступа к системе злоумышленники развернули заключительную полезную нагрузку (payload) - загрузчик шелл-кода GOSHELL. Этот инструмент также написан на Go и искусственно «раздут» до размера в 1 гигабайт за счёт добавления мусорных данных, что является попыткой обхода антивирусных решений. GOSHELL содержит жёстко заданный список имён хостов и активируется только в случае совпадения с именем заражённого компьютера.
Загрузчик проходит несколько стадий декодирования, используя XOR-шифрование, и в итоге выполняет в памяти многостадийный шелл-код. Финальной стадией является развёртывание беккона Cobalt Strike - мощного фреймворка для администрирования компрометированных систем. Исследователи извлекли его конфигурацию, которая была модифицирована из публично доступного профиля. Беккон использует для связи серверы на платформе CloudFront, маскируя трафик под легитимные запросы к библиотеке jQuery.
Несмотря на схожесть некоторых тактик с известной пакистанской APT-группой APT36, аналитики ThreatLabz с умеренной уверенностью полагают, что эти кампании могут исходить от новой подгруппы или параллельной группировки. Использование языка Go для создания всех основных компонентов, а также инновационное применение приватных GitHub-репозиториев в качестве C2-инфраструктуры, выделяют эту активность. Вторая часть исследования будет посвящена кампании Sheet Attack, в которой, по данным исследователей, злоумышленники использовали генеративный ИИ для разработки вредоносного ПО.
Индикаторы компрометации