В сфере информационной безопасности Центральной Азии наблюдается тревожный тренд: на протяжении последнего полугода телекоммуникационные компании Кыргызстана и Таджикистана подвергаются целенаправленным атакам. Группа угроз, по тактике, методам и инструментарию схожая с ранее известной под именем UnsolicitedBooker, использовала в своих кампаниях два различных, но технически изощренных бэкдора - LuciDoor и MarsSnake. Важной деталью является происхождение инструментария: многие компоненты, включая уникальные средства доставки, имеют признаки китайского происхождения, что указывает на высокий уровень профессионализма атакующих. Как следует из исследования экспертов Positive Technologies, атаки не только продолжаются, но и эволюционируют, демонстрируя адаптацию под цели и меняющие методы защиты.
Описание
Кампания началась осенью 2025 года с атак на организации в Кыргызстане. Злоумышленники использовали классический, но в данном случае детально проработанный фишинг. Письма, рассылавшиеся с адресов на бесплатных почтовых сервисах Microsoft, содержали простую уловку: запрос информации о тарифных планах мобильной связи. Ключевой особенностью стала прикреплённая к письму документ, например, «Тарифные пакеты SIM-карт мобильных телефонов.doc». При открытии файла жертва видела изображение, настоятельно рекомендующее «включить содержимое» - стандартный приём для запуска вредоносных макросов. Интересно, что содержимое документа-приманки часто не соответствовало организации-адресату, что могло быть как ошибкой оператора, так и намеренной тактикой для обхода примитивных фильтров контента.
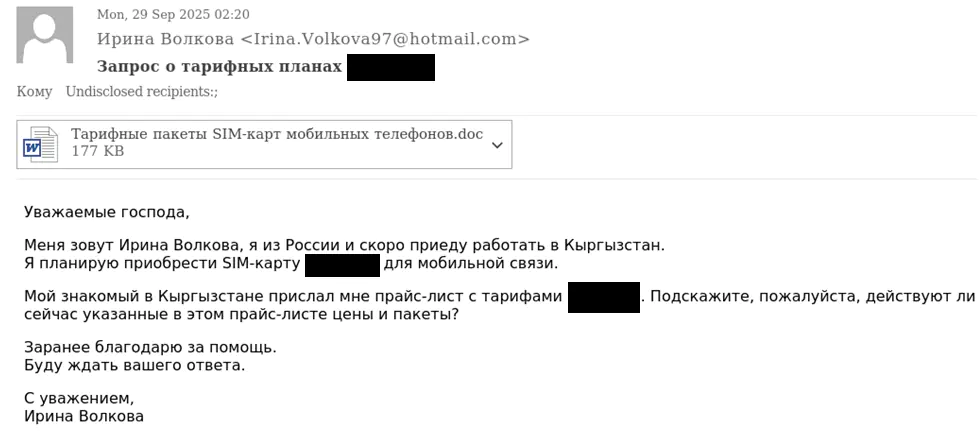
После активации макросов запускалась многоступенчатая цепочка заражения. Обфусцированный макрос восстанавливал полезную нагрузку из множества строк и сохранял её на диск как Perfrom.exe. Этот исполняемый файл, маскирующийся под клиент OneDrive с соответствующим значком, выступал в роли загрузчика, который эксперты назвали LuciLoad. Его задача - расшифровать конфигурацию, извлечь из своих ресурсов и загрузить в память конечный бэкдор LuciDoor. Конфигурация загрузчика включала не только адрес командно-контрольного сервера, но и временную метку кампании, что характерно для структурированных операций.
Бэкдор LuciDoor выделяется настойчивостью в установлении связи с оператором. Он последовательно пытается подключиться напрямую, через системный прокси, используя протоколы HTTP CONNECT, SOCKS5 и SOCKS4, а в случае неудачи даже сканирует активные сетевые соединения в поисках хостов на стандартных прокси-портах. После успешного подключения бэкдор собирает базовую информацию о системе и отправляет её на сервер в зашифрованном виде. Для шифрования используется цепочечный XOR, где каждый следующий байт зависит от предыдущего, что усложняет анализ трафика. Функционал LuciDoor включает удалённое выполнение команд, управление сессиями командной оболочки, а также загрузку и выгрузку файлов.
В ноябре 2025 года атаки на Кыргызстан возобновились с изменённой тактикой доставки. Вместо прямого исполнения полезной нагрузки макрос использовал технику подмены DLL. В каталог системы помещались легитимный исполняемый файл Plasrv.exe от Microsoft и вредоносная библиотека PDH.DLL. При запуске легитимного файла он загружал подменённую DLL, что позволяло выполнить код бэкдора MarsSnake. Этот бэкдор отличается модульной архитектурой: его конфигурация, включающая до трёх адресов C2-серверов, шифруется и внедряется в тело загрузчика непосредственно во время выполнения. Это позволяет злоумышленникам быстро менять инфраструктуру, не пересобирая основной модуль. MarsSnake также собирает системную информацию, на основе которой вычисляет уникальный идентификатор жертвы, и поддерживает схожий набор команд для удалённого управления.
В январе 2026 года активность сместилась в Таджикистан. Атакующие усовершенствовали подход, размещая ссылки на вредоносные документы прямо в теле письма, а не в виде вложений. Несмотря на смену имиджа документа-приманки, конечная полезная нагрузка снова была представлена бэкдором LuciDoor, что указывает на циклическое использование инструментария в зависимости от задач кампании.
Признаки китайского происхождения группы прослеживаются в нескольких артефактах.
- Метаданные документов, использованных в атаках 2025 года, содержали строку «Generated by Snipaste» - это указание на китайскую программу для создания скриншотов.
- В настройках документов был прописан атрибут eastAsia="zh-CN", хотя сам текст был полностью на русском языке. Это может свидетельствовать о том, что автор использовал китайскую версию Microsoft Office или шаблон.
Кроме того, анализ инфраструктуры выявил интересный факт: в качестве одного из C2-серверов злоумышленники использовали скомпрометированный маршрутизатор MikroTik, на котором был запущен устаревший TLS-стек PolarSSL, характерный для этой платформы.
Отдельный вектор атак, обнаруженный в ходе расследования, был направлен на организации в Китае. Для доставки MarsSnake там использовалась сложная схема с архивом, содержащим скрытые директории и ярлык, что ранее наблюдалось в операциях другой известной группы Mustang Panda. Однако полезная нагрузка в данном случае была иной, что указывает либо на заимствование техник, либо на возможное тестирование инструментария внутри страны происхождения. Также была обнаружена связь с инструментом для пентеста FTPlnk_phishing, репозиторий которого размещён на GitHub, что подтверждает использование публично доступных наработок.
Для специалистов по информационной безопасности в телекоммуникационном секторе и не только эти атаки служат важным напоминанием. Угроза фишинга, особенно с использованием социальной инженерии под конкретную отрасль, остаётся критически высокой. Ключевыми мерами защиты должны стать строгое ограничение исполнения макросов из ненадёжных источников, внедрение решений для обнаружения аномалий в работе конечных точек, регулярный аудит правил межсетевых экранов и анализ исходящего трафика на предмет подключений к подозрительным доменам и IP-адресам. Особое внимание следует уделить безопасности сетевого периметра, включая обновление прошивок на маршрутизаторах и коммутаторах, чтобы исключить их использование в качестве плацдарма для атакующих.
Индикаторы компрометации