В конце марта 2026 года экосистема популярного сканера уязвимостей для контейнеров и инфраструктуры Trivy стала целью второй за месяц сложной атаки на цепочку поставок. Если первая атака была связана с расширением для VS Code, то новый инцидент затронул официальное действие GitHub Actions, что потенциально поставило под угрозу тысячи пайплайнов непрерывной интеграции и доставки. Вредоносный код, замаскированный под легитимный скрипт сканирования, был нацелен на хищение критически важных секретов, включая облачные учётные данные, токены Kubernetes и SSH-ключи.
Описание
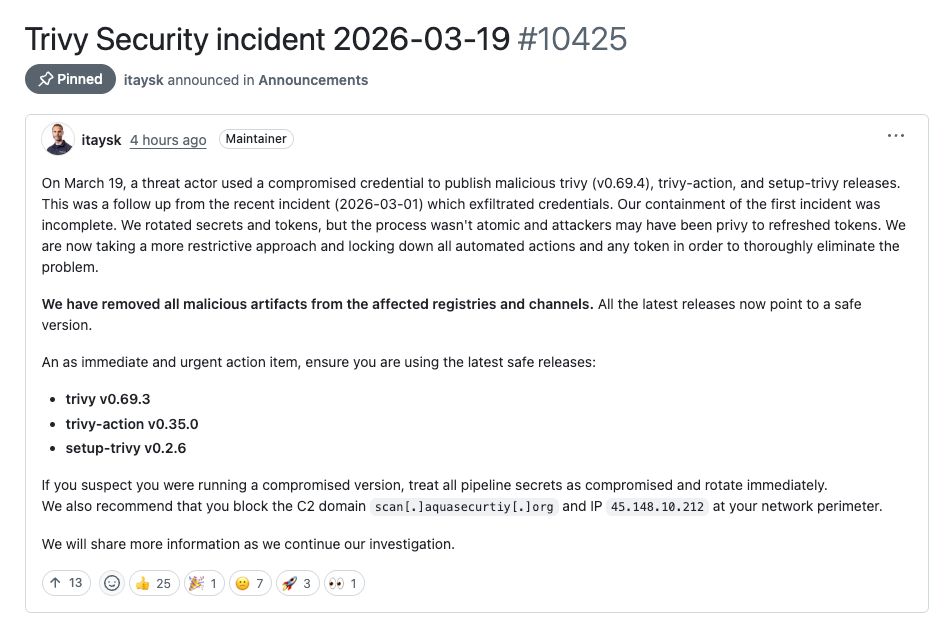
По данным экспертов по безопасности, угроза была обнаружена 19 марта примерно в 19:15 по Всемирному координированному времени. Изначально сообщалось о компрометации версии Trivy 0.69.4, однако быстро выяснилось, что масштабы атаки гораздо шире. Злоумышленник, получив доступ к учётным данным с правами на запись в репозиторий, выполнил принудительный перезапись 75 из 76 тегов версий в официальном репозитории aquasecurity/trivy-action на GitHub. Это действие, по сути, превратило доверенные ссылки на версии в механизм распространения вредоносной программы-сборщика данных. Поскольку более 10 000 рабочих процессов на GitHub ссылаются на это действие, потенциальный радиус поражения оказался значительным.
Аналитики компании Socket, специализирующейся на безопасности цепочек поставок, сообщили о выявлении этой активности в реальном времени. Их система сгенерировала 182 записи в потоке угроз, связанных с вредоносными действиями GitHub Actions в рамках этой кампании, которые были корректно классифицированы как бэкдоры, сборщики данных или средства разведки. Любой CI/CD-пайплайн, ссылающийся на aquasecurity/trivy-action по тегу версии, включая широко используемые, такие как @0.34.2, @0.33.0 или @0.18.0, начинает исполнять вредоносный код ещё до запуска легитимного сканирования Trivy. На момент публикации предупреждения единственной незатронутой версией оставался тег @0.35.0.
Механизм атаки демонстрирует высокий уровень изощрённости. Вместо внесения изменений в ветку или создания нового релиза, что оставило бы следы в истории коммитов, злоумышленник использовал принудительную перезапись существующих тегов. Каждый из 75 тегов был перенаправлен на новый вредоносный коммит, метаданные которого были тщательно подделаны под оригинальный коммит, связанный с конкретным тегом. Для этого использовалось дерево файлов из последнего коммита в основной ветке, где легитимный файл entrypoint.sh был заменён на вредоносную полезную нагрузку. В результате на странице релизов GitHub каждый скомпрометированный тег отображал все ожидаемые метаданные и даже значок "Immutable" (неизменяемый), однако визуальный индикатор "0 коммитов в master с момента этого релижа" для старых версий выдавал подлог.
Вредоносный скрипт entrypoint.sh был спроектирован для выполнения в среде GitHub Actions runner и действовал в три этапа. Сначала происходил сбор данных: скрипт извлекал переменные среды из процессов раннера, а на размещённых GitHubом раннерах под Linux с помощью Python-скрипта, исполняемого с привилегиями sudo, осуществлялся дамп памяти процесса для поиска секретов в формате JSON. На само-хостовых раннерах запускался комплексный сборщик учётных данных с файловой системы, нацеленный на SSH-ключи, конфигурации AWS, GCP, Azure, токены сервисных аккаунтов Kubernetes, файлы окружения (.env) и даже ключи криптовалютных кошельков, в частности, для экосистемы Solana.
На втором этапе все собранные данные шифровались с использованием гибридной схемы: случайный сессионный ключ использовался для шифрования методом AES-256-CBC, после чего сам этот ключ шифровался публичным RSA-ключом злоумышленника. На этапе эксфильтрации зашифрованный пакет отправлялся через HTTPS POST на домен scan[.]aquasecurtiy[.]org, использующий опечатку в названии легитимного домена Aqua Security. В случае неудачи основного канала сценарий использовал токен GitHub (PAT), переданный в рабочий процесс, для создания публичного репозитория tpcp-docs в аккаунте жертвы и загрузки туда украденных данных как приложения к релизу, что обеспечивало злоумышленнику устойчивый канал получения информации.
По мнению аналитиков, стиль атаки и кодовая база указывают на группу угроз, известную как TeamPCP, которая специализируется на облачных средах. Последующие обновления от сопровождающих Trivy подтвердили, что атака стала возможной из-за скомпрометированных ранее учётных данных с правами на запись, выкраденных из среды CI Trivy во время инцидента в начале марта. Хотя секреты были заменены, процесс ротации не был полностью атомарным, что позволило угрозе сохранить доступ к новым учётным данным и выполнить аутентифицированные операции по перезаписи тегов.
Для организаций, использующих Trivy в своих CI/CD-процессах, первоочередной мерой является немедленный переход от указания версий по тегам к жёсткой привязке по хешу коммита. Единственным безопасным вариантом на момент обнаружения атаки являлся коммит с хешем 57a97c7e7821a5776cebc9bb87c984fa69cba8f1. Любой пайплайн, исполнивший скомпрометированный тег, следует считать полностью скомпрометированным, что требует ротации всех секретов, доступных этому рабочему процессу. Этот инцидент в очередной раз подчёркивает критическую важность управления доступом к репозиториям и необходимость привязки зависимостей в цепочках поставок программного обеспечения к неизменяемым идентификаторам, таким как хеши коммитов, а не к изменяемым тегам.
Индикаторы компрометации