Эксперты Cyble Research and Intelligence Labs (CRIL) обнаружили в активном распространении сложный ботнет для операционных систем Linux, получивший название Luno. Этот вредоносный фреймворк объединяет майнинг криптовалюты, выполнение удаленных команд и модульные возможности для проведения DDoS-атак. Аналитики отмечают наличие механизмов автоматического восстановления и повышенной защиты от анализа, что указывает на профессиональный уровень разработчиков.
Описание
В отличие от традиционных криптомайнеров или DDoS-ботов, Luno использует маскировку под легитимные процессы, замену системных бинарных файлов и систему самостоятельного обновления. Это демонстрирует намерение злоумышленников создать долгосрочную криминальную инфраструктуру. Частые обновления модулей атак подтверждают активное развитие угрозы.
Кампания имеет двойную мотивацию: незаконный майнинг и предоставление DDoS-услуг заказчикам. Архитектура и модель монетизации указывают на долгосрочные планы операторов. Ботнет использует устойчивые антиотладочные техники, самовосстановление через бесконечные циклы наблюдения, игнорирование сигналов завершения и маскировку под легитимные процессы.
Для защиты сетевых соединений Luno завершает несанкционированные процессы, использующие его сокеты, и применяет резервные механизмы для связи с командным сервером (C2). Для обновлений используется полиморфизм на основе mkstemp, обеспечивающий уникальные имена файлов и очистку следов. Сеансы работы маскируются через setsid для более скрытного выполнения.
Командный обработчик поддерживает десятки вариантов DDoS-атак, произвольное удаленное выполнение команд и функцию самоуничтожения. Атаки нацелены на игровые серверы Roblox, Minecraft и Valve, что свидетельствует о модели ботнета-как-услуги.
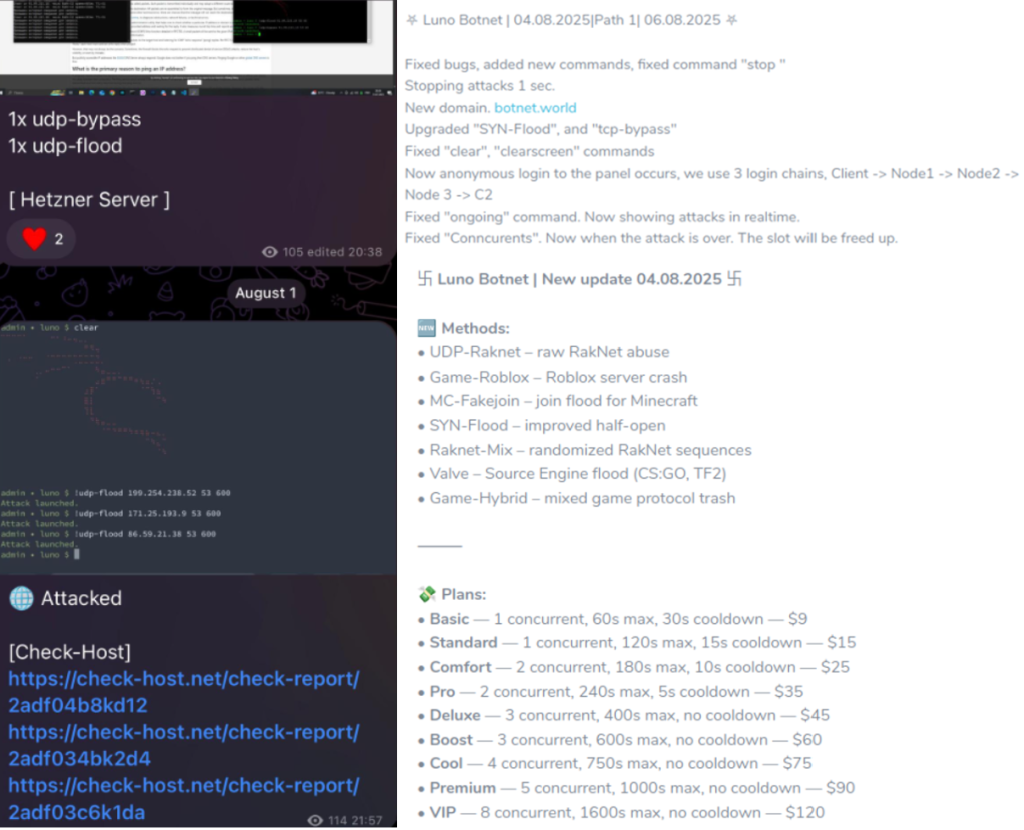
Злоумышленник рекламирует услуги через Telegram-канал и домен main.botnet[.]world, с которого также загружается майнер xmrig. Модули DDoS постоянно развиваются и тестируются на реальных серверах, таких как Hetzner.
При запуске вредоносное ПО проверяет свое имя процесса. Если оно соответствует маскировке (например, "[kworker/0:1]"), активируется режим наблюдения с постоянным перепорождением под видом bash. Родительский процесс контролирует дочерний и перезапускает его при необходимости, обеспечивая устойчивость.
Ключевые функции включают: механизм самовосстановления, сканер сети и завершитель процессов, устойчивость к сигналам, маскировку, обеспечение постоянства через замену системных утилит и развертывание криптомайнера. Для связи с C2 используется домен botnet[.]world с резервным IP-адресом.
Команды от сервера включают запуск DDoS-атак, самоуничтожение, остановку атак, обновление и выполнение произвольных команд. Для защиты от анализа Luno проверяет наличие отладчиков, инструментов анализа, аномалий сетевых интерфейсов и задержек выполнения.
Модули DDoS охватывают широкий спектр протоколов и методов: UDP-flood, TCP-flood, HTTP-flood, атаки на игровые серверы с использованием RakNet, QUIC и других технологий. Атаки адаптированы для обхода базовых правил обнаружения за счет рандомизации и имитации легитимного трафика.
Luno представляет собой качественно новый уровень сложности для Linux-ботов. Его способность к самовосстановлению, скрытности, майнингу и модульным DDoS-атакам делает его серьезной угрозой для интернет-серверов и игровых платформ. Организациям рекомендуется усилить мониторинг и защиту Linux-сред.
Индикаторы компрометации
Связанные индикаторы