

Исследователи Check Point Research (CPR) раскрыли детали деятельности новой высокоразвитой угрозы, получившей обозначение Silver Dragon («Серебряный дракон»). Эта группа, которую с высокой степенью уверенности связывают с китайскими хакерами из кластера APT41, с середины 2024 года ведёт целенаправленные атаки на государственные и коммерческие организации в Юго-Восточной Азии и Европе. Особенностью группировки является применение уникального бэкдора GearDoor, который для скрытного управления использует не традиционные серверы, а облачный сервис Google Drive, что значительно затрудняет обнаружение вредоносного трафика.
Описание
Группировка демонстрирует классическую для продвинутых угроз тактику: многоэтапное проникновение, тщательное закрепление в системе и использование как стандартных хакерских фреймворков, так и собственных инструментов. Изначально Silver Dragon получает доступ к корпоративным сетям двумя основными путями: через эксплуатацию уязвимостей в публичных серверах или с помощью фишинговых писем со злонамеренными вложениями. После получения первоначального доступа злоумышленники разворачивают на скомпрометированных хостах фреймворк Cobalt Strike, который служит платформой для дальнейших действий и командного центра.
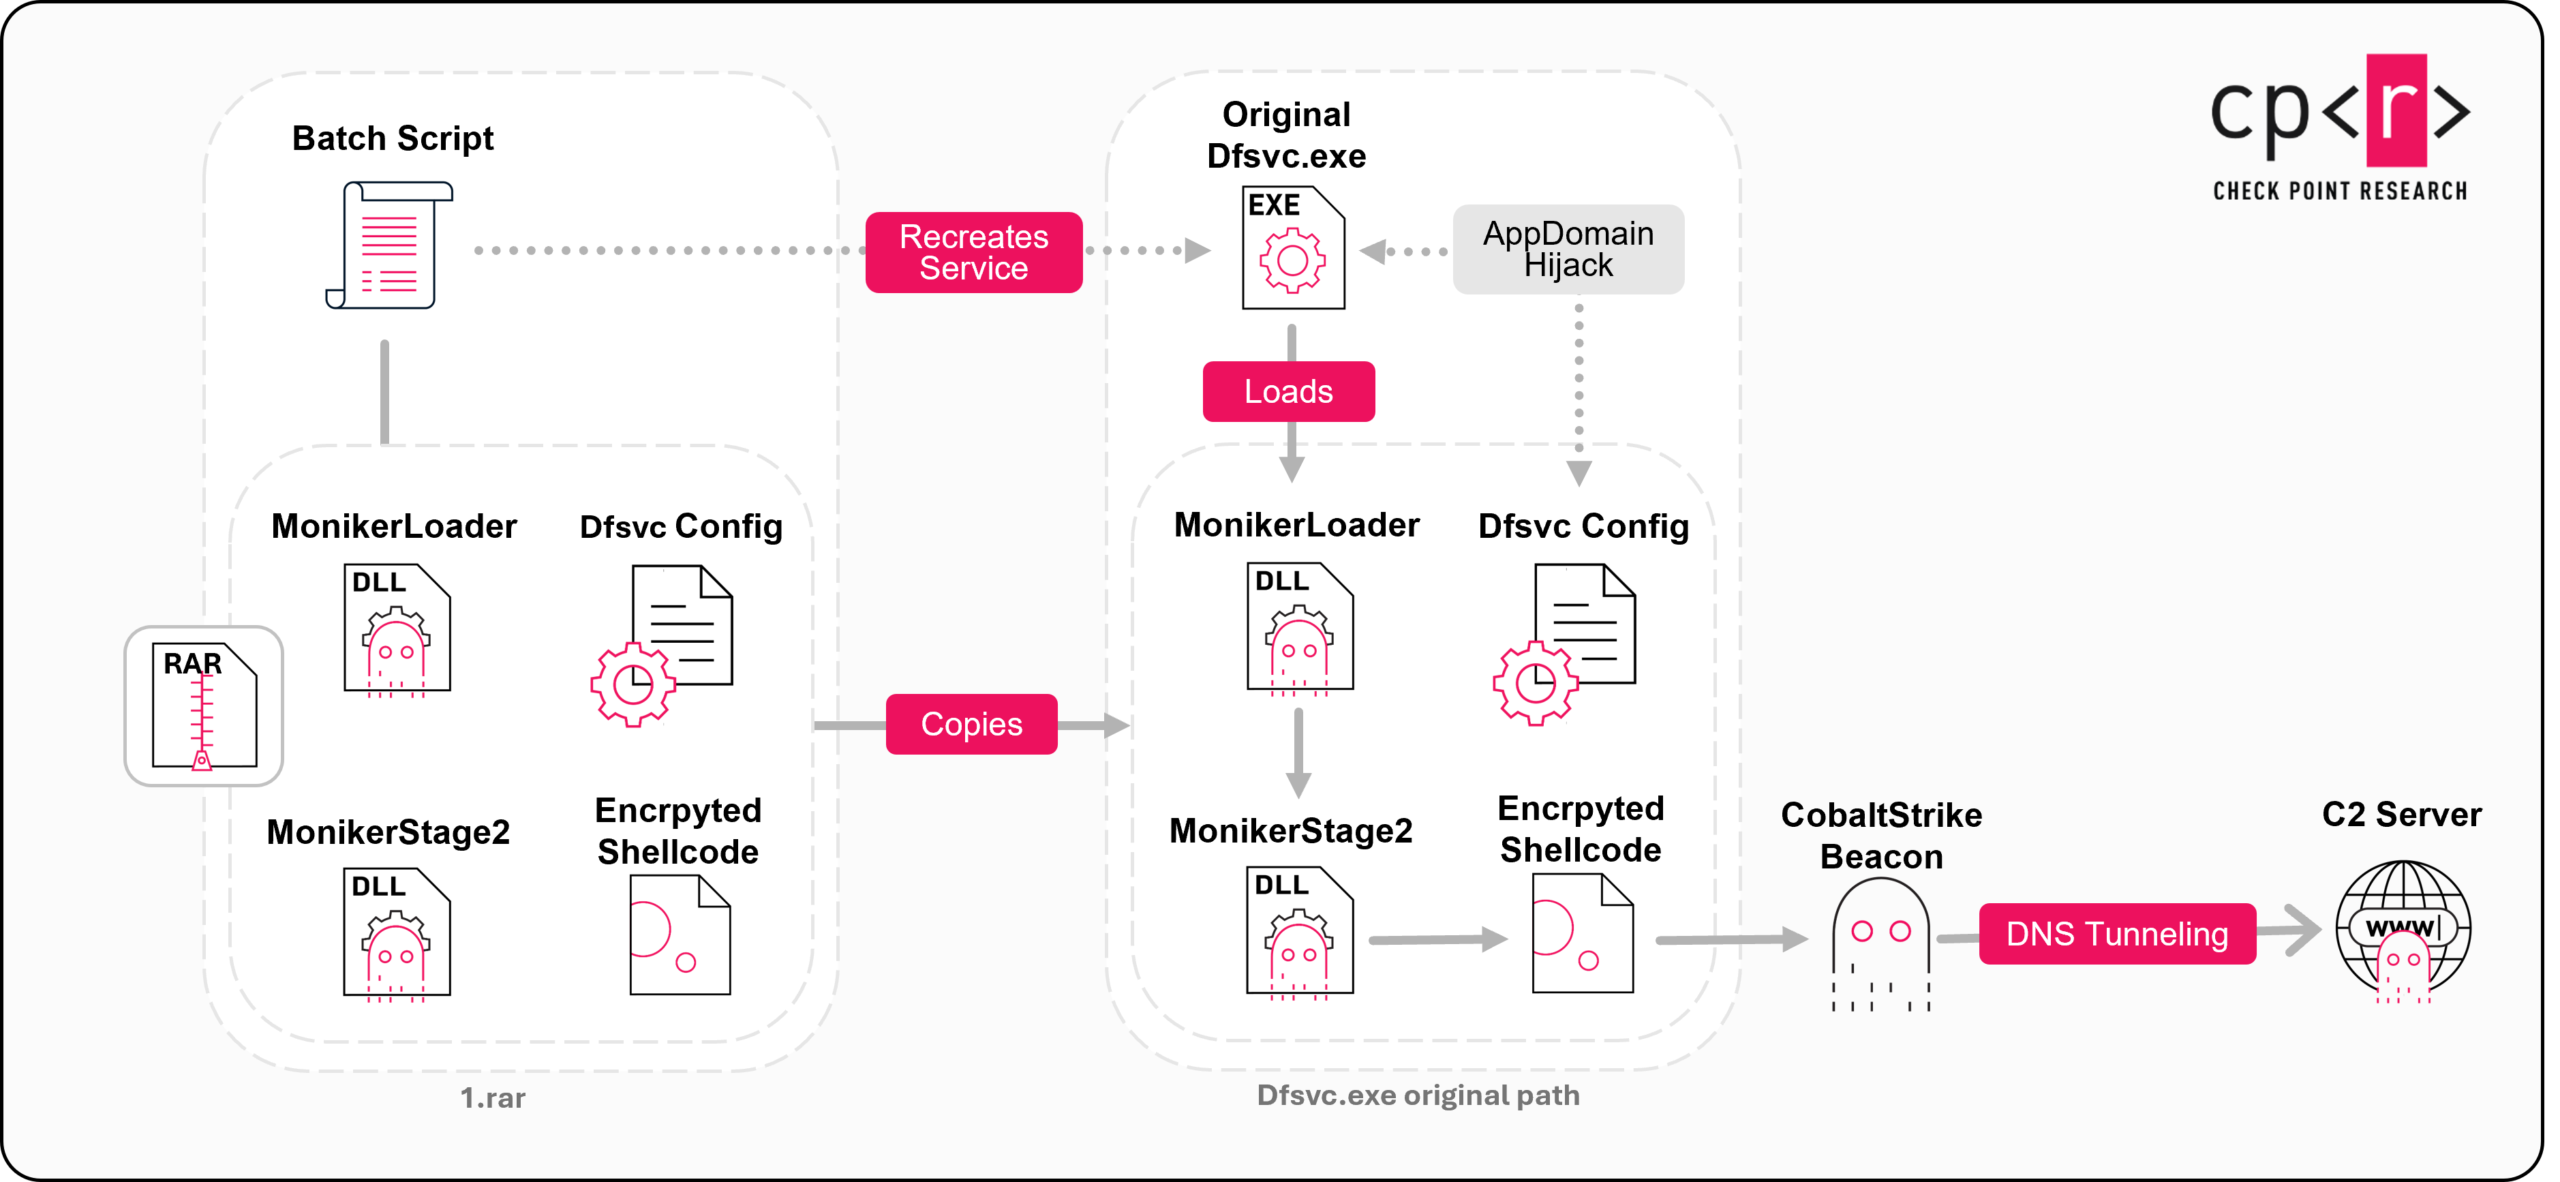
Однако ключевой интерес представляет уникальный механизм закрепления в системе и скрытого управления. Аналитики обнаружили три основные цепочки заражения, две из которых связаны с постинфекционной деятельностью после взлома серверов. В них используется техника подмены служб Windows: вредоносные библиотеки внедряются в легитимные системные процессы, такие как службы обновления Windows (wuausrv) или Bluetooth (bthsrv). Это позволяет вредоносным процессам маскироваться под обычную активность операционной системы. Для этого применяются кастомные загрузчики, такие как MonikerLoader с обфускацией на основе Brainfuck или BamboLoader с уплощением потока управления, которые в конечном итоге дешифруют и запускают в памяти полезную нагрузку Cobalt Strike.
Третья цепочка связана с фишинговой кампанией, нацеленной, в частности, на Узбекистан. В письмах рассылаются файлы ярлыков (LNK) необычно большого размера, которые содержат в своей структуре встроенные исполняемые модули. При открытии ярлыка запускается PowerShell-скрипт, который извлекает эти модули, включая тот же загрузчик BamboLoader, и выполняет их, что в итоге также приводит к установке беккона Cobalt Strike. Конечные полезные нагрузки используют для связи с операторами DNS-туннелирование или коммуникацию через защищённые Cloudflare HTTP-серверы, что является стандартной практикой для уклонения от обнаружения.
Наиболее примечательным инструментом в арсенале группировки стал бэкдор GearDoor. Это полностью кастомная разработка на .NET, которая для управления использует не выделенные серверы, а аккаунт Google Drive. Каждая заражённая машина создаёт в облачном хранилище папку с уникальным именем, основанным на хэше имени компьютера. Всё взаимодействие строится на файлах с определёнными расширениями, которые указывают на команду. Например, файл ".cab" содержит команды для выполнения на хосте (аналоги "whoami", "ipconfig", загрузка файлов), ".rar" - служит для доставки новых модулей или самообновления бэкдора, а ".7z" - для выполнения плагинов (сборок .NET) прямо из памяти. Ответы и результаты операций загружаются обратно в ту же папку в Google Drive. Такой подход использует доверенный, зашифрованный и повсеместно разрешённый в корпоративных сетях трафик к облачным сервисам, что делает GearDoor крайне сложным для обнаружения сетевыми системами IDS/IPS (системы обнаружения и предотвращения вторжений).
Помимо GearDoor, в арсенале Silver Dragon обнаружены и другие специализированные инструменты. SilverScreen - это скриншотеры, который, работая в фоне, захватывает изображения с экранов пользователей, используя алгоритм сравнения для съёмки только при значительных изменениях, что снижает нагрузку и заметность. Инструмент SSHcmd представляет собой утилиту командной строки для неинтерактивного подключения по SSH, удалённого выполнения команд и передачи файлов, что упрощает перемещение злоумышленников внутри сети.
Атрибуция группировки к китайскому кластеру APT41 основана на нескольких перекрестных свидетельствах. Аналитики обнаружили практически идентичные сценарии установки вредоносных служб, ранее задокументированные в отчётах Mandiant по деятельности APT41. Уникальная многоступенчатая процедура дешифровки полезной нагрузки в загрузчике BamboLoader (RC4 с последующей декомпрессией LZNT1) также является характерным признаком инструментария китайских APT-групп. Кроме того, временные метки создания файлов в образцах вредоносного ПО последовательно соответствуют часовому поясу UTC+8 (Пекин). География атак, фокус на государственный сектор и использование кракнутых версий Cobalt Strike с определёнными водяными знаками дополнительно укрепляют эту связь.
Деятельность Silver Dragon наглядно демонстрирует эволюцию тактик кибершпионажа, где упор делается на максимальную скрытность и использование легитимных интернет-сервисов. Атаки подобного уровня сложности требуют от специалистов по информационной безопасности не только мониторинга сетевых аномалий, но и тщательного анализа поведения процессов внутри конечных точек. В качестве мер защиты эксперты рекомендуют усилить контроль за запуском необычно больших LNK-файлов, строго ограничить исходящий доступ к облачным хранилищам в корпоративных политиках брандмауэров, а также активно применять решения класса EDR (Endpoint Detection and Response - обнаружение и реагирование на конечных точках) для выявления сложных техник закрепления в системе, таких как подмена служб и скрытое выполнение кода в памяти. Регулярный аудит конфигураций публичных серверов и обучение сотрудников распознаванию целевого фишинга остаются критически важными элементами защиты от подобных продвинутых угроз.


