Группа Advanced Persistent Threat (APT) Kimsuky, связанная с КНДР, начала использовать генеративный искусственный интеллект (ИИ) для создания поддельных удостоверений сотрудников южнокорейских военных учреждений. Об этом свидетельствует отчёт центра мониторинга угроз Genians Security Center (GSC), опубликованный в июле 2025 года.
Описание
Атака была направлена на исследователей северокорейской тематики, активистов и журналистов. Злоумышленники рассылали фишинговые письма, маскируя их под уведомления от южнокорейских порталов или официальные запросы от военных структур. В письмах содержались ссылки на вредоносные файлы или вложения, приводящие к загрузке вредоносного ПО.
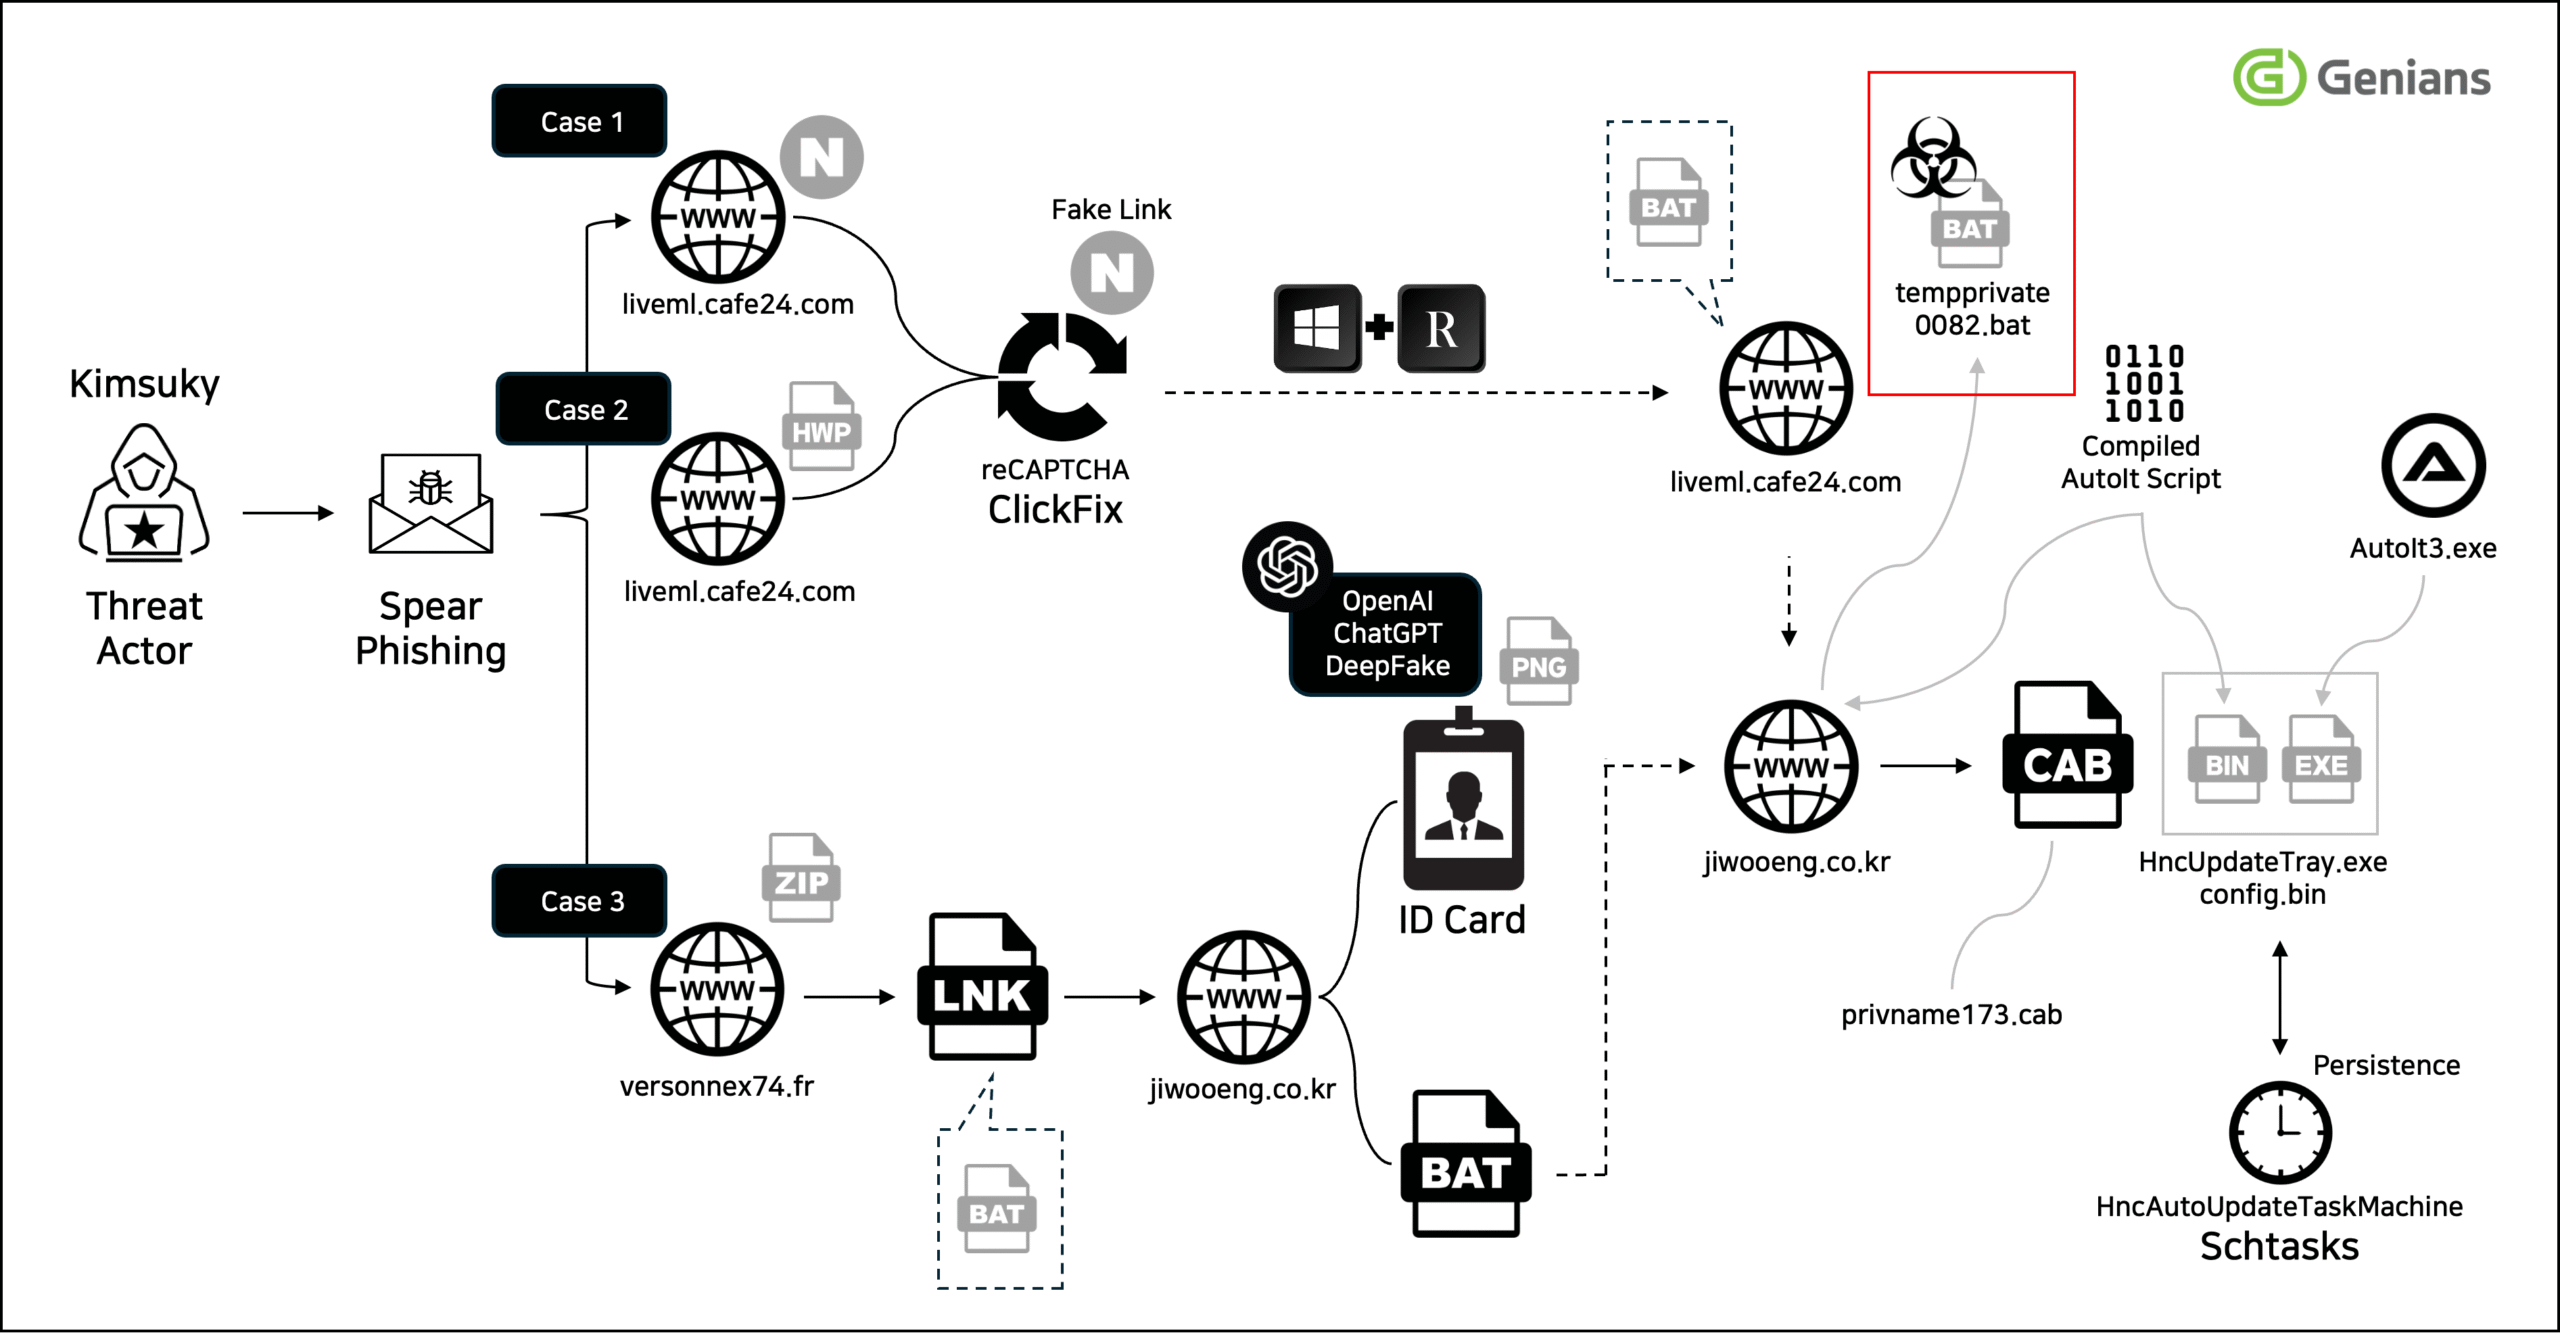
Новым элементом в тактике группы стало применение ChatGPT для генерации дипфейк-изображений удостоверений личности. Эти изображения использовались как приманка для жертв, создавая видимость легитимного документа. Метод позволяет обходить традиционные средства защиты, такие как антивирусы, благодаря использованию сложных сценариев на Batch и AutoIt, а также обфусцированного кода.
Эксперты подчёркивают, что для противодействия таким угрозам необходимы системы класса EDR (Endpoint Detection and Response), способные детектировать скрытую активность на конечных устройствах. Только комплексный мониторинг поведения процессов и сетевой активности позволяет выявить многоэтапные атаки, характерные для APT-групп.
В отчете также отмечается, что северокорейские IT-специалисты активно используют ИИ не только в кибератаках, но и для создания фальшивых резюме и прохождения собеседований в зарубежных компаниях. Это часть стратегии по получению доступа к иностранным ресурсам и обходу международных санкций.
Genians рекомендует организациям усилить проверку входящей почты, внедрить системы поведенческого анализа и регулярно обучать сотрудников основам кибергигиены. Особое внимание стоит уделить целевым фишинговым атакам, которые становятся всё более изощрёнными благодаря инструментам на основе ИИ.
Таким образом, использование дипфейков в кибершпионаже открывает новую эру цифровых угроз, где традиционные методы защиты уже недостаточны. Только многоуровневая безопасность и проактивный мониторинг позволяют противостоять таким сложным и целевым атакам.
Индикаторы компрометации