В ноябре 2025 года аналитики Sekoia Threat Detection & Response (TDR) в рамках рутинного поиска угроз обнаружили широкомасштабную кампанию по распространению вредоносного ПО. Злоумышленники используют социальную инженерию по схеме ClickFix и систему распределения трафика (Traffic Distribution System, TDS). Эта кампания, получившая название IClickFix, скомпрометировала более 3800 сайтов на WordPress по всему миру и нацелена на установку на компьютеры жертв трояна удаленного доступа NetSupport RAT.
Описание
Механика атаки: от легитимного сайта к заражению
Кампания использует скомпрометированные легитимные сайты на WordPress в качестве "водопоя" (watering hole). При их посещении в страницу внедряется вредоносный JavaScript-фреймворк IClickFix. Он перенаправляет трафик через систему распределения трафика, основанную на популярном URL-сокращателе с открытым исходным кодом YOURLS. Затем пользователю показывается поддельная капча, имитирующая систему Cloudflare Turnstile.
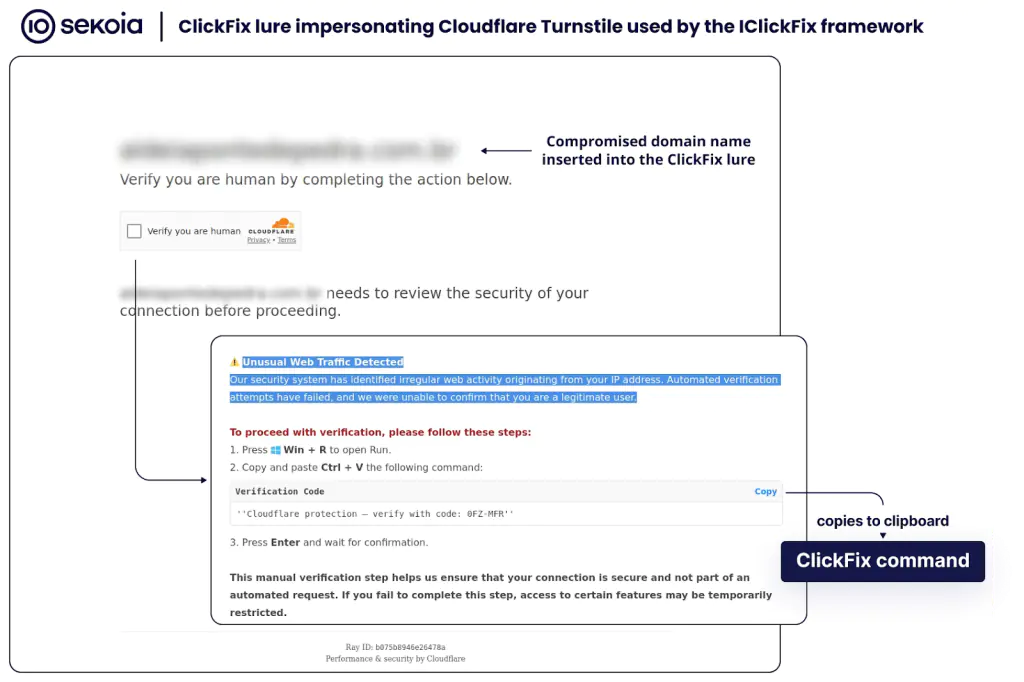
При попытке пройти проверку появляется сообщение "Обнаружен необычный трафик" с инструкцией скопировать и выполнить специальную команду. Эта команда, помещенная в буфер обмена, на самом деле запускает скрытый PowerShell-скрипт. Он загружает и устанавливает NetSupport RAT - легитимный инструмент удаленного администрирования, часто используемый киберпреступниками для полного контроля над системой.
Эволюция угрозы и масштабы
Активность кластера IClickFix отслеживается с декабря 2024 года. Изначально, в феврале 2025 года, он распространял загрузчик Emmenhtal Loader, который, в свою очередь, устанавливал похититель данных XFiles Stealer. За прошедший год операторы кампании значительно усовершенствовали свою инфраструктуру. Они внедрили многоэтапную загрузку JavaScript, улучшили фишинговую страницу и начали активно использовать TDS для фильтрации трафика и защиты своей инфраструктуры от сканеров.
Географический и отраслевой анализ скомпрометированных сайтов не выявил четкой целенаправленности. Зараженные ресурсы расположены в 82 странах и относятся к самым разным секторам: от государственных учреждений до малого бизнеса. Это указывает на opportunistic-характер кампании, построенной на массовой, а не целенаправленной эксплуатации.
Технические детали и методы уклонения
Кампания демонстрирует относительно высокий уровень технической изощренности. Для обеспечения устойчивости (persistence) вредоносное ПО прописывается в автозагрузку Windows. PowerShell-скрипт, выступающий в роли дроппера (dropper), маскируется под установщик "SecureModule Engine v1.0.0" и самостоятельно удаляет следы своего выполнения, включая историю запуска команд. Для коммуникации с серверами управления (C2) используется NetSupport RAT, который шифрует трафик, усложняя его обнаружение сетевыми системами IDS/IPS.
Аналитики Sekoia TDR с умеренной степенью уверенности полагают, что фреймворк IClickFix может быть причиной тысяч заражений ежедневно. Устойчивость кампании, постоянное обновление ее компонентов и глобальный масштаб делают ее серьезной угрозой. Эксперты рекомендуют организациям, особенно использующим WordPress, обеспечить своевременное обновление ядра CMS и всех плагинов, а также обучать сотрудников распознаванию социальной инженерии, такой как тактика ClickFix.
Индикаторы компрометации
YARA