В Италии зафиксирована масштабная фишинговая кампания, в ходе которой злоумышленники распространяют троян Remcos RAT под видом уведомлений от службы доставки GLS. Атака использует сложную социальную инженерию, чтобы обойти традиционные системы безопасности.
Описание
Злоумышленники рассылают письма с темой "Неверный адрес, заполните форму 8900395", имитирующие официальные уведомления GLS. Сообщение информирует о проблеме с доставкой посылки и требует заполнить прикрепленную форму. Прикрепленный XHTML-файл содержит обфусцированный JavaScript-код, который перенаправляет жертву на вредоносный домен, размещенный на платформе Netlify.
Особенностью атаки является использование техники ClickFix, которая заставляет пользователей вручную выполнять вредоносные команды. Поддельный веб-сайт, точно копирующий интерфейс GLS, показывает ложную CAPTCHA и инструкции по её "прохождению". На самом деле пользователя заставляют копировать и вставлять в терминал команды, которые загружают и выполняют вредоносный код.
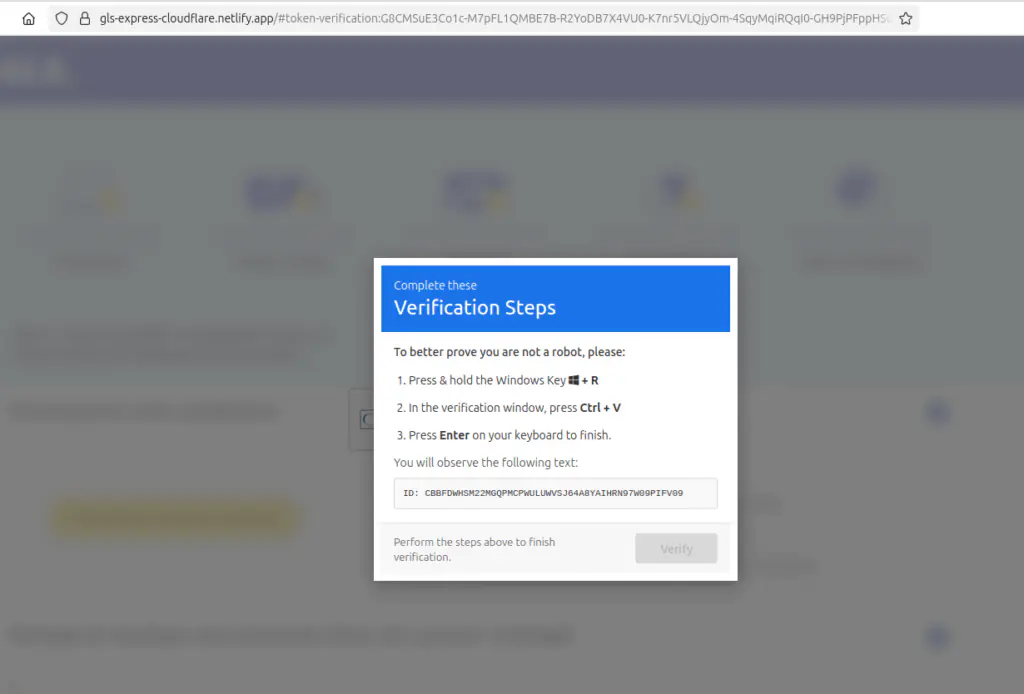
После выполнения инструкций запускается команда mshta, которая загружает удаленный HTA-файл с уникальным параметром-идентификатором. HTA-файл полностью обфусцирован с помощью XOR-шифрования, но при открытии автоматически декодируется с использованием ключа, встроенного в скрипт.
Основной полезной нагрузкой является бинарный файл, содержащий ресурс SETTINGS - характерный признак трояна Remcos RAT (Remote Control and Surveillance Trojan). Анализ показал, что это действительно конфигурация Remcos, одной из самых распространенных угроз в Италии наряду с Formbook.
Расшифровка ресурса SETTINGS позволила выявить релевантные детали конфигурации, включая адреса командного сервера (C2), идентификатор агента и временные интервалы подключения. Эти данные crucial для блокировки через индикаторы компрометации (IoC) и корреляции инцидентов.
Техника ClickFix представляет собой устоявшуюся тенденцию в киберпреступности. На протяжении примерно года этот метод активно используется для распространения вредоносного программного обеспечения. В Италии первая задокументированная атака с использованием ClickFix была зафиксирована в январе этого года, когда через неё распространялся Lumma Stealer - один из основных инфостилеров на черном рынке.
Преступники предпочитают эту технику, поскольку она позволяет обходить автоматические системы безопасности. Вредоносный код не загружается и не выполняется напрямую, а только после вмешательства пользователя. Ручное выполнение команд значительно затрудняет обнаружение для антивирусов, песочниц и систем EDR (Endpoint Detection and Response), обеспечивая высокий процент успеха при относительно низких технических затратах.
ClickFix представляет собой эволюцию социальной инженерии в доставке вредоносного программного обеспечения. Вместо эксплуатации уязвимостей программного обеспечения, атака нацелена на наиболее простой и всегда актуальный вектор - человеческий фактор. Это подчеркивает важность постоянного обучения пользователей основам кибербезопасности и необходимости внедрения многофакторной аутентификации даже для внутренних корпоративных систем.
Эксперты по безопасности рекомендуют организациям усилить мониторинг подозрительной активности в терминальных системах и внедрить строгие политики выполнения скриптов. Для конечных пользователей критически важно проверять подлинность писем от служб доставки через официальные каналы связи и никогда не выполнять непонятные команды в системном терминале.
Индикаторы компрометации