

В течение 2024-2025 годов группа хакеров под названием Goffee провела серию целевых атак на российские организации, используя ранее неизвестные инструменты и усложнённые методы скрытия своей активности. Атаки были направлены на длительное присутствие в инфраструктуре жертв с минимальными шансами на обнаружение. Об этом свидетельствуют результаты расследований, проведённых экспертами по кибербезопасности.
Описание
Группировка начала активность ещё в 2022 году, но до недавнего времени оставалась малоизученной из-за ограниченной публичной информации и фокуса на российский сегмент. В ходе анализа инцидентов специалисты обнаружили использование как открытых инструментов, так и собственных разработок злоумышленников, адаптированных для Unix-систем. Для усложнения анализа кода применялись упаковщик Ebowla, обфускатор для Golang - garbler, а также собственный алгоритм шифрования трафика и вредоносных файлов.
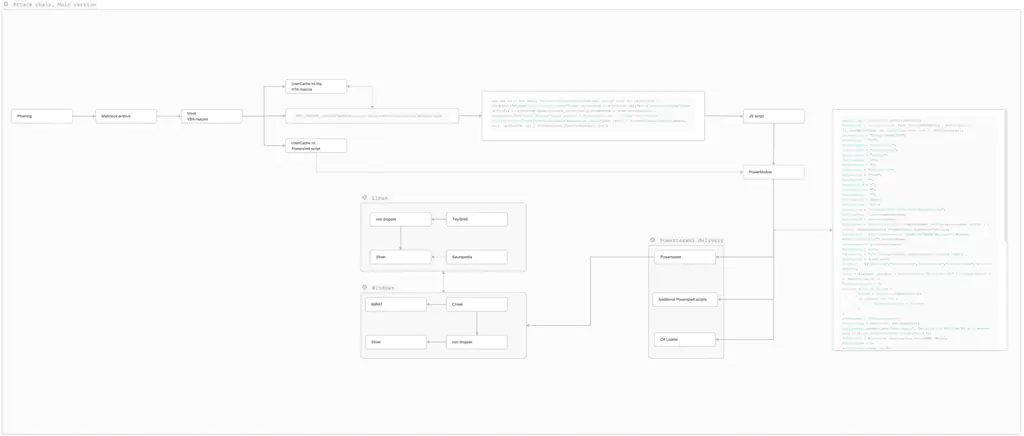
Одним из ключевых инструментов, обнаруженных в арсенале группировки, стал руткит Sauropsida, работающий под Linux. Это модифицированная версия опенсорсного проекта Reptile, которая позволяет скрывать процессы, сетевые соединения и файлы, а также обеспечивает удалённое управление системой. Руткит состоит из пользовательской и ядерной частей, использует перехват системных вызовов и поддерживает механизм обратной связи через зашифрованные UDP-пакеты.
Для туннелирования трафика Goffee применяли инструменты DQuic и BindSycler. DQuic представляет собой UDP bind shell, использующий протокол QUIC для обеспечения надёжного и скрытного канала связи. BindSycler, написанный на Go, туннелирует трафик через SSH и поддерживает работу в режимах TCP и UDP. Оба инструмента обфусцированы и используют шифрование для защиты передаваемых данных.
На начальных этапах атак группировка использовала фишинговые письма, маскируясь под государственные структуры, такие как Минпромторг России. Для доставки вредоносных нагрузок применялись уязвимости, включая CVE-2025-6218 и неизвестную уязвимость в WinRAR, позволяющую осуществвать Path Traversal при распаковке архивов. После получения доступа в систему злоумышленники загружали дополнительные модули, такие как PowerTaskel и owowa, а также агент фреймворка Mythic под названием MiRat.
Сетевая инфраструктура Goffee отличается использованием российских IP-адресов и хостингов, таких как MivoCloud, Aeza и VDSINA. Это позволяет группировке маскировать активность под легитимный трафик и избегать блокировок по геолокации. Домены регистрируются через Namecheap и NameSilo, часто с использованием зон .ru, .рф, .com и .org. Для фишинга применяется инструмент GoPhish, а ссылки на вредоносные нагрузки имеют большую вложенность и случайные названия директорий.
Эксперты отмечают, что группировка тщательно скрывает свои командные серверы, используя динамические DNS и шифрование трафика. Вредоносные файлы упаковываются в зависимости от операционной системы: для Windows применяется Ebowla, для Linux - алгоритм RolMod13, который также используется для шифрования строк и сообщений.
Активность Goffee привела к реальным последствиям, включая сбои в бизнес-процессах поражённых организаций. Несмотря на это, группа остаётся малоизученной из-за targeted характера атак и сложности анализа их инструментов. По мнению исследователей, выявленные техники и сетевой профиль позволяют прогнозировать дальнейшую активность группировки и разрабатывать меры защиты.
В целом, методы Goffee демонстрируют высокий уровень профессионализма и адаптивности, что делает их одной из наиболее устойчивых угроз для российского сегмента киберпространства.
