Эксперты Trellix Advanced Research Center раскрыли масштабную шпионскую кампанию, связанную с северокорейскими хакерами. В период с марта по июль 2025 года злоумышленники атаковали дипломатические миссии в Южной Корее, используя фишинговые письма и легитимные платформы, такие как GitHub, для скрытого управления вредоносным ПО. Целями стали сотрудники посольств и иностранных министерств, а основной задачей хакеров был сбор разведывательной информации.
Описание
Атаки начались с тщательно подготовленных фишинговых писем, которые имитировали официальную дипломатическую переписку. Злоумышленники выдавали себя за доверенных контактов, рассылая приглашения на мероприятия, официальные письма и уведомления. Например, одно из писем маскировалось под сообщение от первого секретаря делегации ЕС с вложением «минут встречи политических советников», другое - под приглашение на празднование Дня независимости США от имени сотрудника протокольного отдела посольства. Во всех случаях вложениями являлись ZIP-архивы, защищенные паролем, которые содержали вредоносные LNK-файлы.
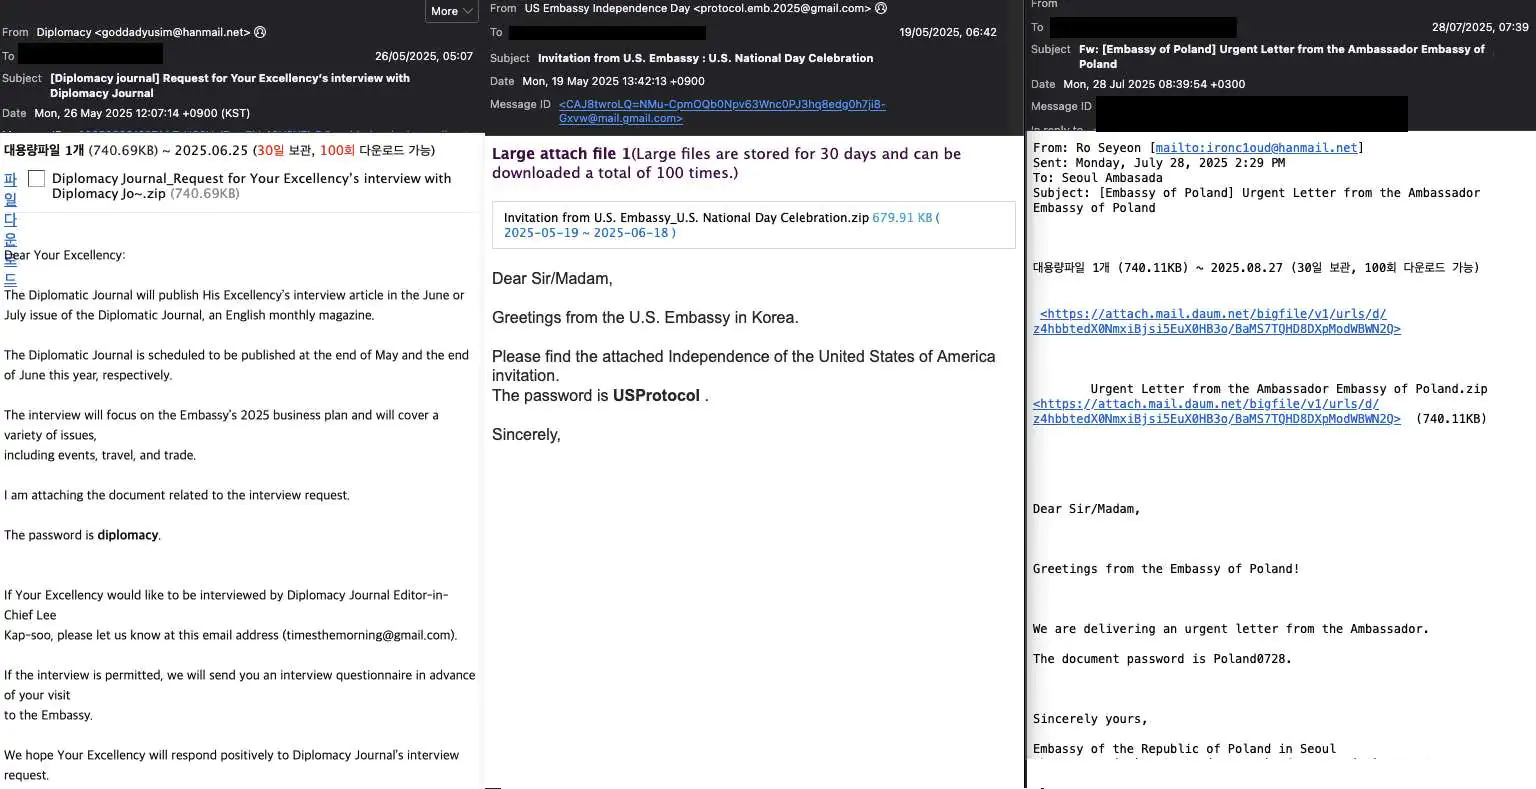
Для доставки вредоносного кода использовались облачные хранилища, такие как Dropbox и корейский сервис Daum. Это позволяло избежать Detection антивирусными системами, поскольку файлы не передавались напрямую по email. Пароли к архивам указывались в теле письма, что добавляло легитимности - получатели воспринимали это как стандартную меру безопасности.
После открытия LNK-файла запускался скрипт PowerShell, который декодировал полезную нагрузку в памяти и связывался с GitHub-репозиториями, контролируемыми злоумышленниками. GitHub использовался не только для хранения payload, но и как командный центр: через API происходила exfiltration данных, а также обновление инструкций для malware. Этот подход позволял хакерам маскировать трафик под легитимные запросы к популярной платформе.
Финальным payload стал вариант трояна XenoRAT, предоставляющий полный контроль над системой: перехват клавиатуры, доступ к веб-камере, удаленное выполнение команд и сбор файлов. Для обеспечения скрытности вредоносный код загружался непосредственно в память, минуя запись на диск.
Кампания отличалась высоким уровнем социальной инженерии. Хакеры создали более 50 уникальных документов-приманок на разных языках, включая корейский, английский, персидский, арабский и французский. Тематика документов соответствовала реальным событиям дипломатической жизни, что повышало доверие жертв. Например, фиктивные приглашения на конференции совпадали по времени с реальными мероприятиями, а письма имитировали официальную переписку посольств.
Инфраструктура атаки включала аккаунты на GitHub с именами blairity и landjhon, а также приватные репозитории, тематически связанные с целями. Анализ логов показал, что злоумышленники работали с виртуальных машин под управлением Windows 11 Pro и Server 2022, используя инструменты вроде Notepad++ и Bandizip. Это свидетельствует о профессиональной организации процесса.
Атрибуция кампании указывает на группу Kimsuky (APT43), связанную с КНДР. Это подтверждается overlapping инфраструктуры, методами социальной инженерии и выбором целей. Однако анализ активности хакеров выявил неожиданную деталь: их рабочий график соответствовал китайскому часовому поясу (+08:00), а периоды бездействия совпадали с национальными праздниками Китая, такими как Цинмин и майские праздники. Это может указывать на то, что операторы работают с территории Китая либо координируются с китайскими ресурсами, что согласуется с ранее известными практиками северокорейских хакеров.
Кампания остается активной, и, по данным на 28 июля 2025 года, угроза сохраняется. Специалисты по кибербезопасности рекомендуют организациям усилить monitoring подозрительной активности, связанной с облачными сервисами, и проводить тренировки по распознаванию фишинга для сотрудников.
Индикаторы компрометации