Новое исследование развенчивает миф о безопасности adblock-расширений при скачивании пиратского ПО, демонстрируя работу модульного загрузчика HijackLoader. Угроза распространяется через доверенные ресурсы вроде Dodi Repacks и использует многоступенчатые техники уклонения от обнаружения.
Описание
Обманчивая безопасность
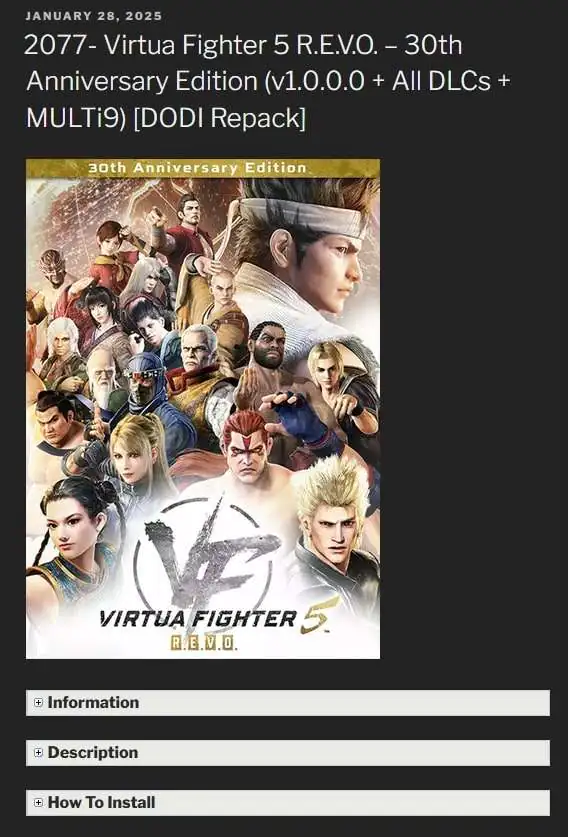
Пользователи пиратских форумов часто утверждают, что инструменты вроде uBlock Origin гарантируют защиту при скачивании взломанного ПО. Практическая проверка опровергла эту теорию: при попытке загрузки игры с Dodi Repacks с активным adblocker’ом система перенаправляла через серию доменов (zovo[.]ink → downf[.]lol), завершаясь архивом на MEGA. Внутри обнаружился исполняемый файл DivXDownloadManager.dll размером 500+ МБ - тактика, затрудняющая анализ в песочницах.
Многослойная деобфускация
После обработки утилитой Debloat выявилась истинная структура DLL:
- В точке входа _DllMainCRTStartup обнаружен скрытый вызов, расшифровывающий конфигурацию из файла quintillionth.ppt.
- Использование SIMD-инструкций для блочного декодирования данных.
- Техника module stomping: перезапись кода shell32.dll для внедрения второго этапа шелл-кода.
На второй стадии загрузчик:
- Сканирует процессы на наличие хешей антивирусов (Kaspersky, Avast, Windows Defender).
- Читает файл paraffin.html, где данные фрагментированы по шаблону ????IDAT и зашифрованы XOR-ключом.
- Собирает финальный payload через поиск чанков, применяет LZNT1-декомпрессию.
Антиотладочные механизмы
Модуль ti реализует продвинутые техники противодействия анализу:
- Спуфинг стека: Замена возвратных адресов случайными инструкциями из shdovcw.dll.
- Ручной маппинг ntdll: Сравнение .text-секций для обнаружения хуков.
- 40+ модулей: Включая ANTIVM с проверками:
- Объем ОЗУ (>4 ГБ).
- Имена пользователей (блокировка "george").
- Гипервизоры через CPUID.
Распространение и инъекция
HijackLoader использует легитимные процессы для финальной стадии:
- Создает LNK-ярлыки или задачи через BITS Transfer.
- Внедряется в choice.exe, эксплуатируя его ожидание ввода.
- При обнаружении AVG/Avast деплоит поддельные файлы (Info-ZIP, AutoIT3).
- Для Windows Defender добавляет исключения в сканирование через PowerShell.
Финальная полезная нагрузка (чаще LummaC2) запускается через модуль rshell или ESAL. В 2023 году загрузчик доставлял Remcos, Vidar, Redline Stealer и XMRig.
Масштабы угрозы
Атаки не ограничены Dodi Repacks. Злоумышленники:
- Размещают рекламу взломанного ПО в плейлистах TIDAL.
- Используют домены вроде up-community[.]net и weeklyuploads[.]click.
- Публикуют вредоносные VHD-файлы в архивах на MEGA.
Блокировка доменов (например, directsnap.click) не решает проблему - операторы оперативно меняют инфраструктуру.
Заключение
HijackLoader остается активно развивающейся угрозой с ежемесячными обновлениями модулей. Его устойчивость к adblockers и техники обхода EDR требуют пересмотра подходов к безопасности. Эксперты настоятельно рекомендуют избегать пиратских ресурсов: даже "проверенные" площадки становятся векторами атак.
Индикаторы компрометации