

В мире информационной безопасности фишинг уже давно перестал быть просто способом обмана неопытных пользователей. Для профессиональных APT-группировок он превратился в высокоэффективный и надежный механизм первоначального проникновения в инфраструктуры целей. Тщательно проработанные фишинговые письма с документами, эксплуатирующими уязвимости в офисном ПО, остаются одним из самых распространенных векторов атак для кибершпионских кампаний. Группировки, такие как известная с 2014 года Cloud Atlas, довели использование этой техники до уровня характерного почерка, что позволяет экспертам с высокой долей вероятности атрибутировать их активность. Однако даже для опытных специалистов случай, расследованный командой Solar 4RAYS, оказался показательным: одна и та же система в течение года успешно подвергалась фишинговым атакам Cloud Atlas пять раз подряд.
Описание
Cloud Atlas - это активная прогосударственная APT-группировка, чьи цели традиционно лежат в сфере кибершпионажа и нацелены на государственные учреждения по всему миру. По данным аналитиков, значительная доля их активности приходится на организации в России. Арсенал группы включает такие инструменты, как VBShower, VBCloud и PowerShower, а также публично доступные утилиты для организации туннелей, такие как ngrok и openport. Их отличительной чертой стало активное использование вредоносных скриптов на VBScript, часто скрываемых в альтернативных потоках данных NTFS (Alternate Data Streams, ADS), что значительно усложняет их обнаружение традиционными средствами защиты.
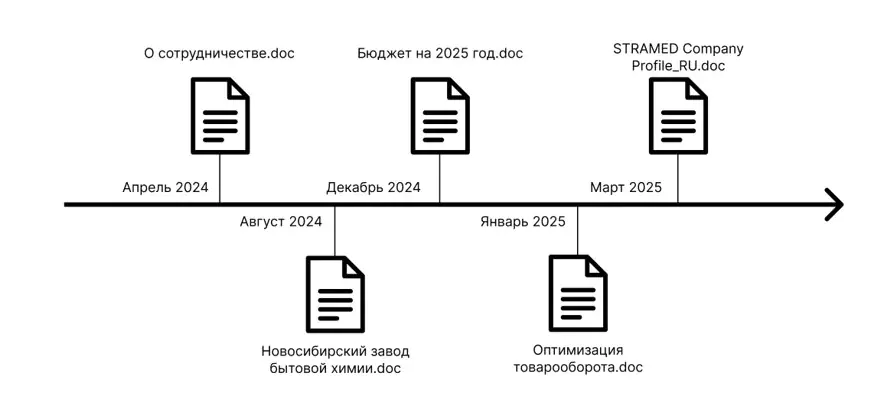
Инцидент, ставший предметом расследования, начался с рутинного срабатывания антивирусного программного обеспечения (АВПО) у заказчика в марте 2025 года. Была обнаружена сигнатура, указывающая на присутствие в системе файла "LibraryHost.vbs" по пути "C:\Users\Public\Libraries\". Эта сигнатура однозначно указывала на связь с группировкой Cloud Atlas, что и послужило поводом для глубокого анализа. В ходе исследования выяснилась тревожная картина: анализируемая система подверглась не единичной, а целой серии из пяти успешных фишинговых атак, растянувшихся почти на год. При этом четыре из пяти первоначальных вредоносных документов были удалены, но их цифровые следы сохранились в журналах браузера, артефатах Windows и параметрах реестра.
Первая атака датируется апрелем 2024 года, когда пользователь скачал и открыл документ «О сотрудничестве.doc». Механизм заражения был типичен для Cloud Atlas: документ содержал ссылку на удаленный шаблон, который, в свою очередь, эксплуатировал известную уязвимость CVE-2018-0802 в Microsoft Office для выполнения кода. Это привело к загрузке основного инструмента - VBShower. Успешность компрометации подтвердилась запуском интерпретатора "wscript.exe" и созданием ключевого артефакта: файла "edulcorate.ini" в каталоге "AppData\Roaming\Microsoft\". Этот файл, имеющий нулевой размер при обычном просмотре, на самом деле содержал шесть скрытых альтернативных потоков данных, в которых и resided вредоносная логика.
Исследователям удалось изучить один из потоков - "edulcorate.con". Его функционал включал сбор доменного имени системы и отправку его на командный сервер "yandesks.net" через заголовок User Agent, закрепление в системе через запись в автозагрузку реестра под именем "PcaSvc", а также загрузку и выполнение дополнительных модулей с C2. Любопытно, что на следующий день пользователь повторно открыл тот же вредоносный документ, что привело к созданию новых временных файлов и повторному обращению к C2. В последующие месяцы история браузера зафиксировала загрузку еще трех фишинговых документов: «Новосибирский завод бытовой химии.doc», «Бюджет на 2025 год.doc» и «Оптимизация товарооборота.doc». Хотя прямых следов их успешного выполнения (помимо записей в кэше Office) найдено не было, сам факт их загрузки указывает на систематическую и настойчивую атаку на одного пользователя.
Непосредственной причиной для обращения к экспертам стала пятая по счету атака, произошедшая за несколько дней до срабатывания АВПО. Пользователь скачал и несколько раз открывал документ «STRAMED Company Profile_RU.doc». При последнем открытии Microsoft Office зафиксировал ошибку (EventID 300), но вредоносная цепочка уже была запущена. В системе появился новый файл VBShower - "StandaloneUpdate_2024-05-02_074307_6431-6304.log", также содержащий несколько альтернативных потоков. Анализ показал, что скрипты из этих потоков выполняли схожие функции, но с обновленными параметрами: отправляли на C2 не только домен, но и имя пользователя, использовали другое имя для закрепления в автозагрузке ("WerSvc") и работали с новым командным сервером - "roskomnadz.com".
Финальным этапом этой цепочки стала попытка развертывания более мощной полезной нагрузки. Через день после компрометации в системе были созданы файлы "LibraryHost.vbs" и "basic.mds". Скрипт "LibraryHost.vbs" был предназначен для расшифровки и выполнения "basic.mds" с использованием алгоритма RC4. Исследование показало, что "basic.mds", вероятно, относился к семейству вредоносного ПО VBCloud, функционал которого включает сбор системной информации и загрузку дополнительных модулей. К счастью, на этом этапе сработало антивирусное ПО, заблокировав выполнение "LibraryHost.vbs" и предотвратив дальнейшую эскалацию атаки. Примечательно, что, несмотря на длительное присутствие в системе (почти год), следов активного горизонтального перемещения атакующих по сети в рамках этого инцидента обнаружено не было.
Данный кейс наглядно демонстрирует несколько важных аспектов современной киберугрозы. Во-первых, даже спустя годы активность APT-группировок может оставаться удивительно консервативной. Cloud Atlas не меняет базовую цепочку заражения: фишинговый документ -> эксплуатация уязвимости -> VBShower в ADS -> загрузка финальной нагрузки. Во-вторых, устойчивость атак к базовым мерам защиты по-прежнему высока: использование альтернативных потоков данных эффективно скрывает артефакты от невнимательного администрирования. В-третьих, атаки носят настойчивый и целевой характер - пять попыток против одной системы говорят о высокой заинтересованности злоумышленников.
С практической точки зрения этот инцидент подчеркивает необходимость многослойной защиты. Ключевыми рекомендациями для предотвращения подобных атак являются: обязательное и своевременное обновление офисного ПО для закрытия уязвимостей вроде CVE-2018-0802; использование механизмов макросной безопасности и отключение выполнения активного содержимого по умолчанию; внедрение решений для анализа поведения (EDR) и почтовых шлюзов с продвинутыми фильтрами фишинга; регулярный аудит систем на предмет наличия альтернативных потоков данных и подозрительных записей в автозагрузке. Кроме того, постоянный мониторинг угроз и обновление сигнатур на основе публичных индикаторов компрометации, таких как обнаруженные C2-домены, остается критически важным для раннего обнаружения активности даже таких известных и методичных группировок, как Cloud Atlas.
Индикаторы компрометации
