
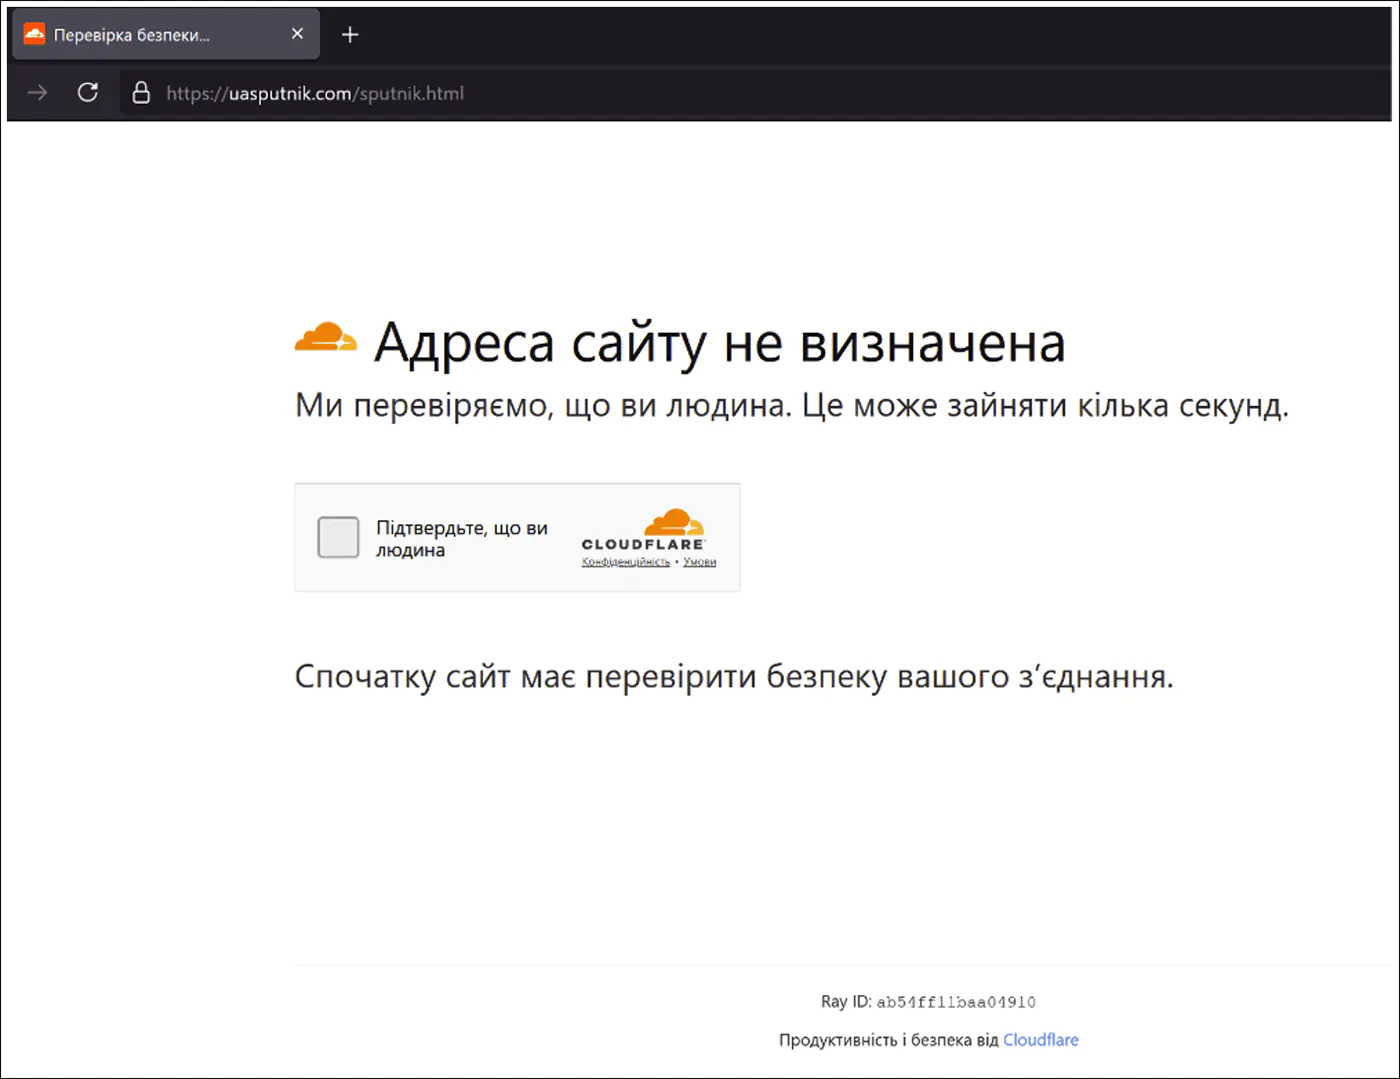
С начала сентября 2026 года несколько украинских коммерческих сайтов стали источником заражения для собственных посетителей. В код ресурсов добавили скрытую вставку, которая подгружает стороннюю страницу с поддельной проверкой Cloudflare. Выглядит она убедительно: знакомое оформление, пояснения на украинском языке, поле подтверждения, что посетитель не робот. От настоящей проверки её отличает одно - после нажатия в буфер обмена попадает команда установщика Windows, а человека просят вставить её в системное окно запуска программ. В результате на компьютер загружается пакет с программой для кражи информации, получившей внутреннее название Psychedelic Stealer. Большая часть зафиксированных обращений приходится на Украину, хотя следы приманки заметили в 32 странах.
Описание
Под удар попали действующие предприятия с реальной клиентской базой: клиника по уходу за волосами, производитель сборных моделей, книжное издательство, психологический центр, магазин инструментов и автодилер. Все они имеют узнаваемые аккаунты в соцсетях и упоминания в деловых каталогах, поэтому посетители доверяют таким страницам. Злоумышленники не создавали поддельные копии - они взломали настоящие сайты и добавили в них невидимый постороннему глазу блок. Дальше схема разворачивается в браузере жертвы. Страница имитирует проверку Cloudflare, показывает случайный набор символов вместо служебного идентификатора и фиксированный номер посетителя, чтобы выглядеть правдоподобно. Кнопка подтверждения намеренно остаётся недоступной примерно на 35 секунд после появления инструкции. Такая задержка управляет поведением человека, но сама по себе ничего не проверяет. Копирование команды происходит до того, как на экране появится подсказка открыть окно запуска.
После того как посетитель вставит скопированный текст и подтвердит действие, система скачает пакет установщика и запустит его в фоновом режиме с индикатором прогресса. Внутри команды повторяется та же формулировка про защиту от автоматических запросов, что и на странице, - это создаёт у человека ощущение непрерывности процесса и снижает подозрительность. Такой приём называют ClickFix (схема, при которой жертву убеждают вручную выполнить вредоносную команду). Интересно, что здесь операторы обошлись без зашифрованных сценариев командной строки, на которые обычно настроены защитные средства: они применили штатный установщик Windows, поэтому простое правило обнаружения может пропустить первый шаг атаки. Настройки приманки хранятся отдельно от самих взломанных сайтов, что позволяет менеджерам кампании менять команду доставки, не переписывая страницу. Домен, обслуживавший приманки, зарегистрировали 9 сентября 2026 года и обновили через три с половиной часа; ссылки на конкретные сайты появились 12 и 13 сентября. Весь цикл уложился в считаные дни.
По данным Arctic Wolf Labs, в распоряжении злоумышленников оказалась открытая панель управления приманками под названием "РУБЛЁВКА TDS". Вопреки громкому названию, она не распределяет трафик между разными получателями, а настраивает команды для отдельных доменов и собирает статистику визитов. На момент изучения в ней числились 557 просмотров, 426 нажатий и 79 "завершений"; на Украину пришлось 446 просмотров, 351 нажатие и 71 завершение. Остальные обращения распределились между США, Польшей, Германией, Канадой и ещё 27 странами. Важная оговорка: панель фиксирует только действия на веб-странице. Запись о "завершении" означает, что человек нажал кнопку, а не то, что команда действительно выполнилась и компьютер заражён. Итоговую конверсию в заражения по этим цифрам считать нельзя.
Основная задача финальной программы - собрать как можно больше ценных данных. Она интересуется паролями, сохранёнными в браузерах на движке Chromium: Chrome, Edge, Brave, Opera, Vivaldi и Яндекс.Браузере. Отдельный модуль вытаскивает токены учётных записей, которые иногда позволяют войти в сервис без пароля, хотя подтверждений реального захвата аккаунтов в ходе расследования не нашлось. Ещё одно направление - криптовалютные кошельки. Программа проверяет хранилища расширений MetaMask, Trust Wallet, OKX Wallet и SafePal, а также файлы настольных приложений Exodus, Atomic Wallet, Electrum, Bitcoin Core и Litecoin Core. Помимо кражи, вредоносная программа устанавливает в браузер собственные компоненты, связывает их с локальной программой-посредником на компьютере и закрепляется в системе через задачу, запускаемую при входе пользователя. Затем она регулярно обращается к командно-контрольному серверу и получает новые задания, в том числе на загрузку дополнительных файлов. Для наглядности: сначала собирается информация о владельце компьютера - имя, версия системы, объём памяти, видеокарта, антивирус, - а уже потом оператор решает, что делать с этим устройством дальше. Семейство прежде не встречалось, и его пока не приписали к известным группировкам.
Русскоязычные служебные пометки в коде и брендинг панели указывают на вероятных операторов из русскоязычной среды, а украинские инструкции, взломанные украинские сайты и концентрация просмотров в Украине говорят о направленности кампании. Мотивация выглядит финансовой: пароли, токены и кошельки легко монетизировать. Одновременно возможность выдавать удалённые задания открывает путь к атакам на интересы конкретных организаций после установки. Для владельцев сайтов это ещё и репутационный удар - клиенты получают заражение на странице, которой доверяли годами.
Базовые меры здесь не отличаются сложностью. Следите за целостностью файлов сайта и обновляйте системы управления контентом и их модули, ведь посторонняя вставка обычно появляется именно после взлома через устаревшую версию или слабый пароль администратора. Никогда не переносите команды из браузера в окно запуска программ: ни один уважающий себя сервис не просит об этом. Настройте двухфакторную аутентификацию везде, где она доступна, и храните крупные суммы в кошельках с аппаратной защитой, а не в расширениях, установленных в рабочем браузере. Организациям стоит проверять задачи, создаваемые в системе при входе пользователя, поскольку именно туда внедряется закрепление. Приманка на украинском языке с фальшивой проверкой - лишь верхушка схемы; реальная опасность в том, что жертва запускает установщик сама.
Индикаторы компрометации
IPv4
- 176.53.159.40
Domain
- uasputnik.com
URL
- http://107.175.82.242:9000/wilow/psychedeliclove.exe
- http://193.178.159.128:8080
- https://uasputnik.com/
- https://uasputnik.com/elita.msi
- https://uasputnik.com/sputnik.html
SHA256
- 06f434695f93d7fd11eeff71358ff69fed79d310a66d993bbcc4ff979c117c90
- 38e90affe37342ee36917cdc535fe9bf04589afa8430eb8d1ba1016adcfc1878


