Специалисты Seqrite Labs, занимающиеся расследованием сложных кибератак, выявили и отследили деятельность группы хакеров под кодовым названием UNG0002 (Unknown Group 0002). Эта структура проводит целенаправленные шпионские операции в ряде азиатских стран, включая Китай, Гонконг и Пакистан. Группа демонстрирует высокую техническую подготовку, используя различные методы скрытного внедрения вредоносного ПО, включая LNK-файлы, VBScript, а также инструменты постэксплуатации Cobalt Strike и Metasploit.
Описание
По данным аналитиков, UNG0002 развернула две крупные кампании: Operation Cobalt Whisper (май - сентябрь 2024 года) и Operation AmberMist (январь - май 2025 года). В рамках первой кампании было зафиксировано 20 цепочек заражения, направленных на оборонные, электротехнические предприятия и организации гражданской авиации. Второй этап активности, Operation AmberMist, отличается расширением целевых секторов - атакам подверглись игровая индустрия, разработчики программного обеспечения и академические учреждения. Кроме того, злоумышленники применили усовершенствованные импланты, такие как Shadow RAT, Blister DLL Implant и INET RAT.
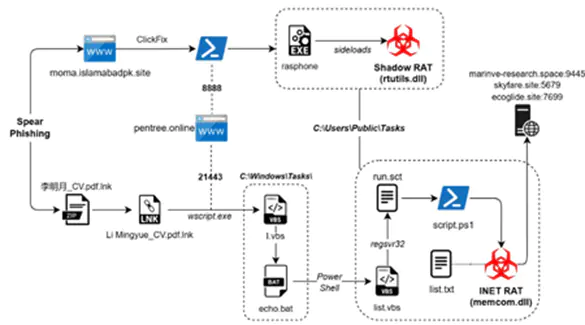
Одним из наиболее изощренных методов, использованных UNG0002, стал так называемый ClickFix Technique - социальная инженерия, при которой жертву заставляют запустить вредоносный PowerShell-скрипт через поддельные страницы CAPTCHA. В частности, атакующие имитировали сайт Министерства морских дел Пакистана, чтобы повысить доверие к фишинговым сообщениям.
Еще одной характерной чертой группы стало активное использование техники DLL sideloading - подмены легальных библиотек в таких приложениях, как Rasphone и Node-Webkit, для выполнения вредоносного кода. Это позволяет злоумышленникам обходить стандартные средства защиты, оставаясь незамеченными в системе.
Эксперты также обратили внимание на тщательно проработанные документы-приманки. UNG0002 создавала поддельные резюме, имитирующие профили UI-дизайнеров игровых студий и студентов престижных вузов, специализирующихся на компьютерных науках. Это свидетельствует о глубоком анализе целевой аудитории и адаптации методов под конкретные жертвы.
Инфраструктура группы оставалась стабильной на протяжении более года - командные серверы использовали схожие шаблоны именования и стандарты безопасности. География атак и выбор жертв указывают на стратегическую направленность кампаний на сбор разведывательных данных.
Технический анализ выявил ряд любопытных артефактов, например, пути PDB-файлов, указывающие на среду разработки (C:\Users\The Freelancer\source\repos\JAN25\mustang\x64\Release\mustang.pdb для Shadow RAT и C:\Users\Shockwave\source\repos\memcom\x64\Release\memcom.pdb для INET RAT). Эти данные позволяют предположить, что группировка присваивает проектам кодовые имена, такие как "Mustang" и "ShockWave", возможно, в попытке имитировать другие известные хакерские коллективы.
Атрибуция киберпреступных группировок всегда сопряжена с трудностями, особенно когда речь идет о хорошо подготовленных организациях. UNG0002 отличается высокой адаптивностью - она заимствует методы из арсенала других хакеров, что осложняет анализ и сбивает с толку исследователей. Однако аналитики Seqrite Labs с высокой долей уверенности полагают, что группа базируется в Юго-Восточной Азии и специализируется именно на шпионской деятельности.
В заключение отметим, что подобные операции подчеркивают важность комплексного подхода к кибербезопасности. Организациям необходимо не только внедрять современные системы защиты, но и регулярно обучать сотрудников методам противодействия социальной инженерии. Кроме того, обмен информацией между экспертами, как это было в случае с malwarehunterteam, играет ключевую роль в борьбе с высокоорганизованными киберугрозами.
Индикаторы компрометации