
Домен third-party[.]com годами служил разработчикам заменой реального адреса в документации и тестах. Теперь он отдаёт посетителям с Windows поддельную проверку "я не робот" и заставляет вручную запустить чужую команду. Остальным сервер показывает безобидную страницу. Такой приём называют ClickFix: жертва своими руками приводит в действие чужой код, а готовый вредоносный файл на её компьютер не попадает.
Описание
В документации ту же роль обычно играет example.com, но у него есть защита. Организация IANA (управляет адресным пространством интернета) закрепила этот адрес за примерами, поэтому владеть им не может никто. У third-party.com такой страховки нет. Это обычный домен, который регистрируется и переходит из рук в руки, как любой другой. Кто-то его оформил, и с как минимум июня 2026 года адрес обслуживает атакующую страницу. Публичный поиск по коду находит домен более чем в 1500 файлах и 1700 репозиториях. Среди них материалы Chromium, Sanity, Vercel и наборы инструкций для ИИ-агентов. Домен встречается в справочниках как пример внешнего сервиса, в тестовых проверках и в руководствах по подключению сторонних инструментов.
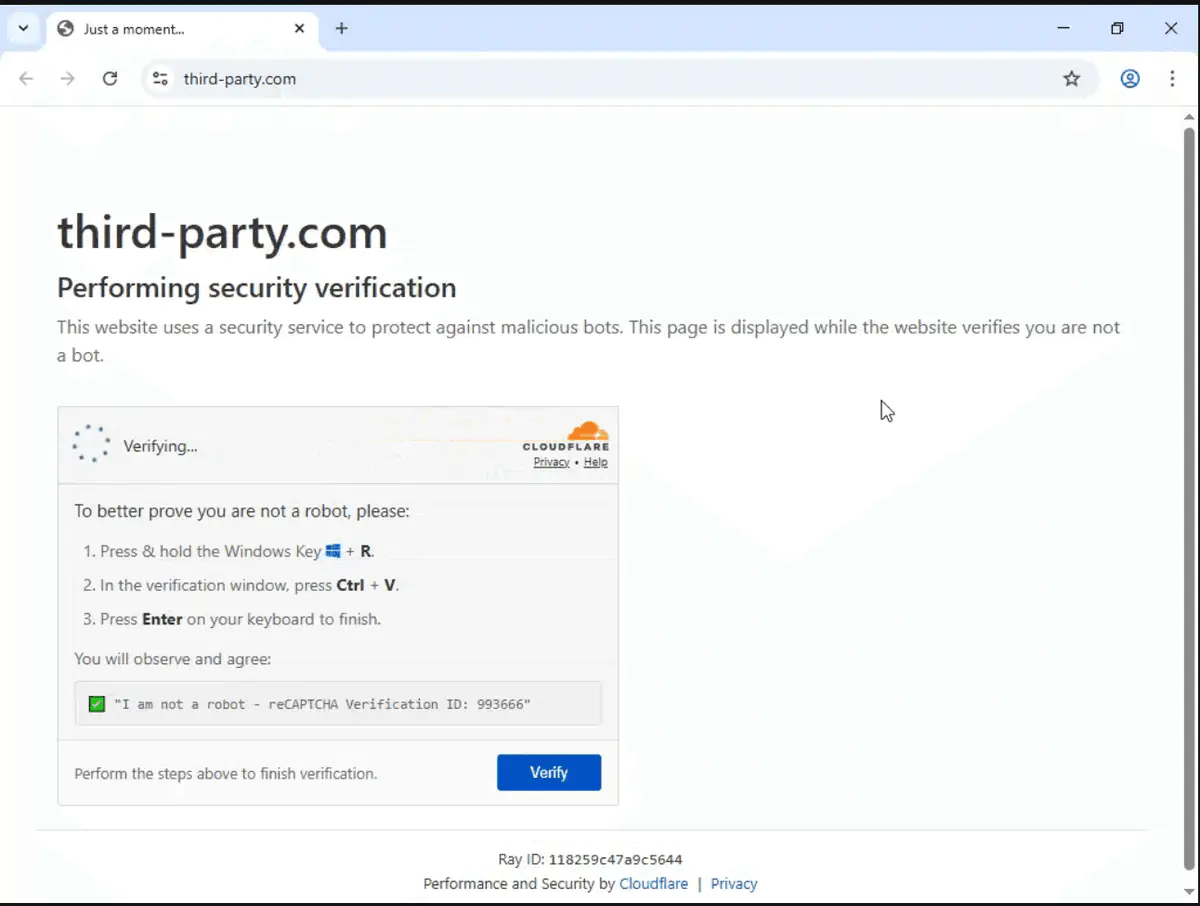
Хозяин домена различает посетителей по операционной системе. По данным Manifold, пользователю с Windows показывают поддельную проверку Cloudflare, незаметно кладут команду в буфер обмена и предлагают открыть окно "Выполнить", вставить туда текст и подтвердить ввод. Строка выглядит как код капчи, но на деле связывается с чужим сервером и исполняет полученный код в памяти. На диск не записывается ни один файл, и обычному антивирусу нечего проверять. Пользователям macOS и Linux та же страница сообщает, что их система не поддерживается. Приманку они не видят.
На домен обратили внимание при разборе публичных инструкций для ИИ-агентов: одна из них ссылалась на адрес, который система пометила как фишинговый. Подозрение вызвало само несоответствие - безобидная заглушка не должна попадать в списки угроз. Разбор показал, что содержимое домена изменилось, а файлы, которые его упоминали, остались прежними. Ни одно из упоминаний ничего не запускает. Это учебные примеры и справочные материалы, в том числе предупреждение о том, что жёстко прописывать адреса нельзя. О находке сообщили регистратору Network Solutions. Второй адрес, к которому ведёт команда, на момент проверки не отвечал.
Масштаб техники растёт. По подсчётам ESET, число кампаний с ClickFix и поддельными капчами выросло на 517 процентов с конца 2024 по первую половину 2025 года. К 2026 году приём перебрался из потребительских афер в корпоративные сети. Microsoft описала случай, где одна вставленная строка открывает путь к подмене системных библиотек, скрытой передаче данных и разведке внутри сети. Целью становятся рабочие станции в домене компании, где сотрудник уже вошёл в систему. Там злоумышленнику удобно закрепиться и красть данные. Отдельное предупреждение о поддельных капчах выпустила Федеральная торговая комиссия США в июне 2026 года. Готовые наборы с шаблонами поддельных капч и меняющимися адресами продаются как обычный товар.
Проверки репутации такие страницы обходят легко. Домен на короткое время попал в публичный чёрный список IPFire 7 июля 2026 года, а 17 июля из него исчез. Причина проста: сканер обращается к адресу с сервера под управлением Linux, получает безобидную заглушку и делает вывод об ошибке. Вредоносный ответ приходит только тому, кто представился системой Windows. Отсюда и разрыв: домен может быть живой угрозой и одновременно отсутствовать в списках блокировки. Отсутствие в списке означает лишь, что сканеру ничего не показали. Проверка репутации говорит о том, что адрес отдал прошлому вопрошающему, и молчит о том, что он отдаст следующему.
Похожий случай уже произошёл с библиотекой Polyfill. Её домен сменил владельца, и код на сотнях тысяч сайтов в тот же день начал отдавать чужое содержимое. Зависимость никто не менял - поменялся только ответ сервера. С доменом-заглушкой история та же, но ссылка ещё статичнее. Годами строка лежала в документации, пока адрес не перешёл к другому хозяину. Ни один файл не обновился, ничего не перезапускалось. Указатель остался прежним, а то, на что он указывает, стало враждебным. Разница лишь в том, что зависимость хотя бы числится в проекте, а адрес из документации не числится нигде.
Для команд безопасности и разработчиков выводы практичны. Стоит проверить собственные репозитории, настройки агентов и внутреннюю документацию на домены-заглушки, которые официально не зарезервированы. Правдоподобно звучащий вымышленный адрес кто-то может занять и развернуть против читателя такой документации. Добавлять чужой домен в список доверенных, чтобы заглушить ложные срабатывания, не стоит: в день смены содержимого этот список пропустит угрозу. Обращаться к найденным в текстах ссылкам с корпоративной инфраструктуры тоже не нужно - сама попытка соединения создаёт риск. Отдельного внимания требуют агенты, которые сами читают документацию и ходят по найденным в ней ссылкам. В документации и тестовых примерах правильно использовать только зарезервированные имена.
Статичная ссылка ничего не говорит о том, что сервер отдаст завтра. Ни сканирование файла, ни проверка репутации не показывают, что именно получит конкретный пользователь при следующем запросе. Картину даёт наблюдение за поведением в момент работы: какие адреса реально запрашивает агент, какие команды запускает и куда обращается после первого ответа. Домен, который годами выглядел безопасной заглушкой, становится видимым действием, которое можно вовремя заметить и остановить.
Индикаторы компрометации
Domain
- third-party.com
URL
- elxxvvx.xyz/f
