Исследователи Unit 42 обнаружили значительные изменения в методах распространения вредоносного ПО DarkCloud Stealer, включая новую цепь заражения и усиленные техники обфускации. С апреля 2025 года злоумышленники внедрили защиту ConfuserEx для .NET-приложений и финальную полезную нагрузку на Visual Basic 6 (VB6), что усложняет анализ и детектирование угрозы.
Описание
Эволюция методов доставки
Атаки начинаются с фишинговых писем, содержащих архивы TAR, RAR или 7Z. В архивах TAR/RAR размещается JavaScript-файл, а в 7Z - Windows Script File (WSF). Все этапы цепи заражения защищены обфускацией. При запуске JS-скрипт (обфусцированный инструментом javascript-obfuscator) загружает PowerShell-скрипт с открытого сервера (например, "hxxp[:]//176.65.142[.]190"). WSF-файл использует JScript для аналогичной загрузки PS1-скрипта, но с иным содержанием.
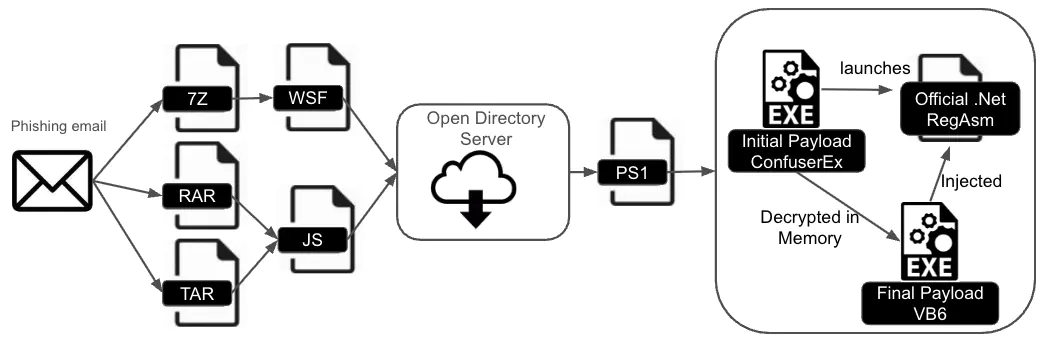
PS1-скрипты применяют двухслойное шифрование: первый слой содержит команду Invoke-Expression для запуска Base64- и AES-зашифрованного кода. Второй слой записывает в "%tmp%" исполняемый файл со случайным именем и запускает его. Это ConfuserEx-защищённый .NET-файл, который внедряет финальный VB6-экзешник DarkCloud.
Технический Анализ: Обфускация ConfuserEx и Внедрение
ConfuserEx 2 - открытый обфускатор для .NET - обеспечивает:
- Анти-взлом (расшифровка кода только во время выполнения);
- Переименование символов;
- Искажение потока управления;
- Сокрытие вызовов методов через proxy-функции;
- Кодирование констант (например, строк).
Исследователи использовали инструмент AntiTamperKiller для нейтрализации защиты, выявив параметры дешифровки: ключи "0xc225d58c", "0xa2e32024", "0xdcc95ec9" и хеш имени "0xe0cbeae4". Последующая обработка de4dot-cex и удаление proxy-методов позволили декомпилировать код. Внутри обнаружен 3DES-зашифрованный VB6-полезный груз (Рис. 11), хранящийся в структуре Length-Value (Рис. 12). Ключ "iA9B1uKFddQdqiLSSuzvD2GhL1o2Jv+v" инициализируется в конструкторе модуля через операции XOR и битовых сдвигов.
Финал: VB6-Полезная Нагрузка и Сбор Данных
Расшифрованный DarkCloud внедряется в легитимный процесс RegAsm.exe (.NET SDK) через технику RunPE (process hollowing). Его принадлежность к семейству подтверждается строкой "DarkCloud" в UTF16-LE (Рис. 14). Критические строки в коде (регулярные выражения, пути, API Telegram) зашифрованы алгоритмом RC4 с уникальными ключами. Например, шифротекст "58364B6DB1C7D797DFA59186B4" с ключом "sMgSInEGpSAgkfcMSUPDDFCVSTyhowuHorsctkyTMYZh" раскрывается как "WScript.Shell".
Выводы
Смена тактики в апреле 2025 года демонстрирует адаптацию злоумышленников к мерам защиты. Использование VB6, редкого для современных угроз, и многослойной обфускации замедляет анализ.
Индикаторы компрометации