

В мире государственных APT-групп наметился тревожный сдвиг от качества к количеству. Пакистанская группировка APT36, также известная как Transparent Tribe, долгое время специализировавшаяся на целенаправленных атаках против индийских правительственных и дипломатических структур, кардинально меняет подход к созданию инструментов. Вместо разработки сложных, уникальных вредоносных программ она переходит к модели, которую исследователи называют «вибвейр» (vibeware) - массовому, автоматизированному производству большого количества посредственных, но разнообразных имплантов с помощью искусственного интеллекта. Эта тактика направлена не на техническое превосходство, а на истощение систем защиты за счёт лавинообразного объёма.
Описание
Основная цель группы остаётся прежней - сбор разведывательной информации, связанной с обороной и национальной безопасностью. Однако методы достижения этой цели эволюционировали. APT36 активно использует большие языковые модели для генерации кода на непопулярных языках программирования, таких как Nim, Zig и Crystal. Это позволяет атакующим быстро создавать множество вариантов одного и того же вредоносного инструмента, каждый из которых использует разные языки и протоколы связи. Таким образом, даже если один имплант будет обнаружен и нейтрализован, у злоумышленников останутся альтернативные каналы доступа в систему. Более того, группа активно эксплуатирует доверенные облачные сервисы - Slack, Discord, Supabase и Google Sheets - для организации командного управления и вывода данных, маскируя свою активность под легитимный трафик.
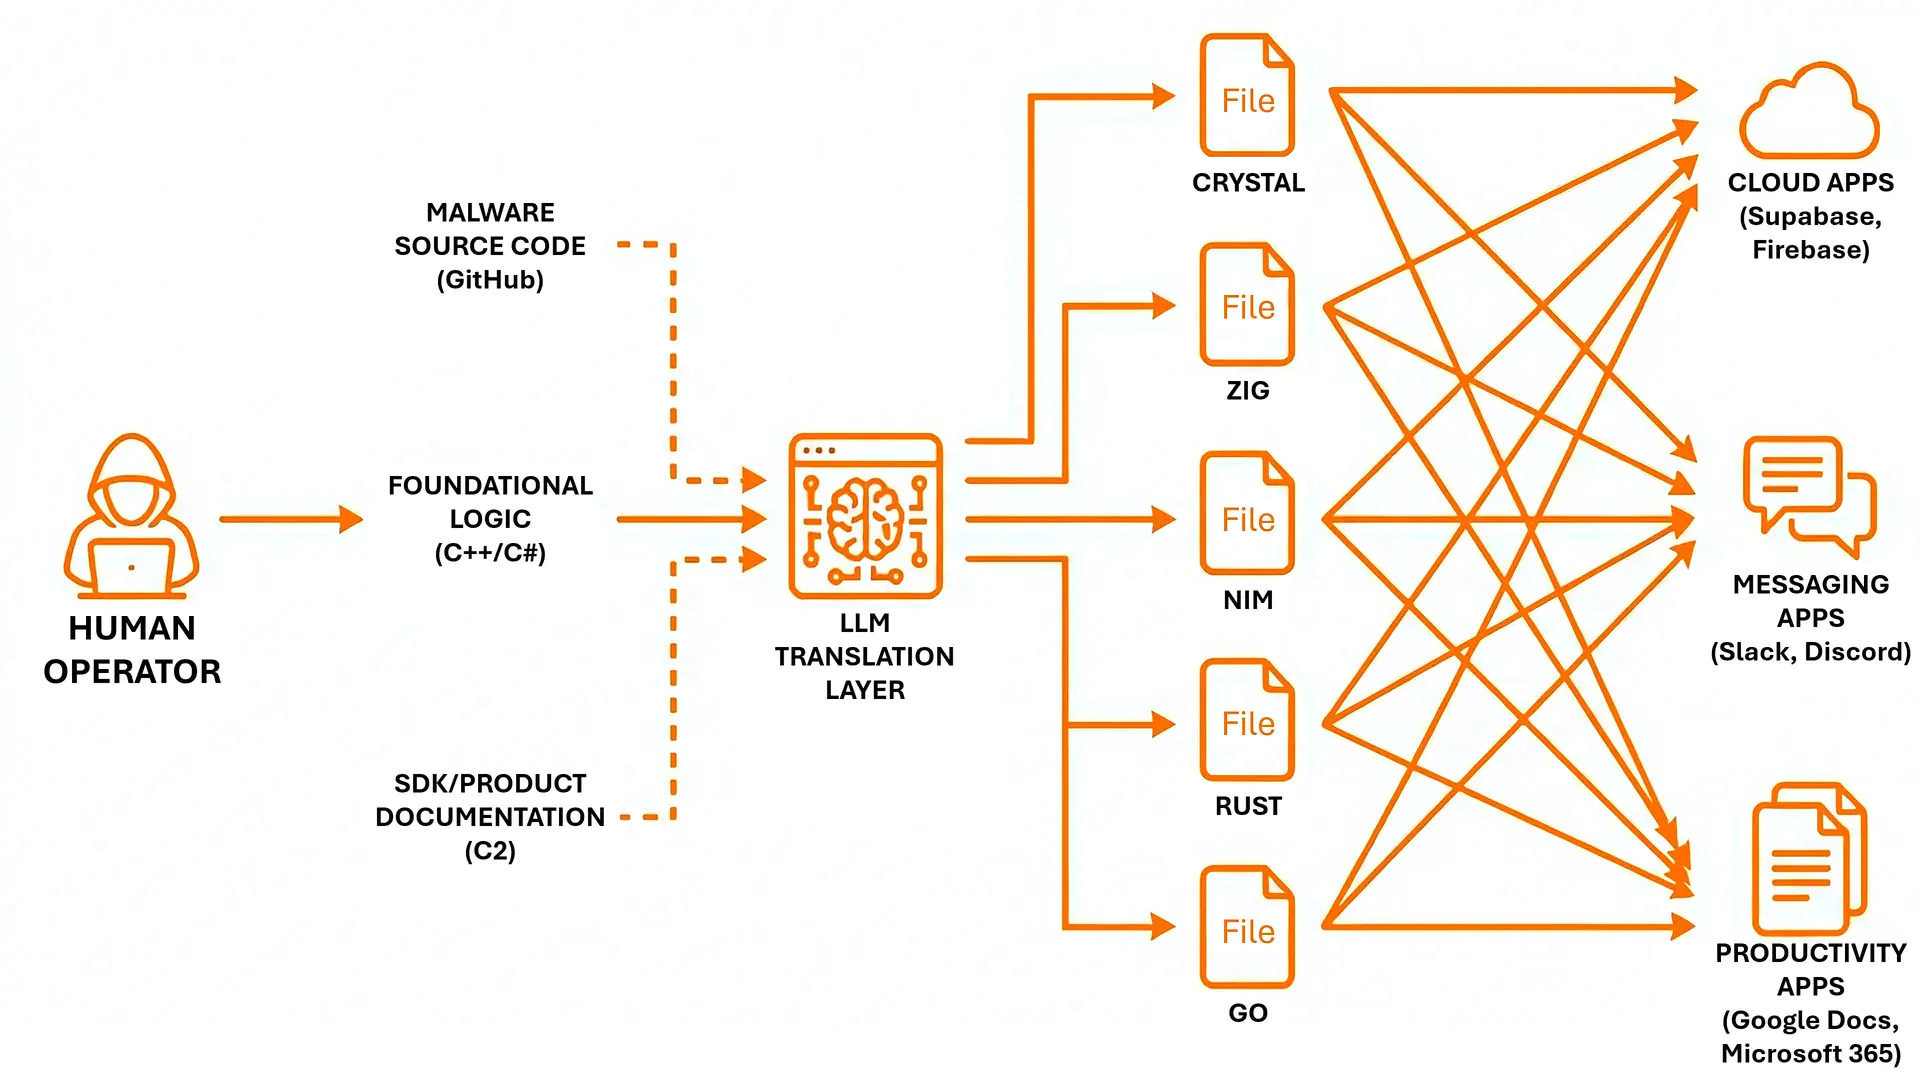
Несмотря на кажущуюся изощрённость, качество генерируемого кода зачастую оставляет желать лучшего. В ходе расследования были обнаружены грубые ошибки, характерные для автоматически сгенерированного кода: от забытых шаблонных заглушек вместо адресов командного сервера до логических несоответствий, приводящих к сбоям при выполнении. Один из бинарников на Go, предназначенный для кражи учётных данных браузера, оказался полностью неработоспособным из-за подобной оплошности. Эти недостатки подтверждают тезис исследователей: ИИ отлично справляется с репакетированием существующей логики на новый язык, но не способен к подлинному творчеству или пониманию контекста безопасности. Результатом становится «посредственная масса» - огромное количество простых, шаблонных и зачастую бракованных образцов.
Однако недооценивать эту угрозу было бы ошибкой. Стратегические преимущества модели «вибвейр» очевидны. Использование нишевых языков программирования фактически обнуляет базовый уровень детектирования для многих систем безопасности, чьи сигнатуры и поведенческие модели заточены под распространённые платформы вроде .NET или C++. Кроме того, ИИ идеально подходит для создания стабильного кода интеграции с популярными облачными API, документация по которым обильно представлена в обучающих данных моделей. Это позволяет атакующим с минимальными усилиями превратить доверенные сервисы в мощные каналы управления.
Важно понимать, что индустриализация производства вредоносного ПО не означает автоматизации самой атаки. Генерация инструментов поставлена на поток, но этапы начального проникновения, перемещения по сети и целенаправленного сбора данных по-прежнему требуют ручного труда операторов. Жертвы инфицируются множеством параллельных имплантов, создавая для атакующих устойчивую, избыточную инфраструктуру внутри сети. Исследователи с средней степенью уверенности связывают эту активность с APT36 на основе повторного использования характерных инструментов, таких как загрузчик warcode.exe для фреймворка Havoc, и сохранения прежних векторов атак через фишинговые письма с вредоносными ярлыками (LNK-файлами).
Среди технических артефактов кампании выделяется целый зоопарк инструментов, демонстрирующих гибридный подход группы. Наряду с проверенными средствами вроде Cobalt Strike, используются новые «вибвейр»-разработки. Например, SupaServ - бэкдор на Rust, использующий базы данных Supabase и Firebase для управления, или CrystalShell - кроссплатформенный бэкдор на языке Crystal, управляемый через Discord. Особый интерес представляет LuminousCookies - инструмент на Rust, созданный для обхода новой системы безопасности браузеров Chromium под названием App-Bound Encryption (шифрование, привязанное к приложению), которая призвана защитить cookies и пароли. Для этого вредоносный код внедряется в процесс легитимного браузера, что является признаком сохранения определённого уровня технической компетенции.
Таким образом, APT36 демонстрирует адаптацию к современным реалиям. Группа жертвует качеством отдельных образцов в пользу скорости их производства и разнообразия, стремясь подавить защиту объёмом и снизить вероятность обнаружения за счёт нестандартных методов. Это создаёт новые вызовы для специалистов по безопасности, которым теперь необходимо уделять больше внимания не статическим сигнатурам файлов, а аномальному поведению процессов и подозрительной сетевой активности, связанной с доверенными облачными сервисами. Ключевой рекомендацией становится переход от детектирования на основе файлов к мониторингу поведения: отслеживание попыток внедрения кода, создания нестандартных планировщиков заданий или установления исходящих соединений к API Discord и Google Sheets из процессов, не связанных с официальными клиентами этих сервисов.

