Специалисты JPCERT/CC продолжают фиксировать активные атаки, эксплуатирующие уязвимости в Ivanti Connect Secure. В ходе мониторинга были обнаружены новые виды вредоносного ПО - SPAWNCHIMERA и DslogdRAT, а также инструменты, используемые злоумышленниками для проникновения в корпоративные сети.
Описание
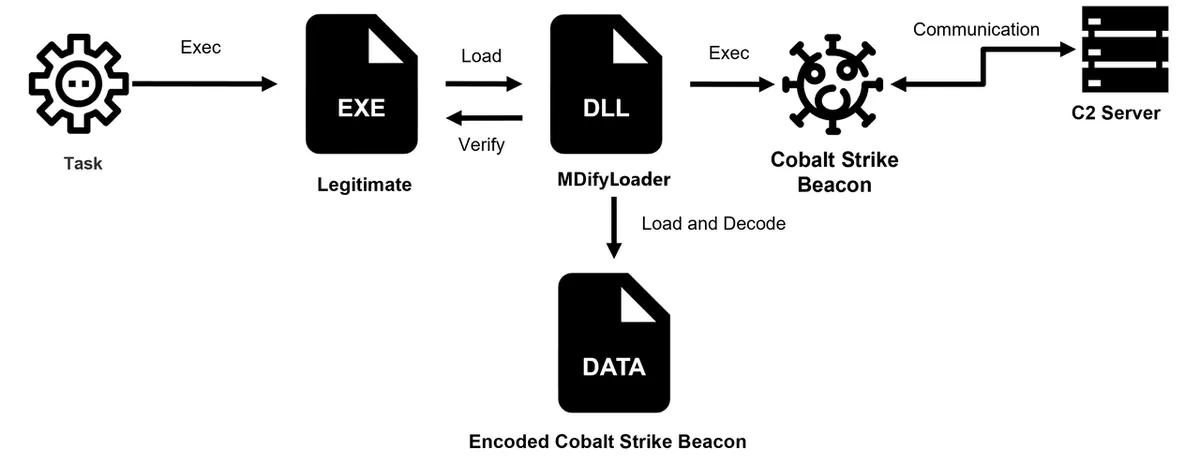
Первая часть атаки связана с использованием MDifyLoader - загрузчика, созданного на основе открытого проекта libPeConv. Он применяет метод DLL side-loading, когда вредоносная библиотека маскируется под легитимный файл, такой как Java RMI-компилятор rmic.exe или push_detect.exe. После запуска MDifyLoader загружает зашифрованный файл данных, расшифровывает Cobalt Strike Beacon с помощью алгоритма RC4 и запускает его в памяти. Ключ для дешифрования генерируется из MD5-хэша исполняемого файла, что усложняет анализ.
Особенностью MDifyLoader является обфускация кода - вставка большого количества бессмысленных инструкций, затрудняющих автоматическое распознавание и обратную разработку. Это свидетельствует о целенаправленных попытках злоумышленников усложнить работу специалистов по кибербезопасности.
Cobalt Strike Beacon в этой кампании также отличается от стандартных версий. Вместо обычного XOR-ключа для расшифровки конфигурации используется RC4 с жестко заданным ключом "google". Версия Beacon определена как 4.5, а в поле имени указано "NewBeacon.dll", что может означать кастомную сборку злоумышленников.
Еще одним инструментом в арсенале атакующих стал VShell - мультиплатформенный RAT, написанный на Go. Интересно, что в используемой версии 4.6.0 была обнаружена функция проверки системного языка - если он китайский, программа завершает работу. Это может указывать на то, что код изначально разрабатывался для тестирования в определенной среде, а затем не был должным образом адаптирован для боевого использования.
Для сканирования сети злоумышленники применяли Fscan - открытый инструмент для поиска уязвимостей. Как и в случае с MDifyLoader, его загрузка происходила через DLL side-loading: легитимный python.exe запускал поддельную библиотеку python311.dll, которая затем декодировала и выполняла Fscan в памяти. Ключ для расшифровки был жестко прописан как "99999999".
После первоначального проникновения в сеть атакующие активно перемещались внутри, используя перебор учетных данных (AD, FTP, MSSQL, SSH), эксплуатируя уязвимость MS17-010 в SMB и распространяя вредоносное ПО через RDP. Для обеспечения персистентности создавались новые доменные учетные записи, добавлялись задачи в планировщик и регистрировались сервисы. Для уклонения от обнаружения применялись техники обхода ETW (Event Tracing for Windows), что затрудняло работу систем мониторинга.
Атаки на VPN-устройства, включая Ivanti Connect Secure, остаются одной из ключевых угроз для корпоративных сетей. Организациям, использующим подобные решения, рекомендуется своевременно обновлять ПО, внедрять многофакторную аутентификацию и мониторить подозрительную активность, особенно связанную с необычными процессами и сетевыми сканированиями.
Индикаторы компрометации