Группа продвинутых постоянных угроз (APT) HoneyMyte, также известная как Mustang Panda или Bronze President, продолжает активные шпионские операции, нацеленные на государственные структуры в Азии и Европе. По данным исследователей, в 2025 году злоумышленники значительно модернизировали свой арсенал, выпустив обновленную версию бэкдора CoolClient с новыми функциями слежки, а также развернув несколько вариантов вредоносных программ для кражи учетных данных из браузеров и скриптов для сбора системной информации.
Описание
Активность HoneyMyte наблюдается уже несколько лет, причем наиболее часто атакам подвергаются организации в Юго-Восточной Азии. Для проникновения и контроля над системами группа использует разнообразные инструменты, включая бэкдоры ToneShell, PlugX, Qreverse и CoolClient, а также USB-черви Tonedisk и SnakeDisk. Недавние кампании демонстрируют эволюцию CoolClient, который теперь обладает расширенными возможностями для скрытного наблюдения за пользователями.
Усовершенствованный бэкдор CoolClient: новые возможности для скрытного наблюдения
Бэкдор CoolClient был впервые обнаружен в 2022 году. К 2025 году он претерпел существенные доработки. Новая версия вредоносного ПО была замечена в кампаниях в Мьянме, Монголии, Малайзии и России, где часто развертывалась как дополнительное средство контроля после заражения системами PlugX и LuminousMoth.
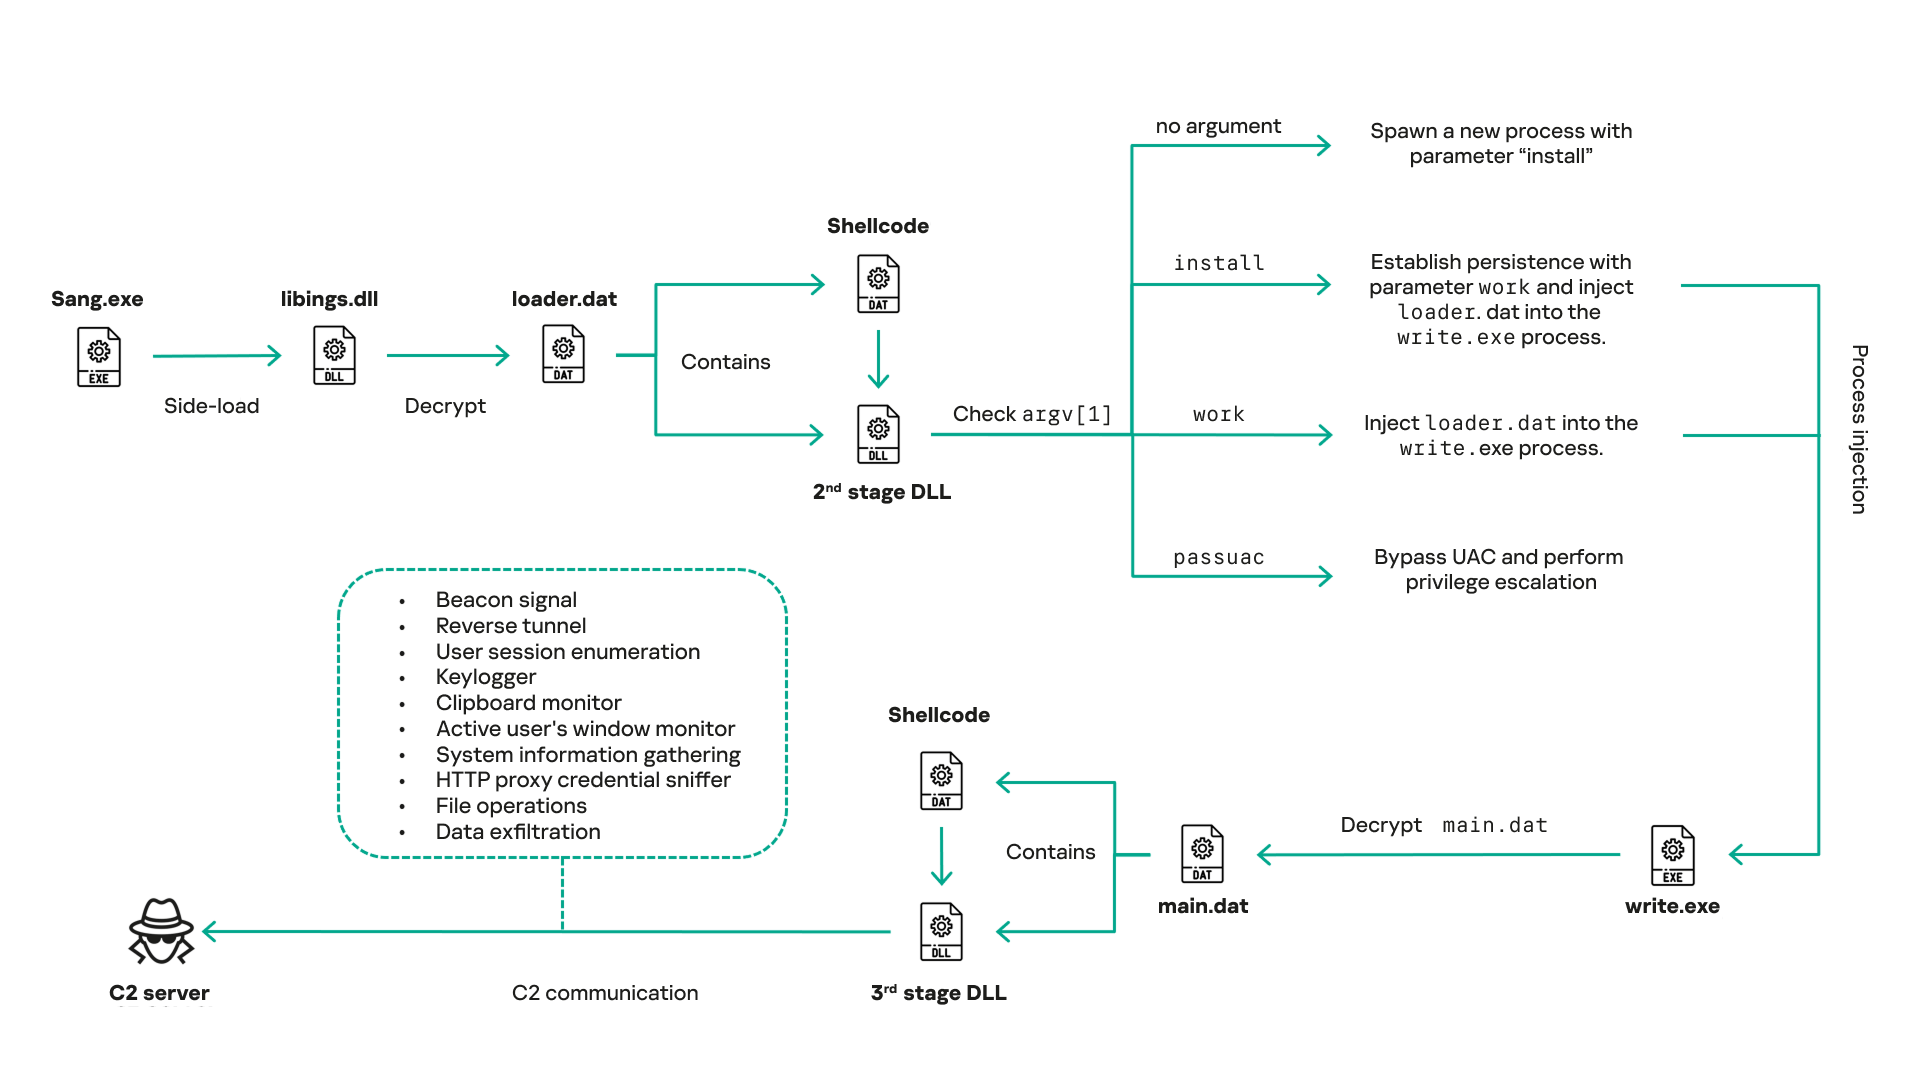
Основной метод внедрения остается прежним - злоупотребление легитимными подписанными исполняемыми файлами для подгрузки вредоносной библиотеки DLL (DLL sideloading). В период с 2021 по 2025 год злоумышленники использовали подписанные бинарные файлы от различных программных продуктов, включая BitDefender, VLC Media Player и решения компании Sangfor. Последняя анализируемая версия CoolClient использует для этой цели программное обеспечение Sangfor.
Ключевым нововведением стала интеграция функций мониторинга буфера обмена и перехвата учетных данных HTTP-прокси. Теперь CoolClient может отслеживать содержимое, копируемое пользователем, а также заголовки активных окон, что позволяет атакующим понимать контекст действий. Кроме того, бэкдор научился анализировать сетевой трафик для извлечения учетных данных аутентификации прокси-серверов из заголовков "Proxy-Authorization". Все собранные данные шифруются и сохраняются в файле на диске для последующей передачи на командный сервер (C2).
Бэкдор поддерживает широкий набор команд, управляемых через C2, включая создание туннелей, кейлоггинг, манипуляции с файлами, а также загрузку и выполнение дополнительных модулей (плагинов) прямо в памяти. Обнаружены плагины для управления файлами ("FileMgrS.dll"), службами Windows ("ServiceMgrS.dll") и предоставления удаленного доступа к командной строке ("RemoteShellS.dll"). В одной из кампаний в Монголии злоумышленники использовали CoolClient для распространения ранее неизвестного руткита, детальный анализ которого будет опубликован отдельно.
Кража данных браузеров: целевой сбор учетных записей
Параллельно с развитием CoolClient группа HoneyMyte активно использует специализированные программы-похитители (stealer), нацеленные на сохраненные логины и пароли из веб-браузеров. Исследователи идентифицировали три варианта такого вредоносного ПО, условно названные A, B и C. Варианты A и B представляют собой исполняемые файлы, напрямую крадущие данные из Google Chrome и Microsoft Edge соответственно. Вариант C является более гибким и использует метод подгрузки DLL, что позволяет ему таргетировать любой браузер на базе Chromium, включая Brave и Opera.
Механизм работы крадущих программ стандартен. Они копируют базу данных "Login Data" и файл конфигурации "Local State" из профиля браузера во временную директорию. Затем с помощью Windows Data Protection API (DPAPI) извлекается и расшифровывается мастер-ключ, который, в свою очередь, используется для дешифровки паролей из базы данных. Результаты сохраняются в текстовый файл на диске для последующей эксфильтрации.
Атрибуция этих похитителей группе HoneyMyte подтверждается их использованием в кампаниях, связанных с бэкдором ToneShell, который является частью арсенала этой APT-группы. Кроме того, обнаружены прямые кодоподобности с инструментами другой связанной группы - LuminousMoth, что указывает на общую кодобазу или повторное использование разработок.
Скрипты для сбора информации и документов: автоматизация разведки
Для автоматизации сбора системной информации и конфиденциальных документов HoneyMyte использует набор скриптов. Один из них, "1.bat", представляет собой пакетный файл, который скачивает служебные утилиты "curl.exe" и "rar.exe", проводит сканирование сети, собирает детальную информацию о системе, установленном антивирусном ПО и автозагрузке. Все собранные данные, а также архивы с документами и файлами конфигураций популярных программ (например, FileZilla) упаковываются и загружаются на FTP-сервер, контролируемый злоумышленниками.
Другой скрипт, "Ttraazcs32.ps1", написан на PowerShell и выполняет схожие задачи. Он также фокусируется на поиске недавно измененных документов определенных типов на всех дисках компьютера. Третий скрипт, "t.ps1", специализируется на краже данных браузеров. Он извлекает и расшифровывает ключи из браузеров на базе Chromium, после чего упаковывает данные в архив с паролем и эксфильтрирует их на публичный файлообменник Pixeldrain, используя его API. Этот метод позволяет злоумышленникам скрытно вывозить данные, маскируя трафик под легитимные обращения к популярным сервисам.
Заключение: эскалация возможностей для тотальной слежки
Текущая активность HoneyMyte демонстрирует не просто эволюцию отдельных инструментов, а стратегический сдвиг в тактике группы. Обновленный CoolClient и новый набор похитителей данных трансформируют группу из сборщика документов в оператора, способного вести постоянное и всеобъемлющее наблюдение за действиями пользователей в compromised-системах. Возможности кейлоггинга, мониторинга буфера обмена, кражи учетных данных прокси и браузеров, а также массовая эксфильтрация файлов указывают на стремление к тотальному контролю.
Организациям, особенно в государственном и дипломатическом секторах, рекомендуется проявлять повышенную бдительность. Угроза со стороны инструментария HoneyMyte, а также связанных с ней семейств вредоносного ПО, таких как PlugX, ToneShell, Qreverse и LuminousMoth, остается высокой. Для защиты необходимо внедрять комплексные меры, включая мониторинг аномальной сетевой активности, анализ процессов на предмет подгрузки DLL, регулярное обновление систем и повышение осведомленности пользователей о фишинговых угрозах, которые часто являются начальным вектором атак подобных APT-групп.
Индикаторы компрометации