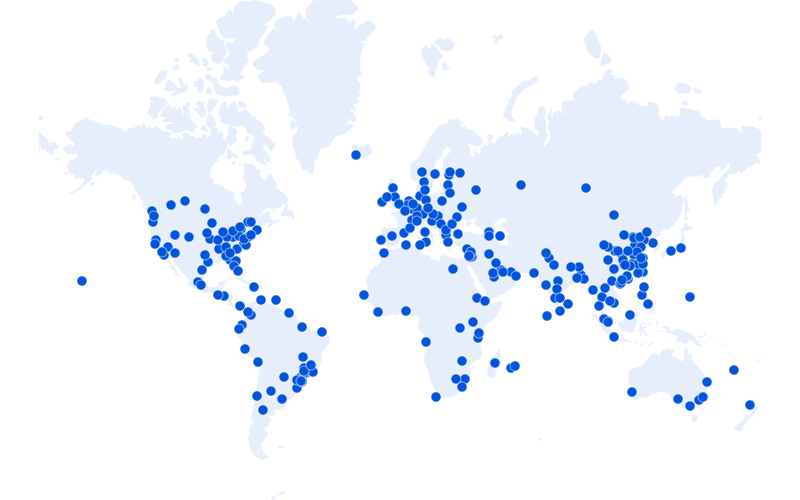
В начале сентября 2026 года началась волна атак на маршрутизаторы MikroTik. Злоумышленники используют уязвимости в операционной системе RouterOS, чтобы получить полный контроль над устройствами через протокол SSH (защищенное удаленное управление).
5 декабря 2025 года глобальная облачная платформа Cloudflare столкнулась с очередным серьезным сбоем, который повлиял на работу ее панели управления (Dashboard) и связанных программных интерфейсов (API).
В конце ноября 2025 года в российской Банке данных уязвимостей (BDU) зарегистрирована новая серьёзная уязвимость в операционной системе HarmonyOS от Huawei. Идентифицированная под номером BDU:2025-14770
Ботнет Mirai Internet of Things (IoT), печально известный своими атаками на подключенные бытовые устройства, такие как камеры, системы сигнализации и персональные маршрутизаторы, продолжает развиваться
В преддверии соревнований по кибербезопасности Pwn2Own Ireland 2025 исследователь, анализируя уже известные, но недавно исправленные уязвимости (N-day bugs) в сетевых хранилищах Synology, продемонстрировал
Фонд Apache Software Foundation выпустил критическое обновление безопасности для своего веб-сервера. Релиз версии 2.4.66 призван устранить пять уязвимостей, две из которых имеют средний уровень опасности.
В киберпространстве активизировалась новая, технически продвинутая группировка хакеров, нацеленная на российские государственные органы и объекты критической информационной инфраструктуры (КИИ).
Эксперты по кибербезопасности зафиксировали новую серию целенаправленных фишинговых атак против органов государственной власти и субъектов критической информационной инфраструктуры (КИИ) России.
Киберпреступные группировки, специализирующиеся на целенаправленных атаках, активизировали кампанию против органов государственной власти и организаций, входящих в критическую информационную инфраструктуру (КИИ) Российской Федерации.
Киберпреступная группировка, известная под названием Rare Werewolf, проводит целенаправленные фишинговые кампании против российских органов государственной власти и организаций критической информационной инфраструктуры (КИИ).
В последние недели наблюдается активизация кампаний кибершпионажа, нацеленных на органы государственной власти и субъекты критической информационной инфраструктуры (КИИ) Российской Федерации.