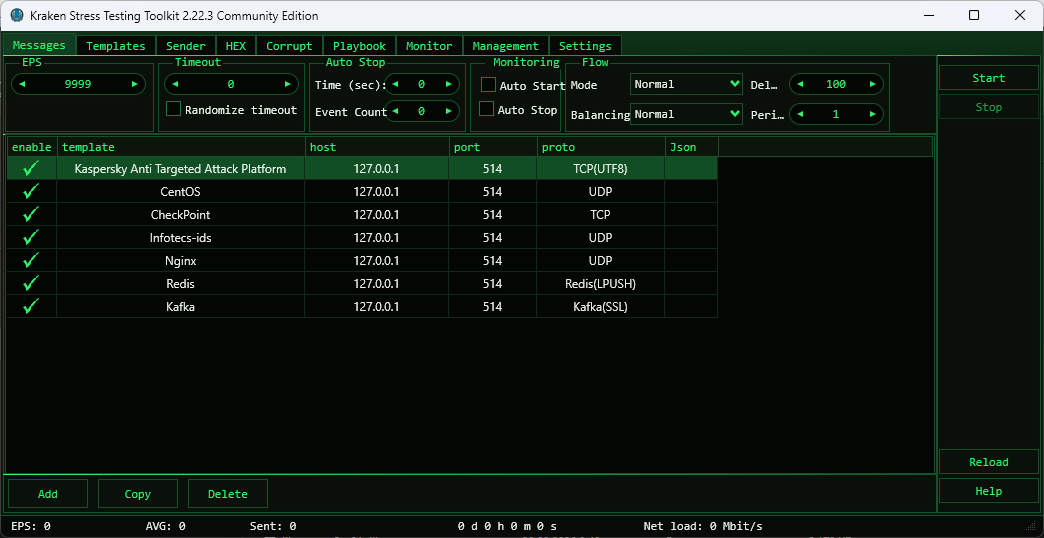
Инструмент нагрузочного тестирования Kraken Stress Testing Toolkit в версии 2.22.3 меняет схему работы с отправляемым трафиком. Фаззер (модуль, который подаёт на вход случайно искажённые данные) внутри модуля Corrupt теперь обрабатывает каждый исходящий пакет. Выпуск плановый, но именно он определяет, как инструмент ведёт себя в прогоне. Для разработчиков сетевых сервисов это означает более плотное покрытие сценариев с повреждёнными данными. Ошибку разбора проще найти на стенде, чем разбираться с отказом сервиса в рабочие часы.
Фаззинг давно стал обычным способом искать ошибки в коде, который принимает внешние данные. Инструмент выбирает одну из шести стратегий искажения: замена байтов; инверсия битов; усечение; вставка мусора; расширение пакета; дублирование фрагмента. Проверяющая сторона получает заведомо повреждённые данные и должна корректно на них отреагировать. Подход помогает искать неустойчивость принимающей стороны: отказ обработки, аварийное завершение, неверную интерпретацию полей. Чем раньше повреждённый пакет доходит до сервиса, тем раньше видно, где именно ломается разбор.
Каждая из шести стратегий бьёт по своему участку разбора. Замена байтов и инверсия битов ломают значения полей. Усечение и расширение пакета проверяют, что делает сервис с неполными или слишком длинными данными. Вставка мусора и дублирование фрагмента показывают реакцию обработчика на лишние или повторяющиеся куски.
Изменилась и отправка. Перед передачей к сокету (программному интерфейсу обмена данными по сети) инструмент применяет сетевые опции. Среди них TTL (время жизни пакета, ограничивающее число маршрутов), ToS (тип обслуживания, влияющий на приоритет обработки) и случайные IP-опции. Список изменений уточняет, что часть этих параметров операционная система может проигнорировать. Пакеты уходят отдельными сегментами, а не склеиваются TCP-стеком операционной системы в один. Для тестов это существенно: проверяется поведение сервиса при дроблении потока. В обычной сети нестандартные заголовки встречаются редко, поэтому возможность управлять ими ценна для проверок. Нестандартный TTL или заполненные IP-опции заставляют промежуточные устройства и принимающую сторону вести себя иначе. Обычный стек операционной системы приводит пакеты к стандартному виду, поэтому без отдельного инструмента реакцию сервиса на отклонения не проверить.
Остальные пункты выглядят служебными, однако касаются устойчивости самого инструмента. Разработчики исправили падение при попытке отправить пустую строку. Сценарий редкий, но в автоматизированных прогонах он приводил к потере всей серии тестов. Они же поправили экранирование обратных слэшей в шаблон: это снимает часть ошибок при работе с регулярными выражениями и подстановками. Загрузка конфигураций YAML (текстовый формат описания настроек) ускорилась, что заметно при массовых запусках. Обновлённая документация закрывает вопросы по новым параметрам модуля Corrupt, включая поведение фаззера.
Дробление на сегменты меняет картину для систем обнаружения вторжений (IDS - средства выявления атак в сетевом трафике). Такие устройства ставят на периметре сети, чтобы замечать атаки и отклонения от обычного поведения. Часть из них собирает поток перед анализом, часть работает с отдельными пакетами. Наборы проверок, рассчитанные на один крупный сегмент, могут пропустить распределённую последовательность. Для устройства, которое не собирает поток, серия сегментов выглядит как набор отдельных пакетов. Тестировщики ценят инструменты, которые умеют управлять размером сегмента и содержимым заголовков. Kraken закрывает такую потребность без сторонних надстроек. Управляемые сетевые опции дают дополнительный контроль: TTL и ToS позволяют имитировать разные условия доставки, а случайные IP-опции добавляют вариативность на стороне приёма.
Новая сборка адресована прежде всего тем, кто проверяет сетевые сервисы на прочность. Среди них специалисты по тестированию на проникновение, инженеры по безопасной разработке и инженеры по контролю качества. Бизнес-эффект здесь непрямой, но измеримый. Ошибка разбора, найденная на стенде, обходится дешевле, чем инцидент с остановкой сервиса в часы пик. Юридическая сторона не меняется. Инструмент двойного назначения, и его применение против чужих систем без письменного разрешения владельца подпадает под статьи о неправомерном доступе. Внутренние полигоны и лабораторные стенды остаются законной площадкой для прогонов.
Рынок инструментов для проверки нагрузки движется в сторону фаззинга. Проверка пропускной способности и проверка устойчивости к искажённым данным сходятся в одном продукте, и Kraken следует этой логике. Для служб, принимающих трафик из внешних сетей, это означает рост требований к качеству разбора пакетов. Одиночный сегмент с нестандартными опциями всё чаще входит в наборы проверок. Устойчивость к повреждённым данным приходится закладывать на уровне архитектуры, а не устранять последствия после первых находок. Для команд, которые гоняют регрессионные тесты, такие проверки встраиваются в регулярный цикл, а не остаются разовым мероприятием перед выпуском.