Check Point Research раскрыла детали многомесячной кампании ZipLine, нацеленной на американские промышленные компании через изощренную социальную инженерию. В отличие от традиционных фишинговых схем, злоумышленники инициируют контакт через формы обратной связи на корпоративных сайтах жертв, что придает атаке видимость легитимности и обходит стандартные механизмы защиты.
Описание
Атака начинается с заполнения формы "Contact Us" на сайте целевой компании. Злоумышленники представляются потенциальными бизнес-партнерами, запрашивая соглашение о неразглашении (NDA) или оценку влияния искусственного интеллекта на бизнес-процессы. Жертва, отвечая на запрос, сама инициирует переписку, что кардинально меняет стандартную динамику фишинга. Диалог может длиться до двух недель, постепенно формируя доверие и усыпляя бдительность сотрудников.

Финальная стадия атаки включает доставку ZIP-архива через платформу Heroku, чей домен herokuapp.com не вызывает подозрений у систем безопасности. Архив содержит легитимные документы PDF и DOCX для маскировки, а также вредоносный LNK-файл. При его открытии запускается PowerShell-скрипт, который извлекает из бинарных данных архива основной payload, используя маркер xFIQCV. Скрипт обходит AMSI (Antimalware Scan Interface) и реализует persistence через hijacking CLSID {EAB22AC0-30C1-11CF-A7EB-0000C05BAE0B}, связанного с компонентами Microsoft Web Browser.
Основная нагрузка - имплант MixShell, исполняемый исключительно в памяти. Это shellcode, использующий DNS TXT тунелинг с HTTP fallback для связи с командным сервером. MixShell поддерживает файловые операции, выполнение команд, reverse proxying и интерактивные сессии через named pipes. Конфигурация импланта шифруется XOR с динамическим ключом, а для идентификации жертв используется хеш ProductID и даты установки системы.
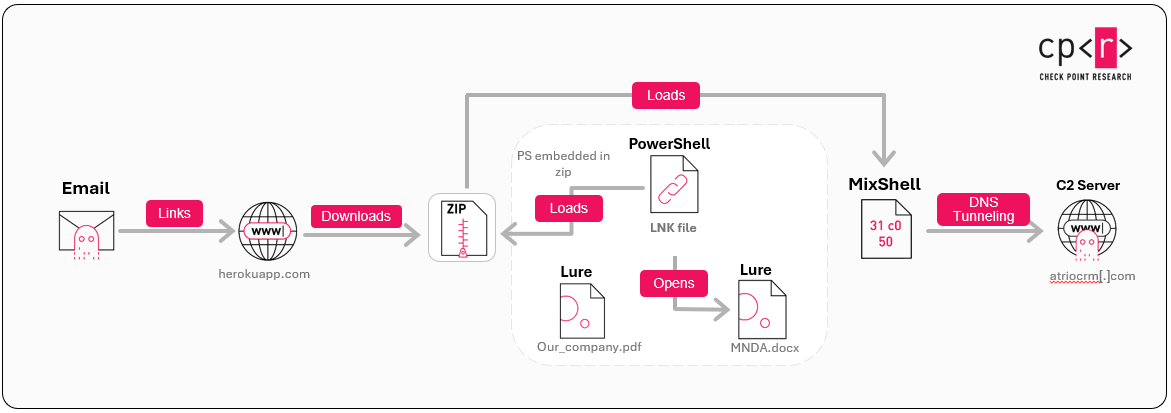
Инфраструктура атакующих включает домены, совпадающие с названиями реальных американских LLC, зарегистрированных в 2015-2019 годах. Все сайты на этих доменах используют идентичные шаблоны, включая стоковые изображения на страницах "About Us". C2-сервера (tollcrm[.]com, humcrm[.]com и другие) размещены на IP 172.210.58[.]69, где также обнаружена веб-панель управления для выполнения команд и загрузки файлов.
Целями кампании стали десятки компаний в США, Сингапуре, Японии и Швейцарии, преимущественно из industrial manufacturing, hardware & semiconductors и biotech. Атаке подверглись как крупные предприятия, так и малый бизнес, что указывает на широкий охват без четкой специализации.
Check Point отмечает возможную связь кампании с группировкой UNK_GreenSec due to overlapping SSL-сертификатов на инфраструктуре, ранее использовавшейся в кампании TransferLoader. Мотивация остается неясной, но техническая сложность и persistence указывают на профессиональных злоумышленников.
ZipLine демонстрирует эволюцию социальной инженерии: атакующие используют доверенные каналы связи, длительное взаимодействие и легитимные сервисы для обхода защиты. Организациям рекомендуется усилить мониторинг взаимодействий через веб-формы, внедрить multi-factor authentication и проводить тренировки по распознаванию targeted phishing.
Индикаторы компрометации