Кампанию мошеннических писем выявили в 2026 году. Атака нацелена на финансовые и бухгалтерские отделы: злоумышленники рассчитывают подтолкнуть сотрудника к оплате поддельного счёта. Главная цель здесь - деньги, а не доступ к инфраструктуре компании. Подобные схемы относят к мошенничеству в деловой переписке, когда преступник не взламывает защиту, а убеждает человека заплатить. Ключевая особенность этой кампании в том, что рассылка идёт с настоящего ящика сотрудника розничной продуктовой сети. Аккаунт взломан, поэтому письмо получает доверие почтовых фильтров. Поддельного домена (адреса сайта) тут нет, и перехватывать нечего. Финал цепочки - страница входа в аккаунт Google, оформленная как настоящая.
Описание
Тема письма обещает срочную проверку расхождений между заказом и счётом. Ссылка подписана как торговый документ в формате PDF. При этом получатель видит обычное рабочее письмо от давнего партнёра, и адрес отправителя уже есть в его адресной книге. Однако содержание обезличено: в нём нет ни номера заказа, ни ссылок на конкретные счета, ни сумм. Настоящий спор по оплате всегда оперирует цифрами и датами. Здесь же текст составлен по общим шаблонам деловой переписки. Это отличает кампанию от прежних подделок, где авторы допускали мелкие человеческие ошибки.
Как показало исследование, письмо с высокой вероятностью составлено языковой моделью. Формулировки безупречны, тон вежлив, а осторожные оговорки выдают машинное происхождение текста. Кроме того, авторы не добавили деталей, которые сделали бы историю правдоподобной. Отсутствие конкретики при идеальном языке и стало главным признаком обмана.
Дальше цепочка выглядит небрежно. Первая страница размещена в облачном хранилище Amazon S3 и оформлена как портал доступа к тендерным документам. На ней размещён значок доверия с названием некой общественной школы, якобы партнёра портала. Проверить ссылку визуально не помогает: адрес выглядит нейтрально. После ввода адреса почты жертву перенаправляют на другой домен, защищённый сервисом Cloudflare. Этот домен впервые зафиксирован 25 августа 2026 года. Оттуда посетитель попадает на знакомую страницу входа в Google и вводит свои данные. Введённые логин, пароль и активная сессия (право работать в аккаунте без повторного ввода пароля) немедленно уходят злоумышленникам.
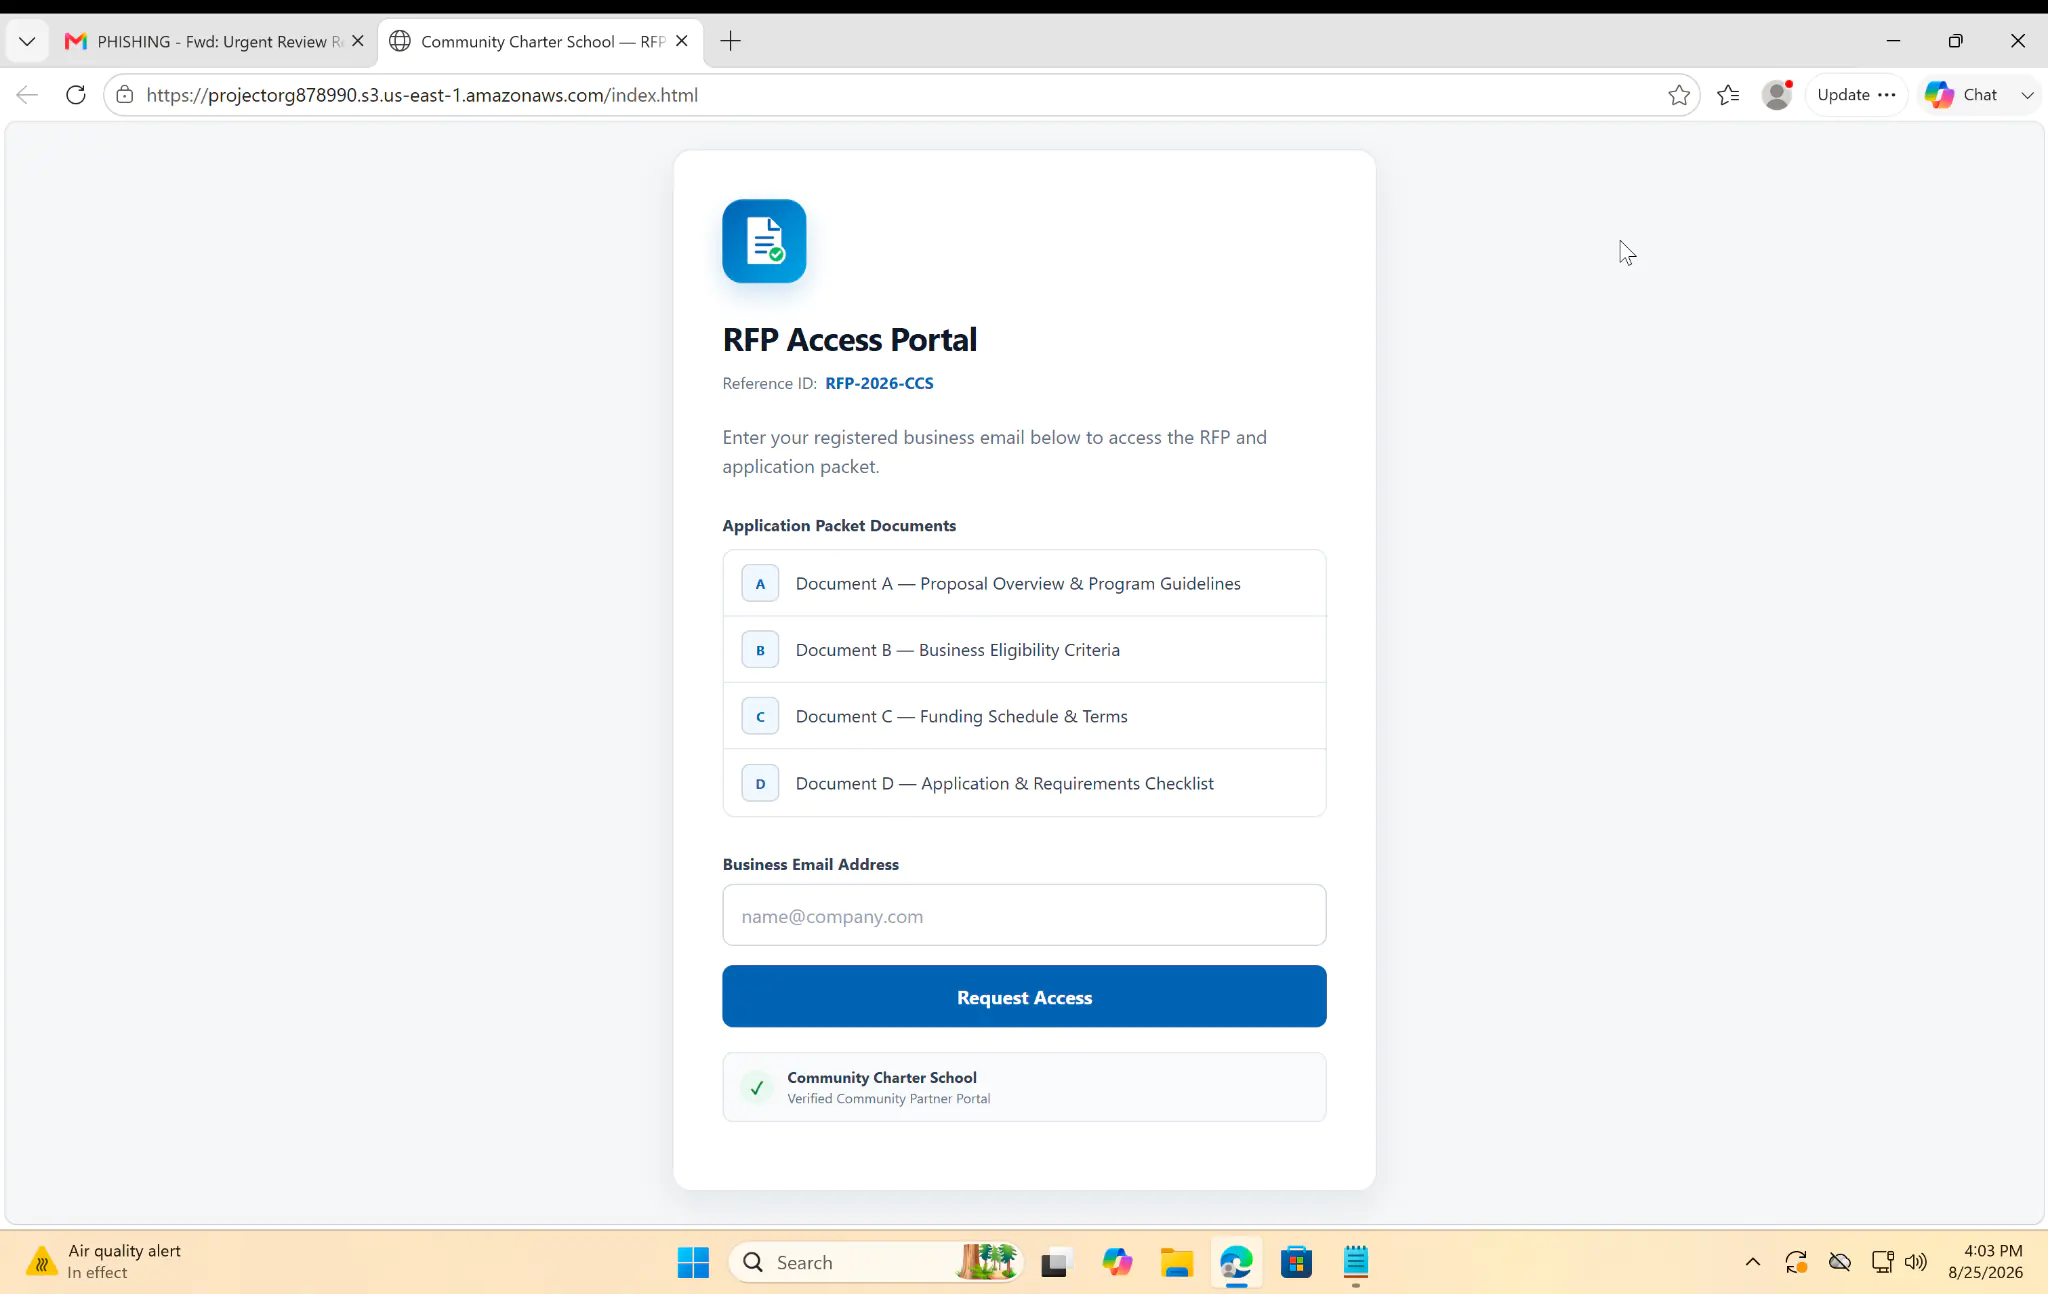
Логика цепочки не сходится. Продуктовая сеть пишет о расхождениях по счёту, ссылка ведёт на торговый документ, затем открывается портал школы, а заканчивается всё входом в Google. Причина видна в служебном тексте страницы. В нём сохранились пометки про грантовый сервис и строки с названием школы. Значит, набор для подделки образовательного портала приспособили под финансовую приманку. Заготовки просто оставили на месте. Для защитников это зацепка, позволяющая связать разные кампании между собой.
Помимо основной цепочки, анализ общих признаков выявил небольшой кластер похожих доменов - около семи адресов. Среди них есть и поддельные страницы входа, и имитации почтовых сервисов. Связь этих адресов с описанной кампанией оценивается как маловероятная. Однако все они с высокой вероятностью являются вредоносными. Поэтому блокировка таких адресов остаётся разумной мерой даже без подтверждённой связи.
Риски для бизнеса здесь очевидны. Компания может потерять деньги из-за поддельного счёта. Взломанный ящик открывает доступ к внутренней переписке, договорам и вложениям. Кроме того, злоумышленник получает действующую сессию пользователя и обходит многофакторную аутентификацию. В результате восстановление доверия с партнёрами занимает месяцы, а разбирательство отнимает время у финансовой службы.
Защита строится на нескольких мерах. В первую очередь нужна многофакторная аутентификация, устойчивая к фишингу: ключи доступа вместо пароля или аппаратные ключи стандарта FIDO2 (отраслевой стандарт защищённого входа). Далее следует ограничить сторонние приложения, которым разрешён доступ к корпоративной почте и файлам. Такой доступ оформляется через протокол OAuth (механизм, при котором приложение получает доступ к данным учётной записи без передачи пароля) и может сохраниться после смены пароля. При подозрении на взлом меняйте не только пароль: завершайте активные сессии и отзывайте выданные разрешения. Затем проверьте правила пересылки, фильтры и доступ по почтовым протоколам; злоумышленники часто оставляют такие каналы для дальнейшего чтения писем. Внешнюю автоматическую пересылку запрещайте на уровне всего домена. Изменения банковских реквизитов подтверждайте по независимому каналу связи, используя контакты, которые уже есть в компании, и с обязательным двойным согласованием.
Подобные схемы опираются на чужую репутацию, а не на технические уязвимости. Пока сотрудник доверяет знакомому адресу и не перепроверяет реквизиты, такое письмо пройдёт через защиту. Переход на беспарольные способы входа и жёсткая проверка платёжных изменений снижают вероятность потери денег сильнее, чем любые фильтры.
Индикаторы компрометации