Исследователи Cyble Research & Intelligence Labs (CRIL) обнаружили активную кампанию вредоносного ПО под названием Maranhão Stealer, написанного на Node.js и использующего технику рефлективной инъекции DLL для кражи конфиденциальных данных. По данным аналитиков, эта угроза действует с мая 2025 года и продолжает активно развиваться.
Описание
Злоумышленники используют социальную инженерию, распространяя троянизированные установщики игр, читы и пиратское программное обеспечение через веб-сайты, размещённые на облачных платформах. Примером такой вредоносной ссылки является hxxps://derelictsgame.in/DerelictSetup.zip. Жертвам предлагается загрузить ZIP-архив, содержащий установщик Inno Setup, который запускает скомпилированный бинарный файл Node.js, ответственный за кражу и передачу данных.
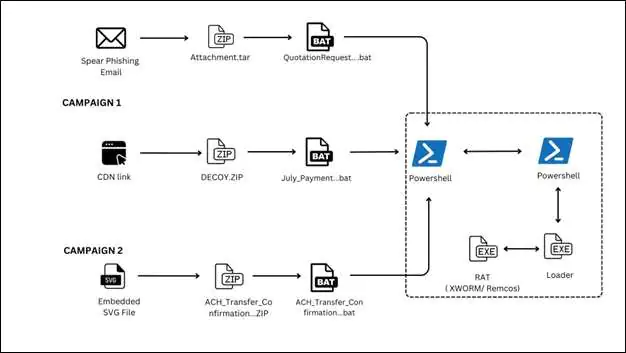
После выполнения вредоносный код маскируется в каталоге «Microsoft Updater» в пути %localappdata%\Programs. Для обеспечения постоянства присутствия малвар создаёт записи в реестре в разделе Run и планировщике задач, после чего запускает основной компонент updater.exe. На этом этапе происходит сбор системной информации, включая данные об оборудовании, сети и геолокации, а также делаются скриншоты экранов.
Особое внимание Maranhão Stealer уделяет краже данных из веб-браузеров и криптокошельков. Для обхода защитных механизмов, таких как AppBound-шифрование в Chrome, используется рефлективная инъекция DLL в процессы браузеров. Это позволяет злоумышленникам получать доступ к cookies, сохранённым учетным данным, токенам сессий и истории браузера.
Собранная информация временно сохраняется в каталоге %temp%, после чего передаётся на контролируемую злоумышленниками инфраструктуру, включая домен maranhaogang[.]fun и IP-адрес 104.234.65.186. Аналитики отмечают, что используются несколько API-эндпоинтов для отслеживания жертв и загрузки похищенных данных.
Изначально Maranhão Stealer использовал PsExec для создания дочерних процессов и содержал меньше механизмов скрытности. Однако новые версии демонстрируют повышенную изощрённость: теперь компоненты малвара размещаются в скрытых каталогах, а функциональность для расшифровки партей внедрена непосредственно в процесс infoprocess.exe, написанный на Go и дополнительно обфусцированный.
Среди целевых приложений - популярные браузеры, включая Google Chrome, Mozilla Firefox, Microsoft Edge, Brave, Opera, а также криптокошельки Electrum, Atomic Wallet, Exodus и другие. Угроза представляет серьёзную опасность, поскольку успешное заражение может привести к компрометации аккаунтов, краже цифровых активов и последующему распространению других видов вредоносного ПО.
Эксперты рекомендуют пользователям избегать загрузки пиратского ПО и игровых читов, использовать антивирусные решения и регулярно обновлять операционную систему и приложения.
Индикаторы компрометации