Троян SpyNote для Android продолжает угрожать пользователям через фишинговые сайты, имитирующие официальные страницы приложений в Google Play. Как показывают последние данные, злоумышленники используют те же тактики, что и в апреле, но с улучшенными механизмами защиты от анализа.
Описание
SpyNote представляет собой мощный Remote Access Trojan (RAT), способный осуществлять удалённое наблюдение, извлекать конфиденциальные данные и полностью контролировать устройство. Среди его возможностей - удалённое управление камерой и микрофоном, перехват телефонных звонков, кейлоггинг для кражи учетных данных и двухфакторных кодов, а также выполнение произвольных команд. Если троян получает права администратора, он может блокировать устройство, удалять данные или устанавливать дополнительные вредоносные приложения.
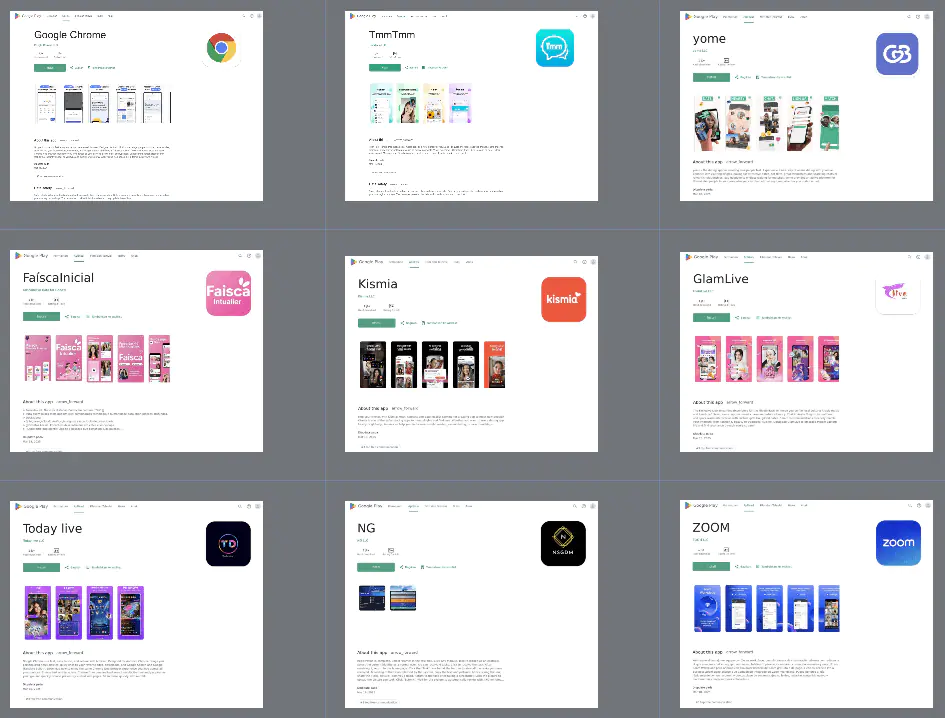
Атакующие создают статические копии страниц Google Play, используя скопированные HTML и CSS, чтобы обманом заставить пользователей загрузить APK-файл. Кнопка «Установить» на таких страницах запускает JavaScript-функцию, которая инициирует загрузку вредоносного файла напрямую с сайта.
Инфраструктура злоумышленников включает домены, зарегистрированные через NameSilo и XinNet Technology Corporation, а IP-адреса связаны с провайдерами Lightnode Limited и Vultr Holdings LLC. Для обслуживания используются серверы nginx, а среди наиболее активных IP-адресов фигурируют 154.90.58.26 и 199.247.6.61.
Одним из ключевых изменений в новой кампании стало добавление дополнительных механизмов защиты от анализа в APK-дроппер. Вредоносная нагрузка теперь шифруется и динамически расшифровывается с использованием AES-ключа, извлекаемого из манифеста приложения. Например, в одном из образцов для получения ключа «62646632363164386461323836333631» используется имя пакета «rogcysibz.wbnyvkrn.sstjjs».
После установки дроппер объединяет два файла (000 и 001) из папки assets/base, расшифровывает их с помощью AES, затем распаковывает через gzip, получая основной APK SpyNote. Этот файл динамически загружается и выполняет свою логику, включая подключение к командно-контрольному серверу через WebSocket.
В отличие от предыдущих версий, где C2-адреса были жёстко прописаны, теперь используются методы обфускации управления потоком и идентификаторов. Это усложняет статический анализ и затрудняет обнаружение.
Злоумышленник демонстрирует настойчивость, но ограниченную техническую адаптивность. Инфраструктура по-прежнему relies на два основных IP-адреса, хотя происходит ротация конкретных разрешений. Среди целей - приложения из различных категорий: социальные сети и знакомства (iHappy, CamSoda, Kismia), игры (8 Ball Pool, Block Blast), а также популярные утилиты, включая Chrome, Zoom и приложения для повышения продуктивности.
Подобный широкий охват и финансово ориентированные мотивы указывают на то, что атакующие нацелены на обычных пользователей. Хотя в коде присутствуют комментарии на китайском языке, точная атрибуция кампании пока остаётся неизвестной.
Индикаторы компрометации