Исследователи безопасности из Socket Threat Research Team обнаружили новую волну атак, связанных с северокорейской группировкой Contagious Interview. Злоумышленники опубликовали 35 вредоносных пакетов в репозитории npm, замаскированных под легитимные библиотеки. На момент обнаружения шесть из них оставались активными и были скачаны более 4 000 раз. Эксперты уже обратились в npm Security Team с просьбой удалить подозрительные пакеты и заблокировать связанные с ними аккаунты.
Описание
Главная особенность этой кампании - использование многоступенчатой системы загрузки вредоносного ПО. Каждый пакет содержит так называемый HexEval Loader - закодированный в шестнадцатеричном формате загрузчик, который начинает свою работу после установки. Сначала он собирает метаданные системы, затем декодирует и загружает следующий этап атаки - вредоносную программу BeaverTail, связанную с северокорейскими хакерами. BeaverTail, в свою очередь, может загружать третий этап - бекдор InvisibleFerret, что дает злоумышленникам полный контроль над зараженной машиной.
Отдельного внимания заслуживает пакет jsonsecs, который помимо основного загрузчика содержит кейлоггер, способный фиксировать каждое нажатие клавиш на Windows, macOS и Linux. Вредоносный код адаптируется под операционную систему жертвы, используя заранее подготовленные бинарные файлы для перехвата ввода.
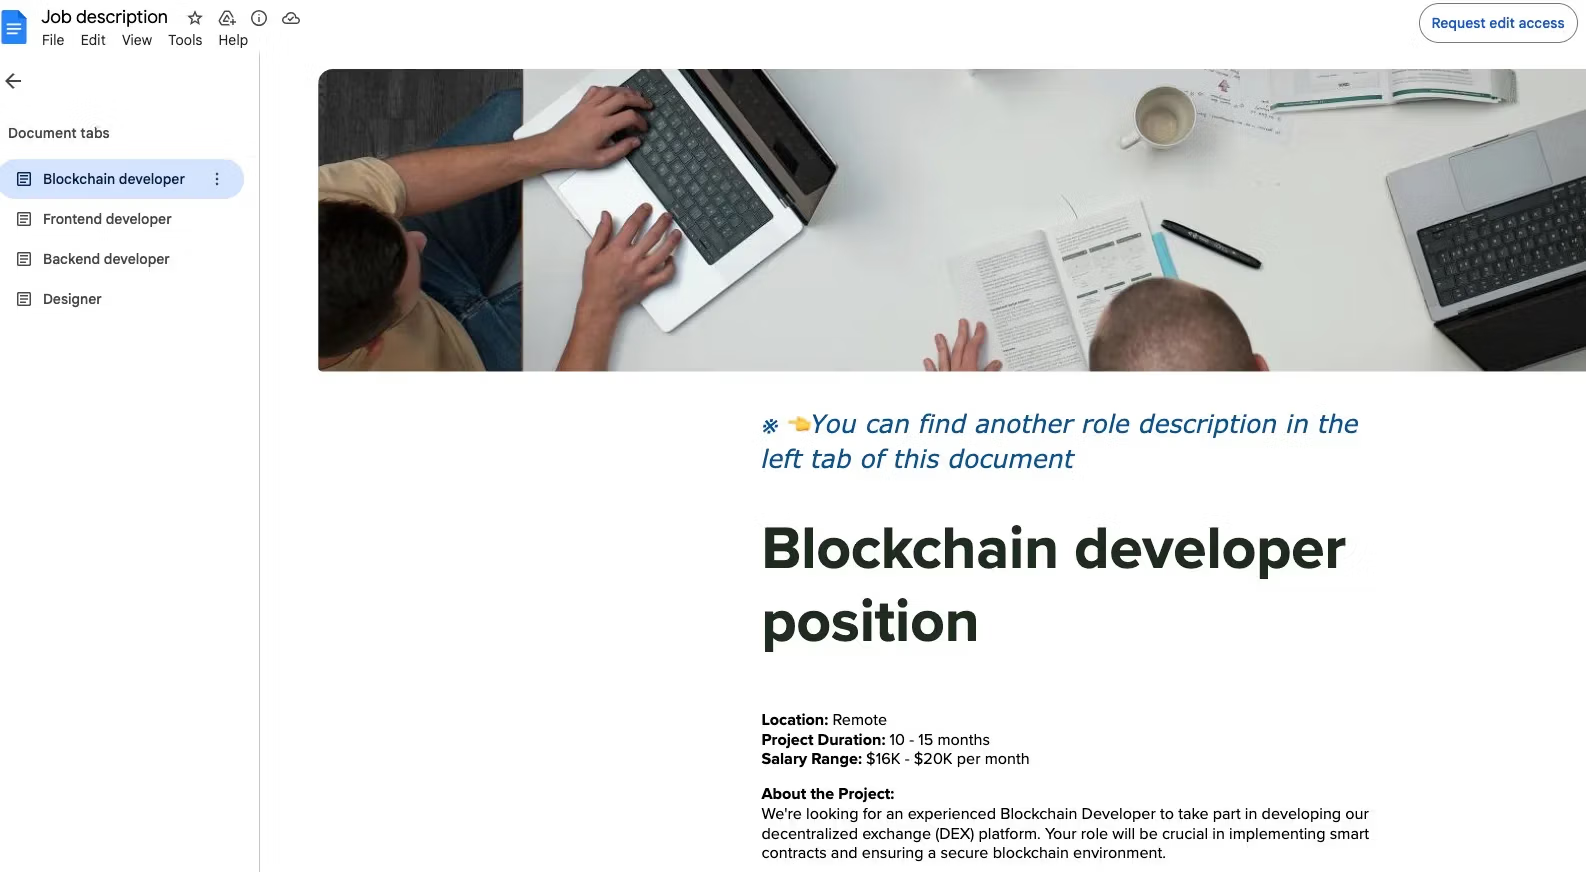
Начальная стадия атаки строится на социальной инженерии. Хакеры создают фейковые профили рекрутеров в LinkedIn, предлагая разработчикам высокооплачиваемые вакансии. В рамках «отборочного задания» жертвам предлагают установить и запустить код, содержащий вредоносные зависимости. Иногда злоумышленники даже настаивают на отключении защищенных сред, таких как Docker, чтобы гарантированно заразить систему.
Анализ инфраструктуры показал, что для управления атакой используются три основных C2-сервера, замаскированных под легитимные веб-приложения. Интересно, что серверы не всегда возвращают вредоносный код - в некоторых случаях они отправляют только геоданные или пустые ответы. Это усложняет обнаружение, так как атака активируется только при соблюдении определенных условий.
Эксперты связывают эту кампанию с более ранними атаками Contagious Interview, но отмечают эволюцию методов. Если раньше злоумышленники встраивали вредоносный код напрямую, то теперь они перешли на многоэтапную схему с минимальным присутствием в репозитории, что усложняет обнаружение.
Для защиты от подобных атак разработчикам рекомендуется: тщательно проверять все устанавливаемые зависимости, использовать инструменты статического анализа кода, а также избегать запуска непроверенного ПО на своих рабочих машинах. Особую осторожность следует проявлять при общении с рекрутерами, предлагающими сомнительные задания.
Исследователи предполагают, что кампания продолжается, и в ближайшее время могут появиться новые вредоносные пакеты. Учитывая успешность этого подхода, аналогичные методы могут перенять и другие хакерские группировки, что делает проблему угрозы через открытые репозитории еще более актуальной.
Индикаторы компрометации