Эксперты ESET Research обнаружили новую активность иранской группировки MuddyWater, также известной как Mango Sandstorm или TA450. В ходе кампании, проходившей с сентября 2024 по март 2025 года, атакам
В начале декабря 2025 года служба киберразведки Starlight-CTI зафиксировала заметную активность злоумышленников по всему миру. Согласно их отчету, угрозы были сфокусированы на использовании известных ботнетов
Специалисты по киберугрозам компании Palo Alto Networks (Unit 42) зафиксировали значительную эскалацию активности группировки Medusa, распространяющей одноименное вредоносное ПО для шифрования данных (ransomware).
Исследователи кибербезопасности раскрыли масштабную кампанию вредоносного ПО, которая отличалась исключительным терпением злоумышленников. Набор браузерных расширений, установленных примерно на 4,3 миллиона
Группа злоумышленников, известная под названием Water Saci, продолжает активную кампанию по распространению банковских троянов в Бразилии, демонстрируя рост технической изощренности.
Технология eBPF (Extended Berkeley Packet Filter), представленная в 2015 году как развитие классического BPF 1992 года, продолжает оставаться мощным инструментом как для системных администраторов, так и для злоумышленников.
Аналитики ANY.RUN обнаружили тревожный тренд в мире фишинга, нацеленного на обход двухфакторной аутентификации (2FA). Четкие границы между различными фишинговыми наборами (Phishing-as-a-Service, PhaaS) начинают стираться.
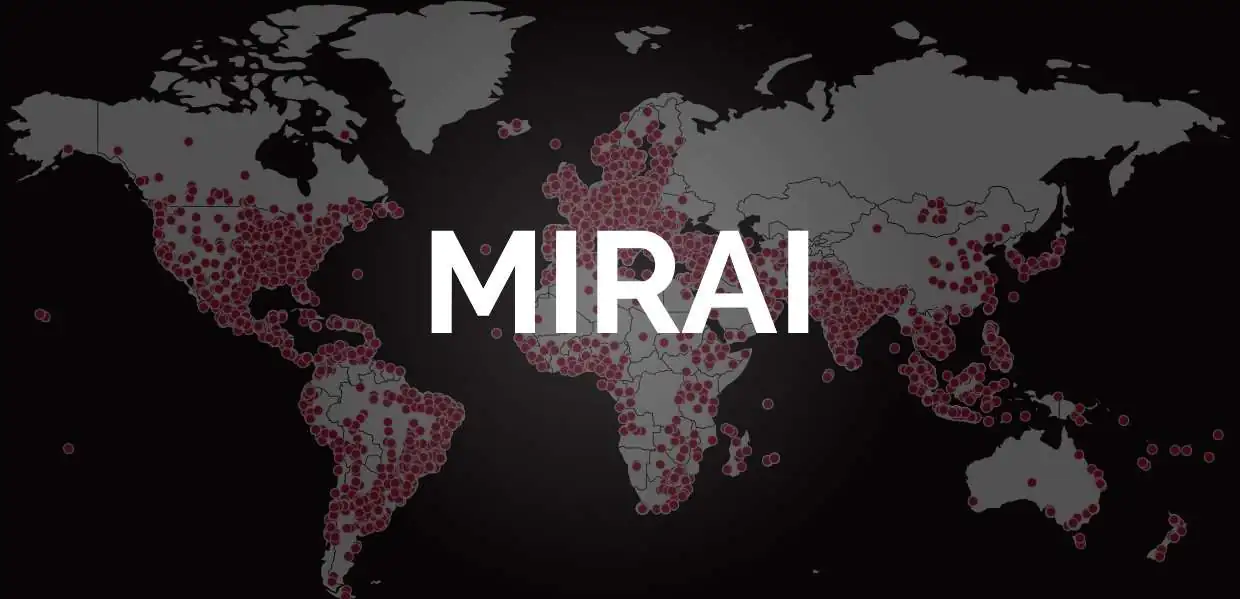
Ботнет Mirai Internet of Things (IoT), печально известный своими атаками на подключенные бытовые устройства, такие как камеры, системы сигнализации и персональные маршрутизаторы, продолжает развиваться
Хакерская группировка «Киберпартизаны», известная своими атаками на органы государственной власти и субъекты критической информационной инфраструктуры (КИИ) России, перешла к новой тактике.
В киберпространстве нарастает новая угроза для государственных структур и критической информационной инфраструктуры (КИИ) России. Как стало известно, хакерская группировка, известная под названием Warlock