В середине декабря 2025 года на российском киберпространстве появилась новая угроза. Ранее неизвестная группировка, именующая себя Punishing Owl («Карающая Сова»), публично заявила о компрометации сети российского государственного учреждения из сферы безопасности. Этот инцидент, сочетающий в себе элементы утечки данных, дефейса и целевой рассылки вредоносных программ, демонстрирует тактику начинающих, но амбициозных хактивистских объединений.
Описание
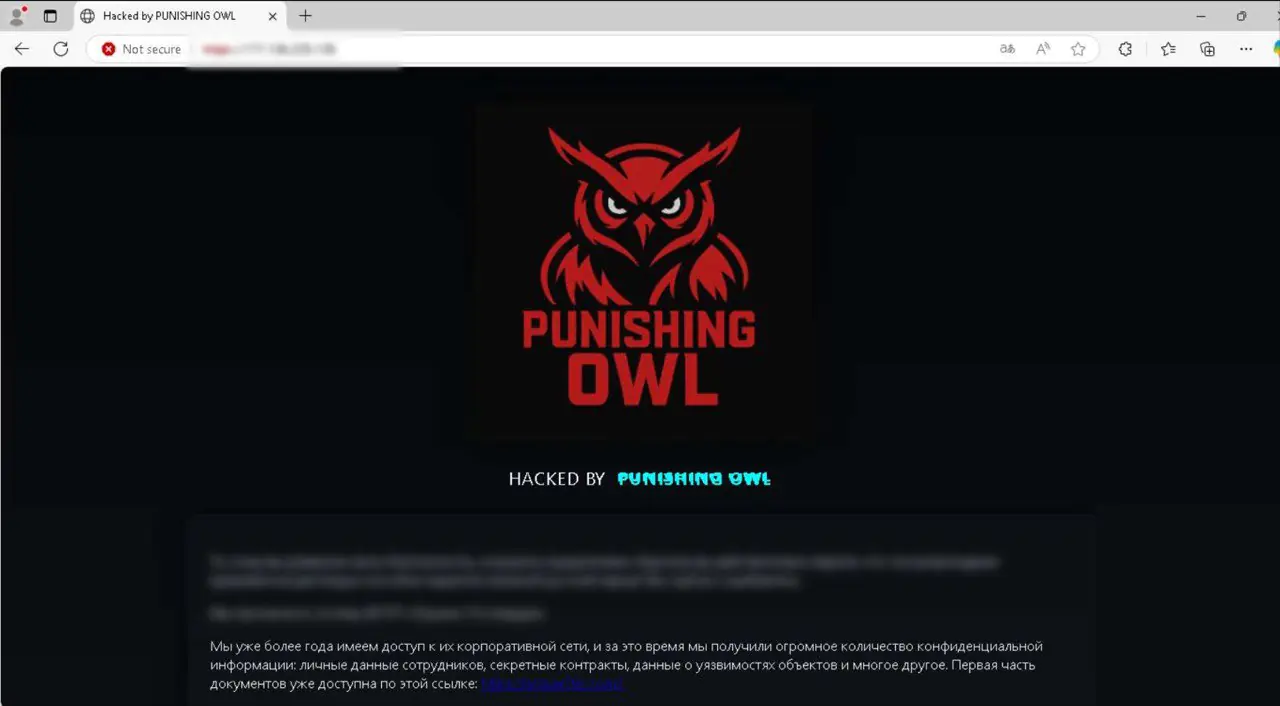
Атака началась 12 декабря с публикации сообщения в социальных сетях. Группировка заявила о взломе и выложила в открытый доступ конфиденциальные документы учреждения, используя для этого как собственный DLS-сайт (сайт утечки данных), так и публичное облачное хранилище. Однако на этом действия злоумышленников не закончились. Получив доступ к DNS-конфигурации жертвы, они создали подконтрольный субдомен и перенаправили трафик на сервер в Бразилии. Там, помимо украденных файлов, был размещен политический манифест. Кроме того, атакующие настроили на своем сервере поддельный TLS-сертификат для домена жертвы и развернули почтовые службы. Выбор времени публикации - пятница вечером - явно был рассчитан на замедление реакции SOC и продление видимости атаки.
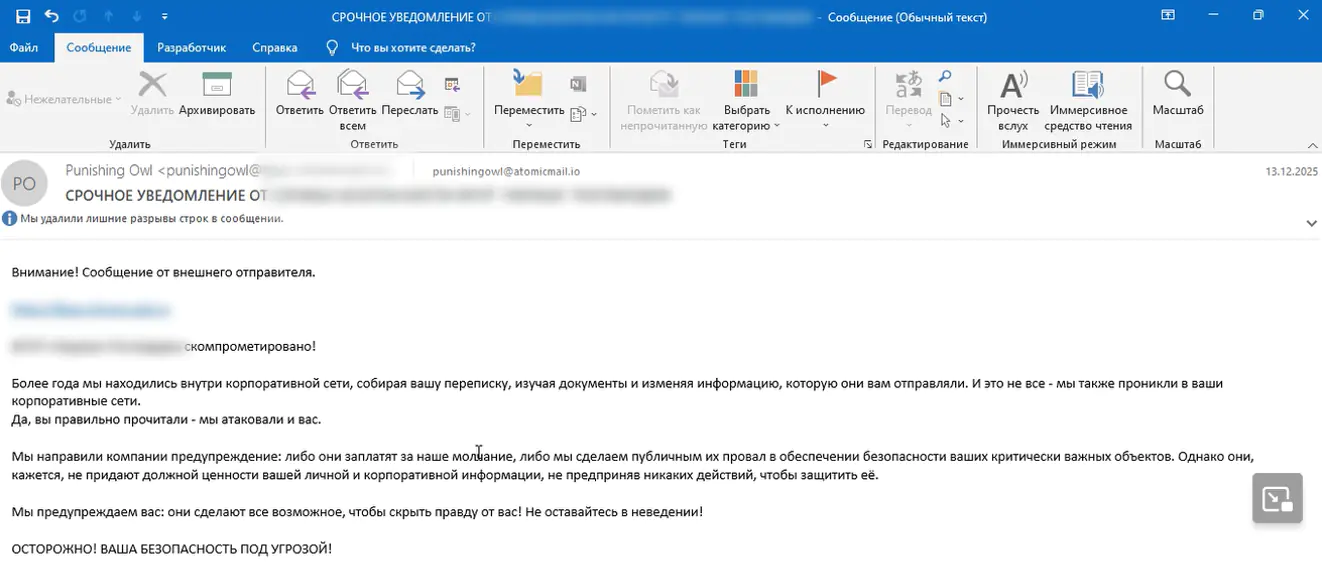
Следующим этапом операции стала атака на контрагентов скомпрометированного учреждения. В течение нескольких дней жертвы получали письма двух типов. Сначала от имени самой группировки приходили уведомления о взломе со ссылкой на контролируемый ресурс. Затем, спустя час, с того же бразильского сервера, но уже с поддельного адреса сотрудника учреждения, рассылались новые сообщения. Они якобы содержали официальное подтверждение инцидента и «документы» для изучения. В качестве вложения злоумышленники использовали защищенный паролем ZIP-архив с вредоносным LNK-файлом, замаскированным под PDF-документ.
Запуск этого файла инициировал скрытое выполнение PowerShell-команды. В результате на компьютер жертвы загружался и исполнялся стилер (программа для кражи данных) под названием ZipWhisper. Этот вредоносный инструмент собирал данные из веб-браузеров, упаковывал их в архивы и выгружал на командный сервер (C2, Command and Control). Примечательно, что в коде одного из образцов стилера была обнаружена строка «generated at», что может указывать на использование злоумышленниками ИИ-инструментов для генерации кода. C2-домен маскировался под легитимный русскоязычный технический блог, что является распространенной тактикой для сокрытия активности.
Анализ деятельности Punishing Owl показывает, что их цели сосредоточены исключительно на российской критической информационной инфраструктуре. В число жертв входят государственные учреждения, научные и IT-организации. Цифровой след группировки, появившийся практически одновременно с первой атакой, включает аккаунты в соцсетях и на киберкриминальных форумах в даркнете. Согласно данным одной из соцсетей, аккаунт управляется с территории Казахстана. Все это указывает на то, что группировка находится в стадии становления и активно формирует свой преступный бренд.
Эксперты в области кибербезопасности отмечают, что атака Punishing Owl не похожа на разовую акцию. Использование собственных вредоносных инструментов, длительная подготовка, многоэтапность операции и работа над публичным имиджем свидетельствуют о намерении группы сохранить устойчивое присутствие. В условиях глобальной политической напряженности появление подобных новых политически мотивированных группировок, вероятно, будет продолжаться. Этот инцидент лишний раз подчеркивает важность комплексной защиты, включающей не только периметровые средства вроде IDS/IPS, но и регулярное обучение сотрудников для противодействия фишингу и компрометация корпоративной почты.