

За три дня, с 3 по 5 августа, злоумышленники разослали более миллиона электронных писем сотрудникам крупных компаний. Основной удар пришёлся на организации в США: туда ушло почти 88 процентов сообщений. Цель кампании - заставить финансовые отделы оплатить поддельные счета. Средняя сумма каждого платежа приближалась к 50 тысячам долларов. Мошенники предлагали провести перевод через межбанковскую расчётную систему США (ACH) - механизм массовых электронных платежей между банками. Деньги уходили на счета, которыми управляли преступники. Жертвами становились компании из сферы информационных услуг, консалтинга и производства потребительских товаров. Для рассылки задействовали сторонние сервисы доставки почты, поэтому сообщения не вызывали подозрений у почтовых фильтров.
Описание
Схема строилась на подмене личности. Отправитель выдавал себя за генерального директора, финансового директора или президента компании, в которую приходило письмо. Имя руководителя указывалось и в поле отправителя, и в подписи, и в адресе для ответа. Текст был коротким: счёт одобрен, оплату нужно провести как можно скорее. К письму прилагался счёт на оплату годовой подписки на платформу ServiceNow. Документ выглядел правдоподобно: логотипы, номер счёта, даты выставления и оплаты, перечень позиций. Реквизиты для перевода отличались от цели к цели, поскольку мошенники работали с разными банками. Расчёт делался на занятость сотрудников и на уважение к должности отправителя.
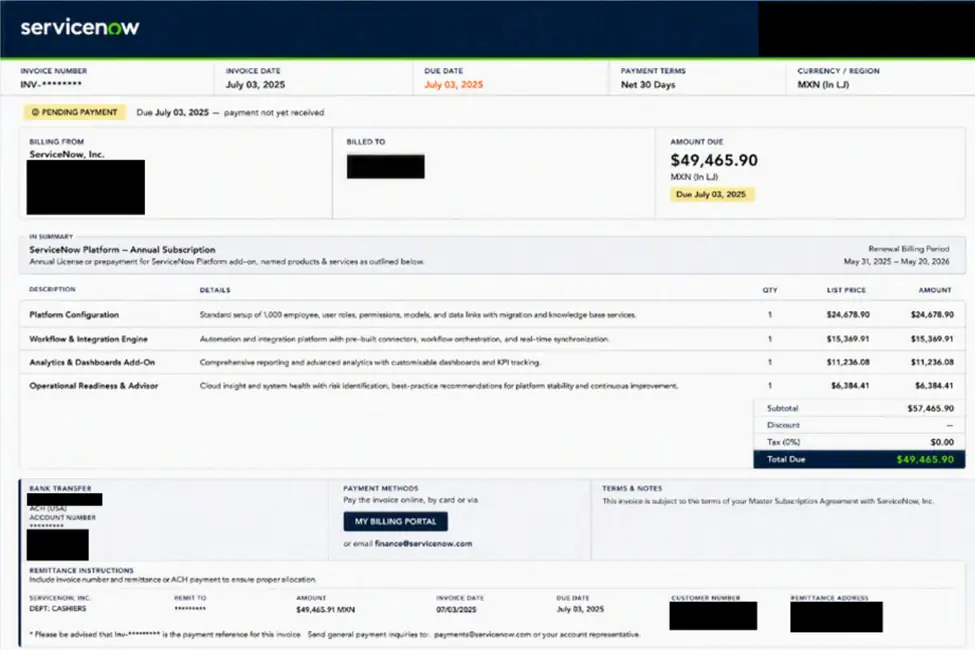
Как установила Microsoft, организаторы кампании не взламывали ServiceNow и другие упомянутые в письмах компании. Все упоминания доверенных брендов опирались на поддельные адреса и сфабрикованное содержимое. За несколько дней до рассылки мошенники зарегистрировали похожий интернет-адрес, отличавшийся от настоящего названия ServiceNow одним лишним словом. Он использовался в адресе якобы президента компании и в контактах внутри поддельного счёта. Второй адрес служил для обратного ответа. На всю подготовку ушло несколько дней. Помимо этого, в части писем встречались сразу несколько приёмов: подмена имени, упоминание известного поставщика программного обеспечения и готовый счёт.
Ниже подписи руководителя размещалась переписка. Она выглядела как пересланная ветка сообщений между генеральным директором компании-жертвы и президентом ServiceNow. Собеседники обсуждали покупку, внедрение и оплату подписки. Однако настоящих служебных заголовков в этой ветке не было. Кроме того, оформление отличалось от привычного: предыдущие сообщения не сдвигались вправо и не группировались визуально. Убедительность добавлял деловой тон и ссылки на этапы внедрения. Получателю показывали готовую историю согласования, и это притупляло осторожность.
Признаки машинной генерации текста заметны и в оформлении писем. Шаблон содержал множество пояснений внутри программного кода, единообразные заголовки разделов и повторяющуюся структуру. Подобные маркеры часто встречаются в материалах, созданных генеративными моделями. Например, необычные знаки препинания и длинные разделительные линии тоже стали приметой машинного текста. При этом структура шаблона оставалась неизменной, а содержание менялось под каждого адресата: название компании и имя руководителя подставлялись автоматически. Отдельно отмечалась высокая однородность заготовок между разными целями.
Внимательный получатель мог заметить нестыковки. В поддельной ветке встречались фразы, нетипичные для деловой переписки. Имя отправителя не совпадало с адресом. Тема письма содержала слова про долг и срочную оплату. В одной и той же переписке руководитель сначала просил направлять счёт напрямую, а затем утверждал, что отправил его сам. Кроме того, поддельная ветка не содержала следов настоящей пересылки. Такие противоречия и стали слабым местом кампании.
Раньше мошенники полагались на один повод, теперь они выстраивают целую историю. Схема объединила подмену руководителя, подделку бренда, поддельный счёт и сфабрикованную переписку. В письмах фигурировали разные должности руководителей, что добавляло правдоподобия. Из-за этого получателю труднее усомниться в подлинности письма. Поэтому защита строится не на поиске одного признака, а на проверке всего сообщения целиком. Письмо стоит оценивать по совокупности деталей.
Если платёж проходит, компания теряет деньги и надолго погружается в разбирательство с банком. Возврат средств занимает недели, а в части случаев оказывается невозможным. Кроме того, страдает деловая репутация, а сотрудники бухгалтерии работают под давлением. Чтобы снизить риск, финансовым отделам стоит подтверждать любые просьбы о переводе по второму каналу связи. Достаточно позвонить руководителю или написать ему в корпоративный мессенджер. Полезно сверять адрес отправителя с настоящим адресом компании. Двухфакторная аутентификация в почтовых сервисах уменьшает риск взлома, хотя в этой кампании чужие учётные записи не похищали.
Сотрудников стоит обучить распознавать подобные письма. Системы фильтрации должны проверять вложения и внешние адреса, а не только текст. Регламент проверки крупных платежей снижает вероятность ошибки. Руководителям полезно заранее договориться с бухгалтерией о порядке срочных переводов. Кампании такого масштаба повторяются, поэтому бдительность нельзя считать разовой мерой.
