

QR-коды стали неотъемлемой частью повседневной жизни, упрощая оплату, доступ к услугам и получение информации. Однако их повсеместное распространение и привычка пользователей сканировать их без раздумий превратили этот инструмент в мощный вектор для кибератак. Согласно последним данным исследователей Unit 42 из Palo Alto Networks, в среднем ежедневно обнаруживается более 11 000 случаев использования вредоносных QR-кодов. Это свидетельствует о значительной эволюции тактик злоумышленников, которые теперь активно используют три ключевых метода для обхода защитных систем и социальной инженерии: сокращатели URL-адресов для QR-кодов, встроенные ссылки внутри приложений (in-app deep links) и прямые загрузки вредоносных приложений, минуя официальные магазины.
Описание
Основная проблема заключается в том, что QR-коды позволяют атаковать личные мобильные устройства пользователей, которые часто имеют менее строгие настройки безопасности по сравнению с корпоративным периметром. В результате злоумышленники могут перенаправить жертву на фишинговые сайты или инициировать вредоносные действия прямо на смартфоне, оставаясь вне поля зрения корпоративных систем защиты. Эта угроза касается не только рядовых пользователей, но и организации, сотрудники которых могут использовать личные устройства для рабочих задач или сканировать коды в общедоступных местах.
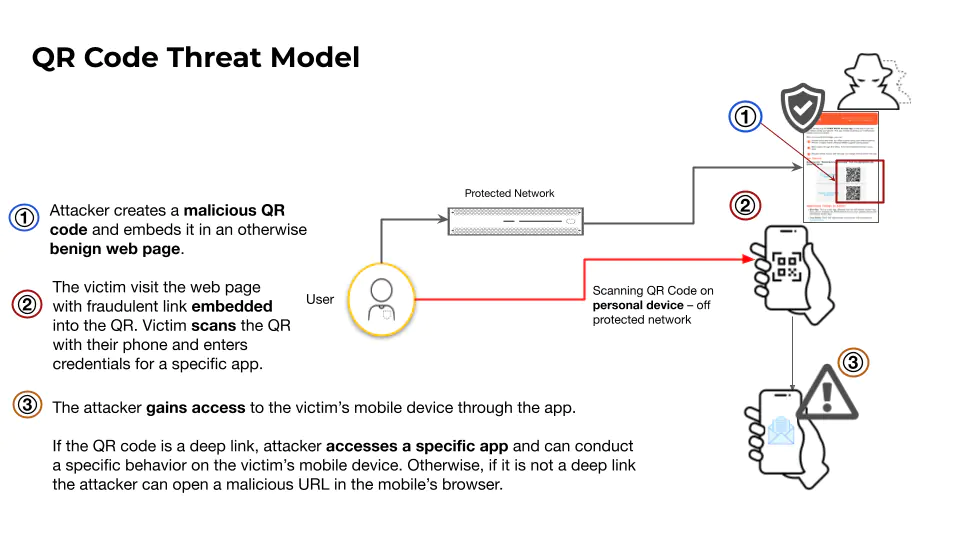
Эволюция атак с использованием QR-кодов демонстрирует рост изощренности. Если раньше основным риском было перенаправление на вредоносный веб-сайт, то сейчас атаки стали более комплексными и целенаправленными. Специалисты отмечают устойчивый рост трафика через сервисы-сокращатели для QR-кодов: на 55% с первой половины 2023 года до первой половины 2024 года и еще на 44% за аналогичный период до 2025 года. Наиболее часто в злонамеренных целях используются сервисы qrco[.]de, me-qr[.]com и qrs[.]ly. При этом фишинговые атаки с их применением сильнее всего затрагивают финансовый сектор, на который приходится 29% всех скомпрометированных QR-кодов данного типа, хотя их общая доля в трафике составляет лишь 4.8%. Это указывает на целенаправленный интерес злоумышленников к банковской сфере.
Особую опасность представляют встроенные ссылки внутри приложений, которые составляют около 3% всех проанализированных QR-кодов. Эти специальные гиперссылки позволяют открывать конкретный контент или выполнять действия внутри мобильного приложения, минуя веб-браузер. Для защитных систем это создает серьезную проблему, поскольку активность, генерируемая такими ссылками, часто невидима для стандартных веб-краулеров. Для ее анализа требуется мобильная песочница с установленным целевым приложением. Атакующие активно используют эту возможность, например, для захвата учетных записей в мессенджерах. Так, в ходе исследования обнаружено свыше 35 000 QR-кодов, содержащих глубокие ссылки для Telegram (например, tg[:]//login), которые при сканировании предоставляют злоумышленнику доступ к аккаунту жертвы. По консервативным оценкам, примерно каждая пятая страница, размещающая такую ссылку для входа в Telegram, является вредоносной.
Помимо массовых кампаний, наблюдается тренд на целевые атаки. Например, в контексте российско-украинского конфликта зафиксированы попытки скомпрометировать аккаунты пользователей Signal. Группы, связанные с российскими государственными интересами, использовали QR-коды для неправомерного связывания новых устройств с учетными записями жертв, что позволяло перехватывать историю сообщений и другую конфиденциальную информацию. Подобные атаки требуют от специалистов по безопасности повышенного внимания к нестандартным векторам компрометации.
Третий опасный вектор - использование QR-кодов для прямой загрузки файлов APK (Android Package Kit) с серверов злоумышленников, в обход проверок Google Play и других официальных магазинов приложений. Исследователи выявили 59 000 детектирований страниц, распространяющих таким образом 1 457 уникальных APK-файлов. Часто это приложения для азартных игр или программы, маскирующиеся под оптимизаторы системы. Они запрашивают подозрительно широкий набор разрешений, включая доступ к местоположению, камере, внешнему хранилищу и возможность установки других пакетов, что открывает путь к эксфильтрации данных и финансовому мошенничеству.
В заключение, текущая ситуация с QR-кодами демонстрирует серьезный разрыв между восприятием пользователей и реальными техническими возможностями этой технологии. Большинство людей ожидают, что сканирование кода просто откроет веб-страницу, однако на практике может быть инициирован широкий спектр действий - от автоматического подключения к опасной Wi-Fi-сети до авторизации атакующего в критически важном приложении. Помимо обязательного обучения пользователей основам цифровой гигиены, организациям необходимо внедрять специализированные средства защиты. К ним относятся решения для фильтрации URL-адресов нового поколения, способные анализировать цепочки редиректов, и безопасные браузеры, изолирующие веб-активность. Кроме того, для анализа угроз, связанных с глубокими ссылками, требуются продвинутые системы, способные эмулировать мобильную среду. Только комплексный подход, сочетающий технологические меры и повышение осведомленности, может эффективно противодействовать этой растущей угрозе.


