Эксперты по кибербезопасности из Trend Micro раскрыли детали сложной многоступенчатой кампании, в ходе которой злоумышленники используют удалённый троян AsyncRAT (Remote Access Trojan). Для обхода систем защиты атакующие злоупотребляют бесплатными сервисами Cloudflare и легитимными дистрибутивами Python, что делает их активность крайне сложной для обнаружения традиционными средствами безопасности.
Описание
В ходе расследования специалисты Managed Detection and Response (MDR, управляемое обнаружение и реагирование) обнаружили, что угроза начинается с фишинговых писем. Сообщения содержат ссылки на Dropbox, ведущие к архиву ZIP. Внутри архива находится файл с двойным расширением, например, ".pdf.url", который при открытии перенаправляет жертву на WebDAV-сервер, замаскированный под доверенный домен "trycloudflare[.]com". Этот сервер, размещённый на бесплатной инфраструктуре Cloudflare, используется для размещения вредоносных скриптов.
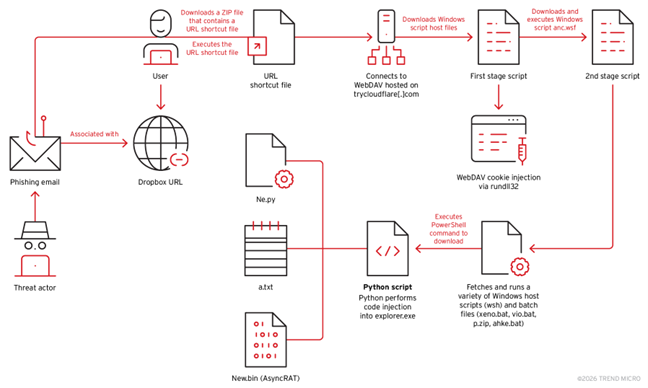
Первоначальный доступ осуществляется через файлы Windows Script Host (".wsh" или ".wsf"), которые запускают цепочку загрузки. В частности, скрипт "as.wsh" инициирует загрузку и выполнение "anc.wsf". Последний, в свою очередь, копирует и запускает два пакетных файла: "vio.bat" и "xeno.bat". Ключевой особенностью атаки является использование официальных ресурсов. Оба ".bat"-файла с помощью PowerShell загружают легитимный встраиваемый дистрибутив Python 3.14.0 с сайта "python.org" и распаковывают его в локальную папку пользователя "AppData\Local\z1man".
Для введения жертвы в заблуждение скрипт "xeno.bat" открывает в браузере легальный PDF-документ, создавая видимость обычной активности. Параллельно в фоновом режиме устанавливается механизм устойчивости (persistence). В автозагрузку Windows помещаются дополнительные пакетные файлы, такие как "ahke.bat" и "olsm.bat", которые гарантируют повторный запуск вредоносного кода при каждой загрузке системы.
Основная полезная нагрузка (payload) доставляется в виде зашифрованного файла "new.bin" и ключа "a.txt". Для её выполнения используется распакованный Python и скрипт "ne.py". Этот скрипт применяет технику полиморфной инъекции через Asynchronous Procedure Call (APC), внедряя расшифрованный код из "new.bin" в процесс "explorer.exe". Анализ показал, что внутри "new.bin" находится оболочка AsyncRAT, созданная с помощью фреймворка Donut для генерации позиционно-независимого шелл-кода.
Эта кампания демонстрирует растущую изощрённость киберпреступников, которые активно используют тактики "живи за счёт земли" (living-off-the-land), маскируя вредоносные операции под легитимную активность. Злоупотребление доверенными облачными сервисами, такими как Cloudflare, и официальными дистрибутивами ПО значительно усложняет задачу для классических сигнатурных систем защиты.
Для противодействия подобным угрозам эксперты рекомендуют компаниям применять многоуровневый подход к безопасности. Критически важно обучать сотрудников распознаванию фишинговых атак, особенно с файлами, имеющими двойные расширения. На техническом уровне следует внедрять решения класса EDR (Endpoint Detection and Response), способные анализировать поведение и обнаруживать аномальные активности, такие как инъекция кода в легитимные процессы. Также необходимы строгие политики контроля приложений для ограничения выполнения скриптов из временных папок и мониторинг сетевых подключений к нестандартным облачным доменам. Регулярное обновление систем и аудит автозагрузки помогают снизить поверхность атаки и вовремя выявить попытки закрепиться в системе.
Индикаторы компрометации