Специалисты по кибербезопасности обнаружили целенаправленную кампанию в экосистеме RubyGems, где через 60 вредоносных пакетов похищались учетные данные пользователей социальных сетей и маркетинговых инструментов. Исследовательская группа Socket выявила длительную атаку на цепочку поставок, действующую с марта 2023 года. Злоумышленник, использовавший псевдонимы zon, nowon, kwonsoonje и soonje, распространял пакеты под видом инструментов автоматизации для Instagram, Twitter/X, TikTok, WordPress, Telegram, Kakao и Naver.
Описание
Механизм кражи данных
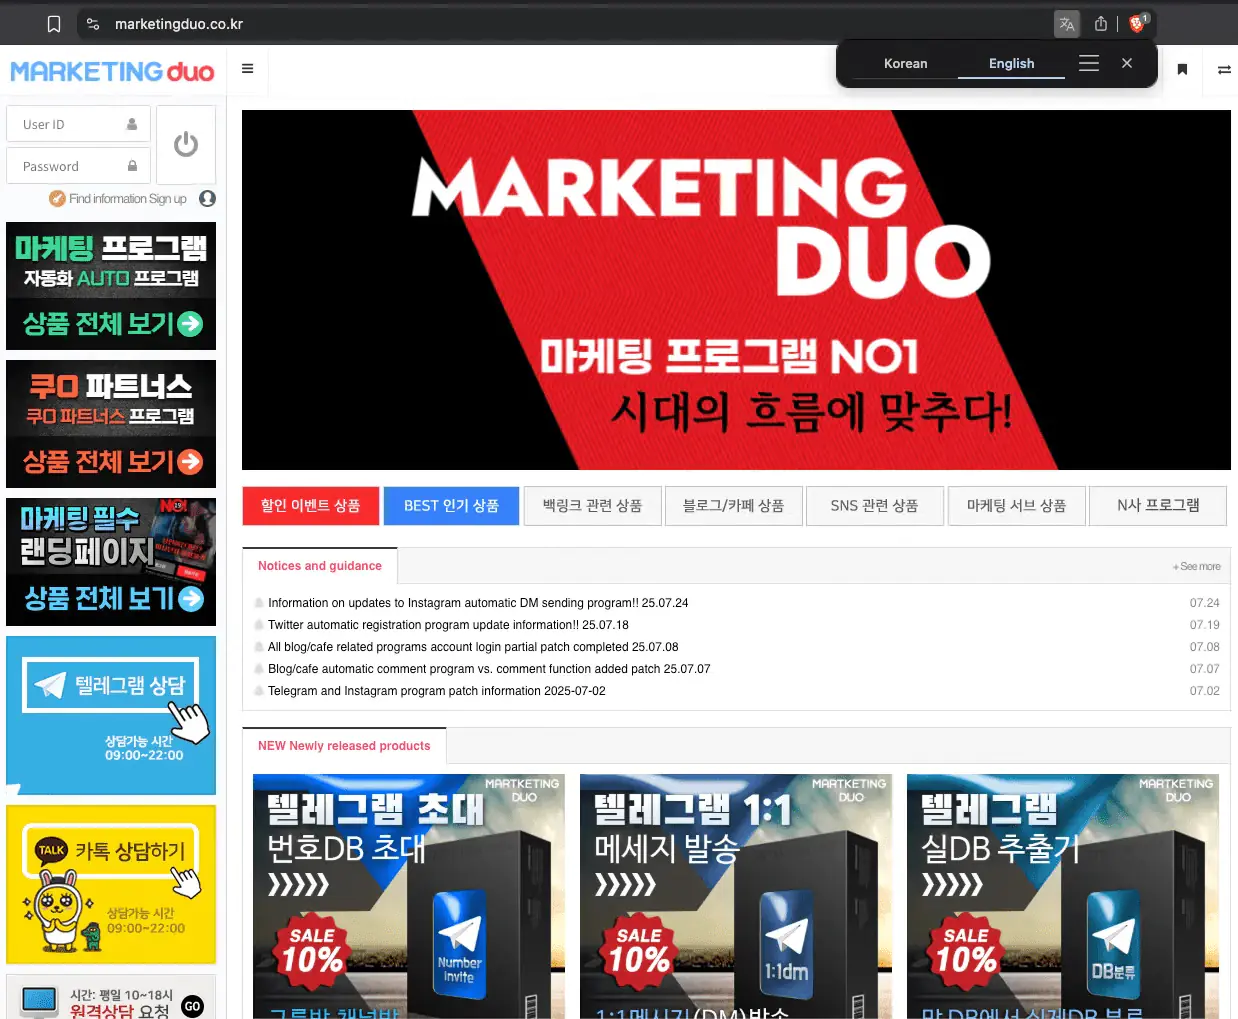
Каждый пакет выполнял заявленные функции (массовая публикация, взаимодействие), но параллельно перехватывал логины и пароли, отправляя их на контролируемые злоумышленником серверы через HTTP-запросы. Инфраструктура включала домены programzon[.]com, appspace[.]kr и marketingduo[.]co[.]kr, где размещались упрощенные панели сбора данных.
Анализ кода пакета iuz-64bit показал стандартную схему: после ввода учетных данных в интерфейс на корейском языке (созданном с помощью Glimmer-DSL-LibUI) данные вместе с MAC-адресом устройства немедленно передавались на C2-сервер. Такая практика позволяла злоумышленнику отслеживать жертв между разными кампаниями.
Тактика и целевая аудитория
Кампания развивалась волнами с публикацией новых кластеров пакетов каждые 2-3 месяца. 16 пакетов остаются доступными в RubyGems, тогда как 44 (под аккаунтом zon) были удалены автором, но сохранились в кэшах и установках. Общее число загрузок превысило 275 000, хотя реальное число зараженных систем ниже из-за повторных установок.
Основными жертвами стали "серые" маркетологи, использующие автоматизацию для спама, SEO-манипуляций и накрутки вовлеченности. Их зависимость от одноразовых аккаунтов позволила вредоносу оставаться незамеченным свыше года. Подтверждением служат данные из утечек на теневых площадках (например, Russian Market), где жертвы фигурировали как клиенты marketingduo[.]co[.]kr.
Региональная специфика и двойное назначение
Кампания явно ориентирована на Южную Корею: интерфейсы, сообщения и переменные в коде выполнены на корейском, а инфраструктура использует домен .kr. Особую опасность представляют пакеты типа njongto_duo, маскирующиеся под инструменты автоматизации для финансовых форумов. Они позволяли злоумышленнику не только красть данные, но и манипулировать обсуждениями акций через скомпрометированные аккаунты.
Кампания демонстрирует тенденцию целевых атак на операторов автоматизированных систем, чья деятельность затрудняет обнаружение компрометации. Аналогичные схемы вероятно появятся в других экосистемах пакетов. Исследователи уведомили команду безопасности RubyGems о необходимости удаления активных пакетов и блокировки связанных аккаунтов.