В Италии продолжается масштабная вредоносная кампания, нацеленная на сотрудников государственных учреждений. Как сообщает национальный CERT-AGID, злоумышленники используют взломанные почтовые ящики госслужащих для рассылки фишинговых писем коллегам из того же сектора. Активность кампании была зафиксирована с 8 декабря.
Описание
Атака имеет сложный многоэтапный характер и отличается использованием легитимного облачного сервиса для дизайна Figma. По данным экспертов, на текущий момент подтверждена компрометация электронной почты как минимум в двух административных органах. При этом нельзя исключать, что в атаке могут быть задействованы и другие учреждения.
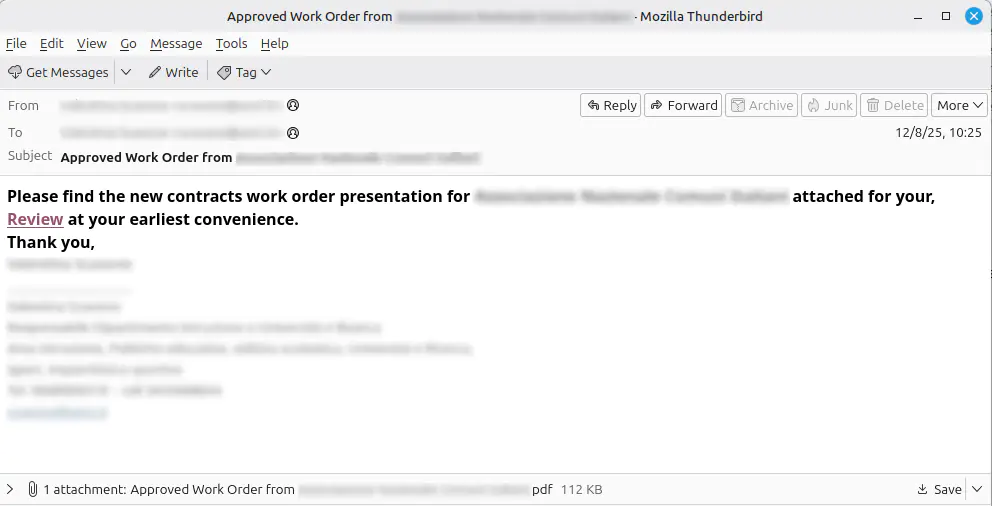
Механизм атаки начинается с получения целевым сотрудником электронного письма. Сообщения, как правило, составлены на английском языке, хотя в некоторых случаях тело письма написано по-итальянски. Особенностью рассылки является скрытие списка получателей с помощью функции «СК» (слепая копия). Письмо содержит одно или несколько вложений в формате PDF.
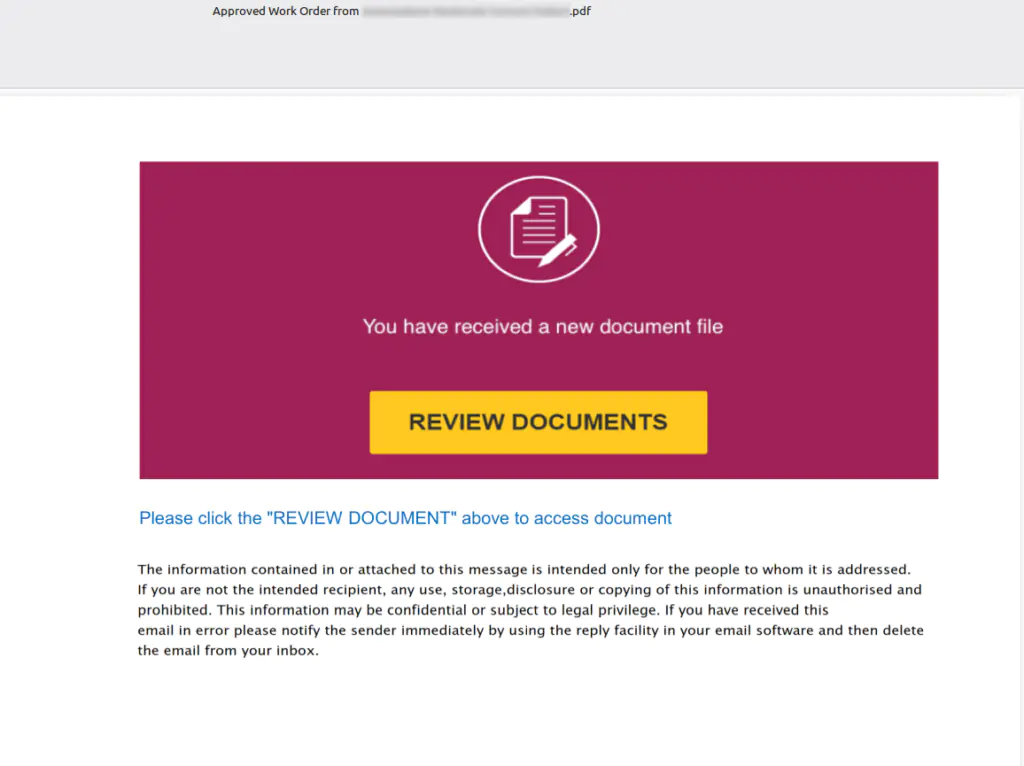
При открытия файла жертва видит профессионально оформленную страницу, которая имитирует уведомление о получении нового документа. Пользователю предлагается нажать на кнопку «REVIEW DOCUMENTS» для его просмотра. Данная социальная инженерия призвана вызвать доверие и спровоцировать действие.
Нажатие на кнопку перенаправляет пользователя на реальную страницу в сервисе Figma. Там система запрашивает авторизацию либо через учетную запись электронной почты, либо через аккаунт Google. После ввода учетных данных пользователь попадает на экран ожидания одобрения доступа к контенту.
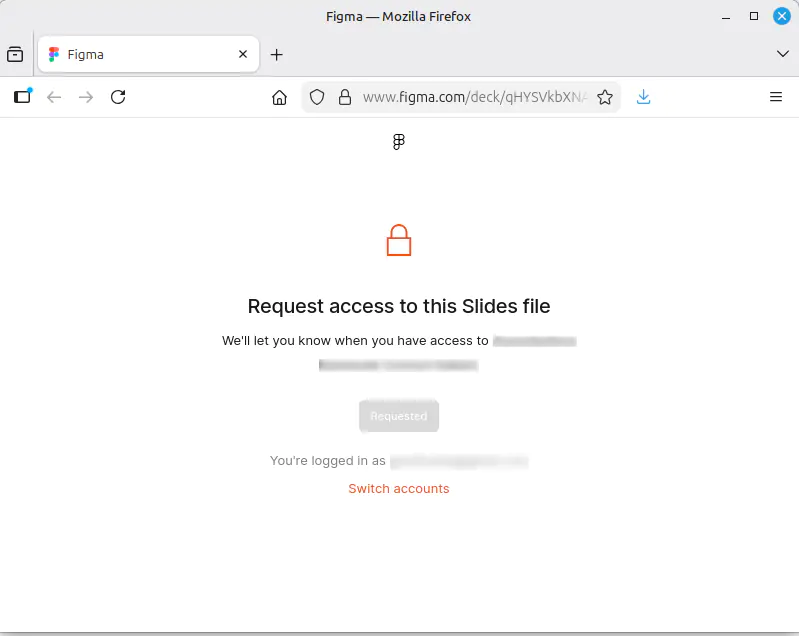
Именно на этом этапе кроется основная угроза. По мнению аналитиков CERT-AGID, использование легитимной и популярной платформы, такой как Figma, преследует несколько возможных целей. Во-первых, злоумышленники могут просто собирать информацию о пользователях, которые запросили доступ. Таким образом, они получают в свое распоряжение проверенные рабочие адреса электронной почты и полные имена реальных сотрудников госорганов. Эти данные являются чрезвычайно ценными для последующих, более целенаправленных атак.
Во-вторых, существует сценарий, при котором после одобрения доступа файл в Figma может содержать дополнительные ссылки или материалы. Эти элементы могут вести к загрузке вредоносного программного обеспечения или фишинговым сайтам для кражи учетных данных. Третий возможный вариант - это последующий таргетированный контакт. Убедившись, что пользователь проявил интерес и выполнил инструкции, злоумышленники могут отправить ему новое, более персонализированное письмо. Оно будет выглядеть максимально правдоподобно, поскольку отправитель может ссылаться на предыдущее взаимодействие с Figma, что значительно повышает доверие жертвы.
Данная кампания демонстрирует классические тактики групп APT (Advanced Persistent Threat, условно - целенаправленная устойчивая угроза), которые часто охотятся за данными государственных институтов. Сочетание компрометации существующих аккаунтов, многоэтапной социальной инженерии и злоупотребления доверенными сервисами существенно усложняет обнаружение и предотвращение угрозы. Специалисты по кибербезопасности рекомендуют организациям госсектора усилить мониторинг почтового трафика, особенно писем со скрытыми списками получателей и вложениями, а также провести дополнительные тренировки для сотрудников по распознаванию сложных фишинговых атак.
Индикаторы компрометации