С сентября 2024 года финансовая хакерская группа запустила масштабную операцию с использованием более 80 поддельных доменных имен и фишинговых сайтов, которые маскируются под официальные ресурсы налоговых служб, потребительских банков, приложений для взрослых и системных утилит Windows. Основной целью злоумышленников является распространение троянских программ для Android и Windows с последующей кражей учетных данных пользователей через фальшивые страницы входа.
Описание
Наибольшую активность преступники проявляют в сегменте поддельных сайтов загрузки Windows Installation Assistant. Среди использованных доменов выделяются ms32-download[.]pro и corp-ms32-download[.]pro, с которых распространялся вредоносный файл winsetup-stable-windows_x86_x64_software_package_revision_final.exe. Анализ хэша SHA-256 (3767140145cef85204ddec1285f5dc8544bfcf8ff22318c11073baaa476385fc) подтвердил его вредоносную природу. Этот же домен доставлял APK-файлы в июне 2025 года, что свидетельствует о продолжительной активности группы.
Особенностью последних версий вредоносного ПО стало использование усложненных URL-адресов с большим количеством пробелов, закодированных как %20. Такая техника позволяет обходить автоматизированные системы безопасности и затрудняет ручной анализ. Примером служит ссылка с домена fleetfedx[.]com, содержащая более 150 пробелов перед именем файла em_OtvJCxP1_installer_Win7-Win11_x86_x64.msi.
Инфраструктура кампании демонстрирует высокий уровень организации. Злоумышленники используют трекеры для мониторинга эффективности своей деятельности, включая идентификаторы Facebook (1354988235984551, 690114973584418, 1327164645166821) и Yandex (97105740). Наличие кода onclick=”fbq(‘track’, ‘Lead’);” указывает на применение Facebook-рекламы для привлечения жертв и отслеживания "конверсии" - количества пользователей, перешедших по malicious-ссылке.
Регистрационные данные доменов показывают использование временных почтовых сервисов, включая fviainboxes[.]com, dropjar[.]com и protonmail[.]com, что типично для киберпреступных операций. Основными регистраторами выступили PDR Ltd. d/b/a PublicDomainRegistry.com и GMO Internet, Inc., а хостинг обеспечивается через BL Networks и H2nexus Ltd.
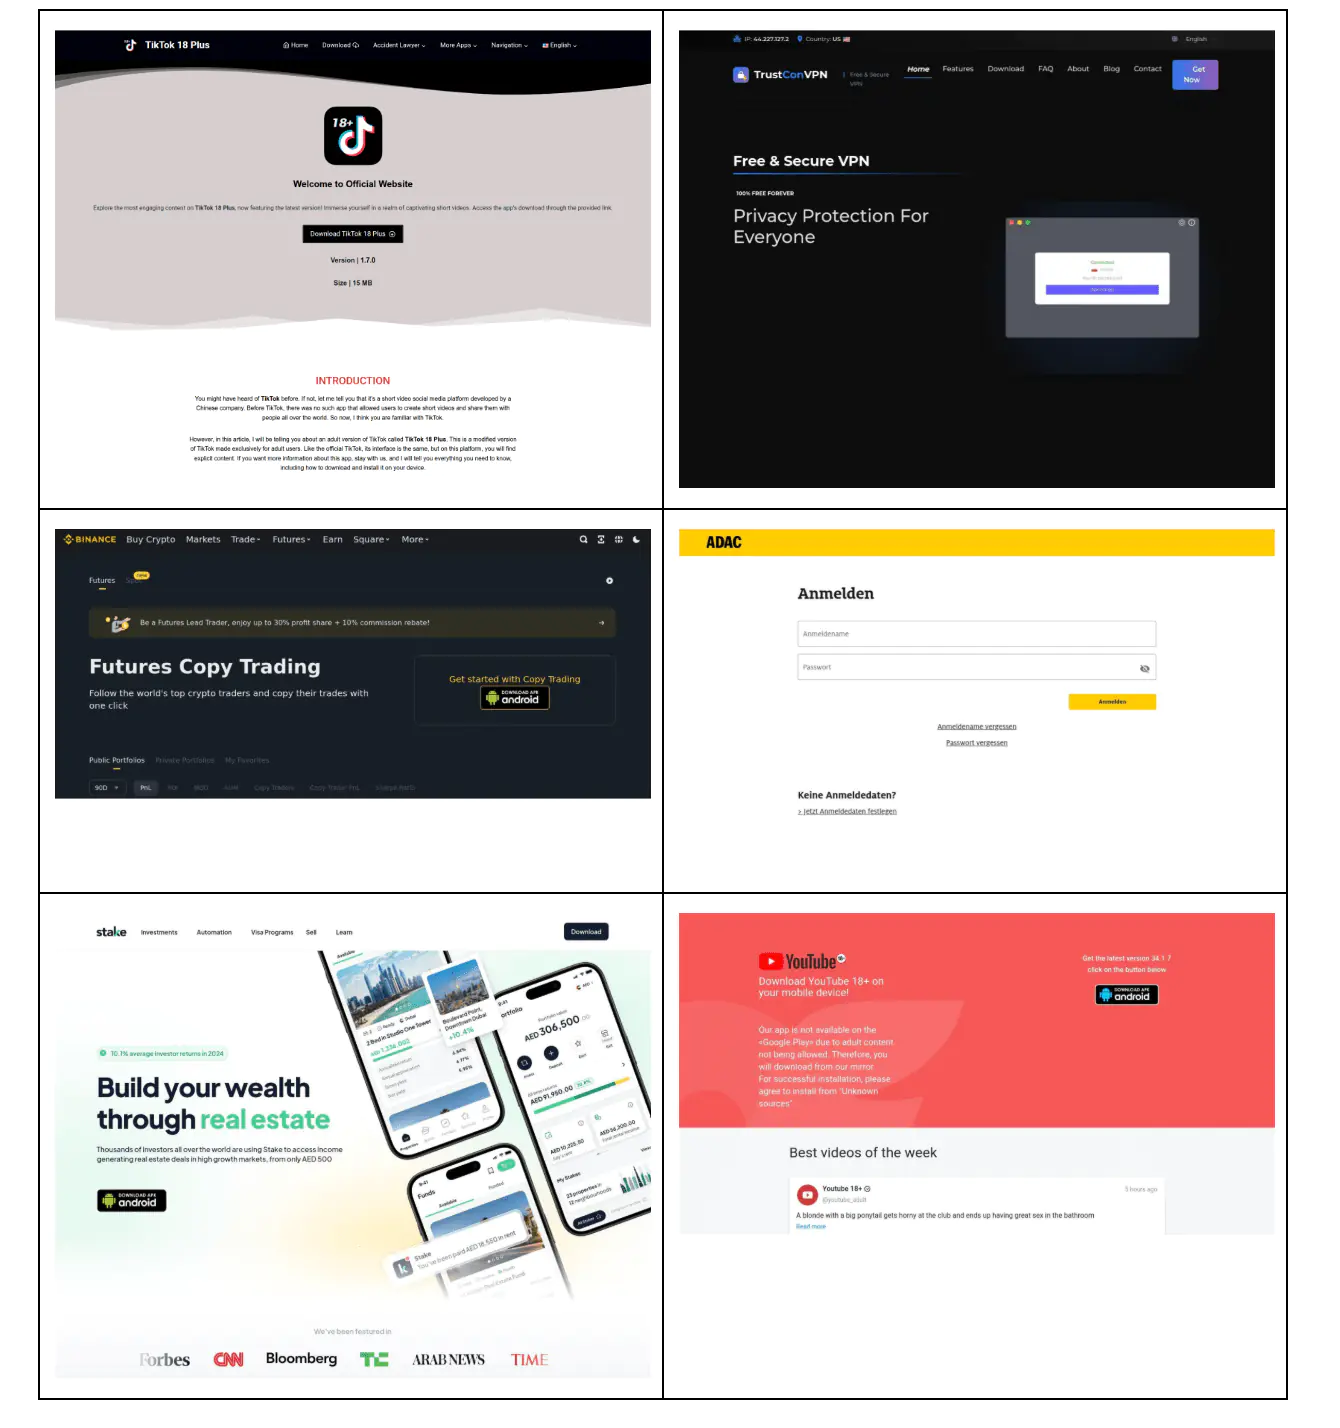
Тематический анализ поддельных сайтов показывает четкую финансовую направленность кампании. Большинство доменов имитируют платформы для взрослого контента (TikTok, YouTube) и онлайн-казино, что эксплуатирует человеческое любопытство. Значительная часть ресурсов копирует интерфейсы известных банков (USAA, PMC) и криптобирж (Binance), а также системные утилиты (Windows 11 Installation Assistant, TrustCon VPN).
Эксперты отмечают, что преступники действуют по модели malicious-маркетинга, уделяя основное внимание масштабированию операций и коэффициенту конверсии, а не технической изощренности. Использование шаблонных конструкторов сайтов позволяет быстро развертывать и заменять инфраструктуру, обходя блокировки и предупреждения браузеров.
Психологический аспект атаки усиливает ее эффективность: обещание запретного контента или эксклюзивных возможностей преодолевает обычную осторожность пользователей. Последующее чувство стыда мешает жертвам сообщать о инцидентах в правоохранительные органы или IT-отделы, что продлевает жизненный цикл вредоносного ПО.
Специалисты по кибербезопасности рекомендуют проявлять повышенную бдительность при переходе по незнакомым ссылкам, особенно связанным с банковскими операциями, социальными сетями и системными утилитами. Критически важно проверять доменные имена загружаемых приложений и использовать многофакторную аутентификацию для защиты учетных записей. Регулярное обновление антивирусного ПО и операционных систем может предотвратить успешное проникновение злоумышленников.
Индикаторы компрометации