В середине января 2026 года специалисты Microsoft Defender Experts обнаружили целенаправленную кампанию по хищению учётных данных, в которой злоумышленники используют поддельные клиенты виртуальных частных сетей (VPN). Атака построена на методе отравления поисковой выдачи (SEO poisoning): пользователи, ищущие легитимное корпоративное программное обеспечение, перенаправляются на вредоносные ZIP-архивы, размещённые на контролируемых злоумышленниками сайтах. Эти архивы содержат троянские программы, замаскированные под доверенные VPN-клиенты, основной задачей которых является сбор учётных данных для доступа к VPN. Эксперты Microsoft Threat Intelligence приписывают эту активность киберпреступной группировке, известной под кодовым названием Storm-2561.
Описание
Данный инцидент наглядно демонстрирует, как угрозы, связанные с социальной инженерией, эволюционируют в сторону всё более изощрённых методов обмана. Вместо массовых фишинговых рассылок атакующие целенаправленно используют доверие пользователей к поисковым системам и известным брендам программного обеспечения для обеспечения безопасности. Это создаёт серьёзные риски для организаций, сотрудники которых в удалённом или гибридном формате работы регулярно используют VPN для доступа к внутренним корпоративным ресурсам. Успешная атака может привести не только к компрометации отдельных учётных записей, но и к получению злоумышленниками доступа к критически важной инфраструктуре компании.
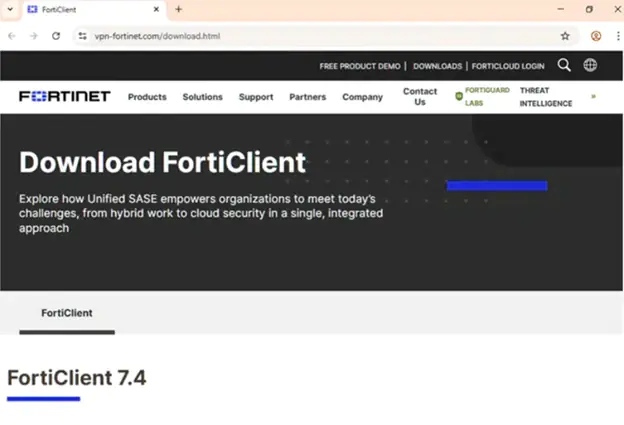
Группировка Storm-2561, активная с мая 2025 года, известна именно распространением вредоносного ПО через манипуляции с поисковой выдачей и имитацией популярных вендоров софта. В данной кампании они использовали поддельные сайты, копирующие дизайн и контент официальных страниц таких производителей решений для сетевой безопасности, как Fortinet и Ivanti. Пользователи, вводящие в поисковике запросы вроде «Pulse VPN download», попадали на эти фальшивые ресурсы. Ключевым элементом атаки стало размещение вредоносных нагрузок на платформе GitHub, что добавляло дополнительный уровень легитимности в глазах жертвы, поскольку разработчики часто используют этот сервис для распространения программ.
Согласно отчёту экспертов Microsoft, механизм атаки был многоступенчатым. После перехода по ссылке с поддельного сайта пользователь загружал ZIP-архив, содержащий установочный MSI-файл, имитирующий инсталлятор Pulse Secure VPN. При его запуске в системе создавалась директория, повторяющая путь установки легитимного софта (%CommonFiles%\Pulse Secure), куда помещались как исполняемый файл троянца (Pulse.exe), так и вредоносные библиотеки DLL. Одна из этих библиотек, dwmapi.dll, выступала в роли загрузчика в памяти: она извлекала и исполняла шелл-код, который, в свою очередь, запускал вторую библиотеку, inspector.dll. Последняя являлась вариантом инфостилера (троянца, ворующего информацию) Hyrax, специализирующегося на извлечении данных для доступа к VPN.
Особую опасность кампании придавало использование валидного цифрового сертификата для подписи вредоносных компонентов. Сертификат был выдан на имя компании «Taiyuan Lihua Near Information Technology Co., Ltd.» и на момент атаки ещё не был отозван. Это позволяло троянцу обходить стандартные предупреждения системы безопасности Windows о неподписанном коде, потенциально игнорировать политики белых списков приложений, которые доверяют подписанным файлам, и снижать количество алертов в средствах защиты. После кражи учётных данных троянец применял тактику маскировки: он показывал пользователю реалистичное сообщение об ошибке установки и даже мог открыть браузер на официальном сайте VPN-клиента, предлагая загрузить настоящую версию программы. Таким образом, жертва, успешно подключившаяся позже через легитимный клиент, с большой вероятностью списывала первоначальный сбой на технические неполадки, а не на вредоносную активность.
Для специалистов по информационной безопасности этот случай служит важным напоминанием о необходимости многоуровневой защиты. Помимо традиционных антивирусных решений, критически важны меры, нацеленные на предотвращение фишинга и социальной инженерии. Обучение пользователей должно включать правила проверки подлинности сайтов, особенно при загрузке служебного ПО. Технические контрмеры должны охватывать как минимизацию поверхности атаки, так и обнаружение аномалий в поведении приложений. Рекомендуется жёстко ограничивать выполнение неподписанного или непроверенного кода, использовать защиту сети и веб-браузеров от перенаправлений на подозрительные ресурсы, а также строго применять многофакторную аутентификацию (MFA) для всех критичных сервисов, что существенно снизит ценность украденных паролей. Стоит отметить, что на момент публикации анализа вредоносные репозитории на GitHub были удалены, а использовавшийся цифровой сертификат - отозван, однако аналогичные схемы могут быть воспроизведены с другими сертификатами и на других платформах.
Индикаторы компрометации